融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


KelpDAO被盜後:40億資產流出LayerZero,Chainlink成主要「受益者」
原文標題:《LayerZero 陷跨鏈危機流失 40 億資產,Chainlink 竟成為主要「受益者」?》
原文作者:Nicky,Foresight News
自今年 4 月 KelpDAO 跨鏈橋遭遇約 2.92 億美元攻擊後,跨鏈基礎設施的安全格局正經歷一輪劇烈洗牌。根據統計,目前已有約 40 億美元資產完成或正在從 LayerZero 遷移至 Chainlink 的跨鏈互操作協議(CCIP)。
攻擊發生在 4 月 19 日凌晨,攻擊者調用 LayerZero Endpoint V2 合約的函數,觸發 KelpDAO 橋接合約釋放約 11.65 萬枚 rsETH,價值約 2.92 億美元。協議緊急暫停機制隨後阻止了後續約 1 億美元的進一步損失。
攻擊發生後,LayerZero 發布聲明稱,初步判斷攻擊者為高度複雜的國家行為者,疑似朝鮮 Lazarus Group 下屬 TraderTraitor。
攻擊手法的核心在於污染 LayerZero 去中心化驗證者網路所依賴的 RPC 節點,並通過 DDoS 攻擊迫使系統故障轉移至已被入侵的節點,讓偽造消息得以通過。事件的核心爭議點在於 KelpDAO 當時採用了 1-of-1 單驗證者配置,這一配置被利用後導致了單點故障。
LayerZero 承認允許其官方驗證網路以 1/1 配置服務高價值交易是嚴重錯誤,並宣布停止為單驗證者設置簽署消息。KelpDAO 則指出,該配置在 LayerZero 的部署程式碼中曾作為預設設置出現。無論責任如何劃分,此次攻擊暴露了特定配置下跨鏈消息驗證的脆弱性。
遷移潮隨即開啟,5 月 6 日,受害方 KelpDAO 率先宣布放棄 LayerZero,將 rsETH 的跨鏈設施全面轉向 Chainlink CCIP,成為第一個離開的主要協議。
兩天後,比特幣質押協議 Solv Protocol 將旗下總規模超 7 億美元的 SolvBTC 與 xSolvBTC 跨鏈基礎設施切換至 CCIP,覆蓋全部支援鏈路。
同日,去中心化再保险協議 Re 也將存款代幣 reUSD 的跨鏈方案遷移至 CCIP,並指定其為唯一跨鏈解決方案。非託管借貸協議 Tydro 同樣位列首批遷移名單。
5 月 14 日,Kraken 宣布用 Chainlink CCIP 取代 LayerZero,作為其封裝加密資產包括封裝比特幣 kBTC 的獨家跨鏈服務,覆蓋 Ink、以太坊、Optimism 等多條區塊鏈。16 日,Lombard 宣布棄用 LayerZero,將逾 10 億美元的比特幣背書資產遷移至 CCIP,採用銷毀與鑄造的跨鏈代幣標準。
据 DefiLlama 數據,若僅統計主要 DeFi 協議的當前總鎖倉價值,五者規模合計已逾 34 億美元,疊加機構封裝資產,整體遷徙規模約 40 億美元量級。
Coinbase 則早在 2025 年 12 月就選擇 CCIP 作為其所有封裝資產的獨家互操作性提供商,涵蓋 cbBTC、cbETH、cbDOGE、cbLTC 和 cbADA 及 cbXRP 等資產,當時總市值約 70 億美元。2024 年 1 月,Circle 也已與 CCIP 集成以支持 USDC 的多鏈轉帳。
市場對這場信任遷移的反饋直接體現在代幣走勢上。
据 CoinMarketCap 數據顯示,LINK 近 30 日上漲 2.73%,報 9.6 美元,市值 69.8 億美元,穩居加密市場第 16 位;而作為對比,ZRO 同期跌幅達 22.63%,報 1.34 美元,市值 4.34 億美元,排名滑落至第 92 位。LayerZero 還面臨 5 月 20 日逾 2571 萬枚 ZRO 代幣解鎖的額外壓力,價值約 3445 萬美元,占流通量的 5.07%。
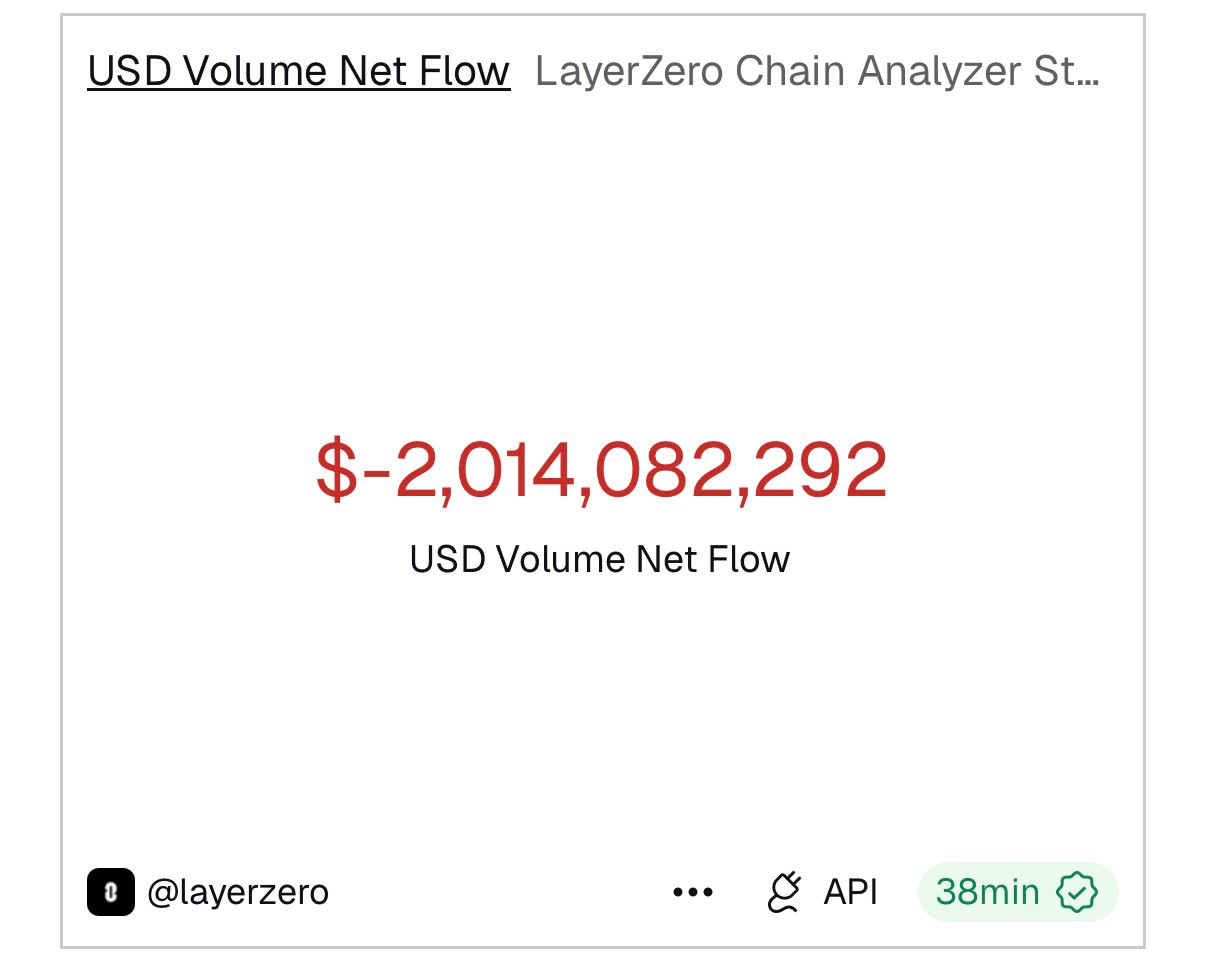
据 Dune 數據顯示,LayerZero 網絡近 30 天淨流出約 20.1 億美元。
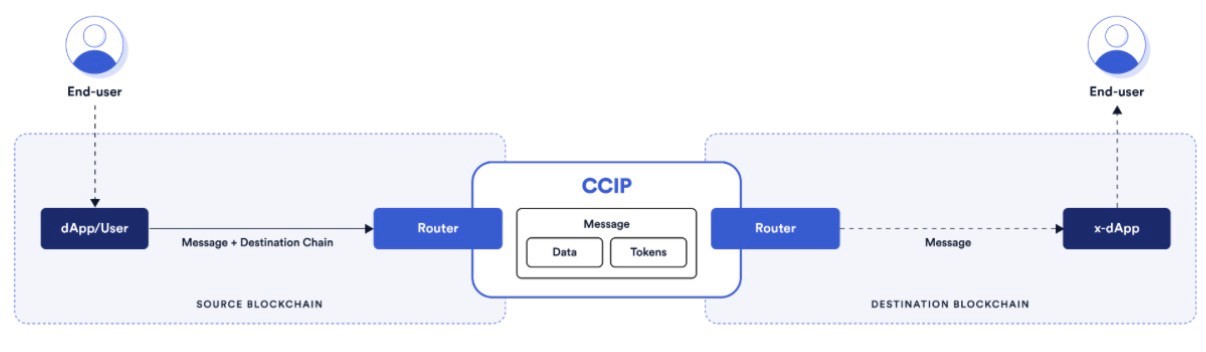
大批協議湧入的背後,是 Chainlink CCIP 在安全架構上與 LayerZero 的顯著差異。Chainlink 此前於 2024 年 4 月宣布 CCIP 進入全面可用階段,支持 Arbitrum、Base、BNB Chain、Ethereum 等區塊鏈。
Chainlink CCIP 深度集成去中心化预言机网络,由多個獨立節點運營商組成鏈下共識層,對跨鏈事件進行觀察、驗證與報告,並輔以獨立的風險管理網路提供額外監控與保護。其代幣轉移機制內建速率限制與時間鎖定升級等功能,形成防禦縱深式的安全模型。
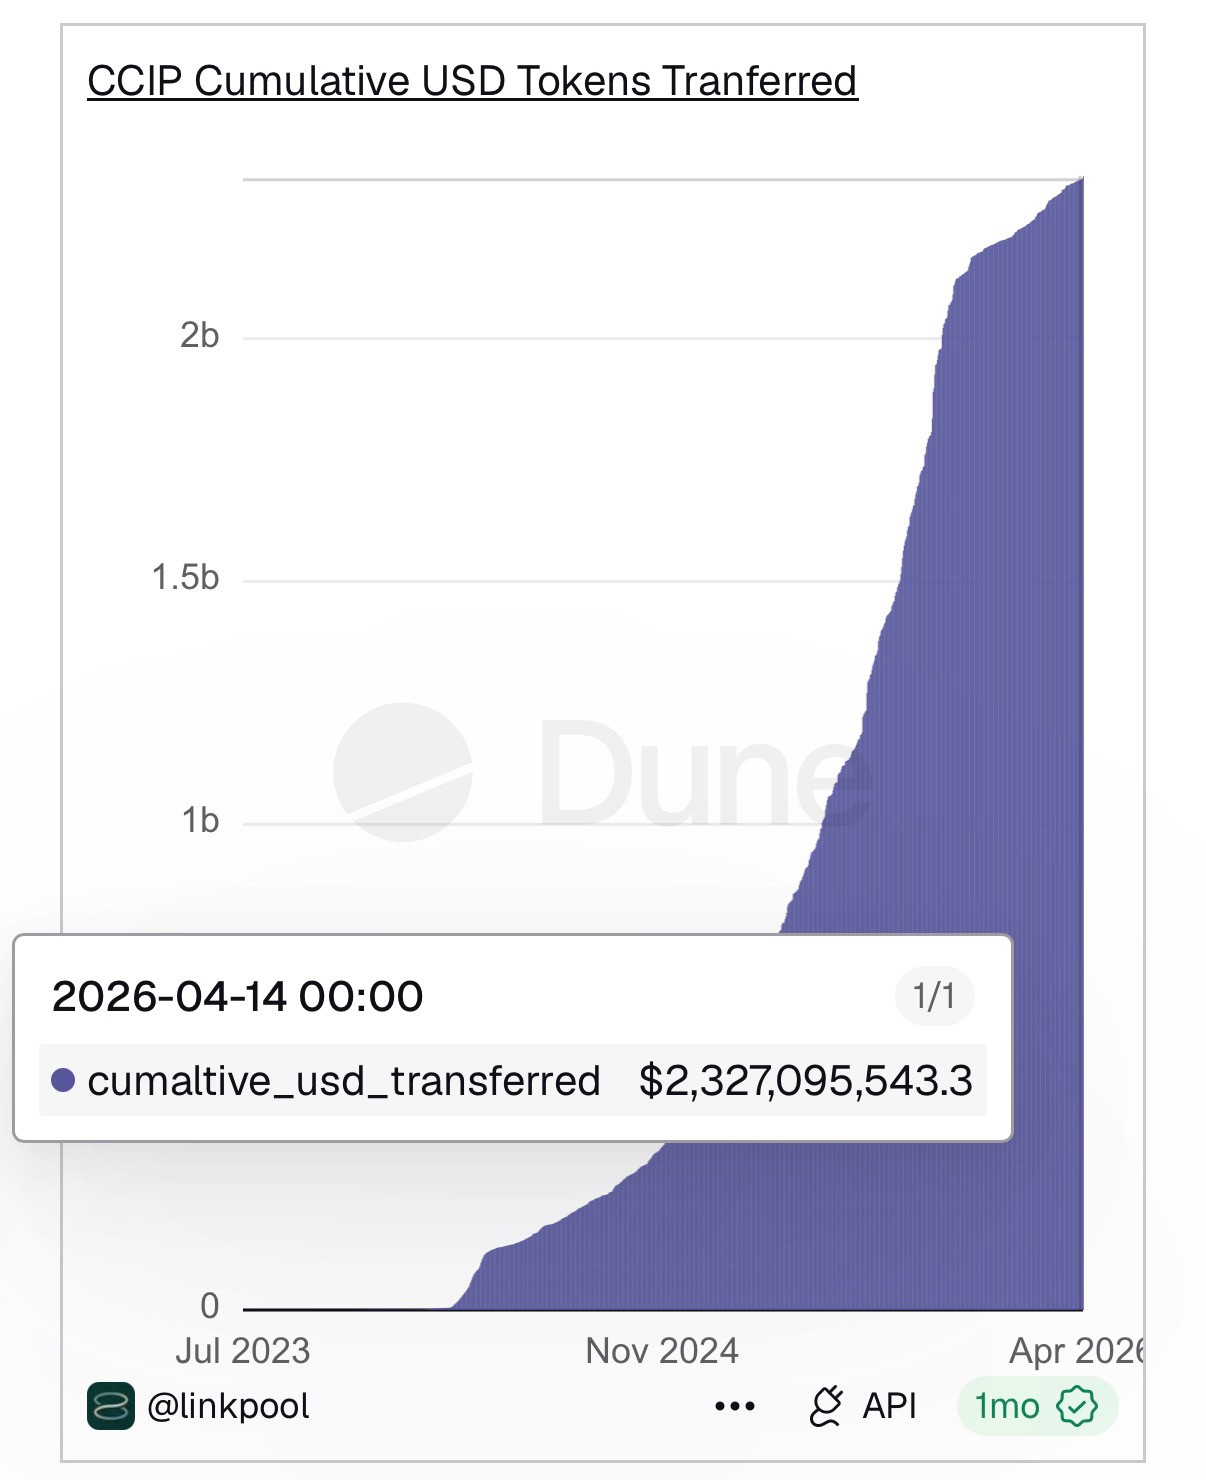
據 Dune 資料顯示,Chainlink CCIP 的累計跨鏈代幣轉移金額已突破 20 億美元。其中,去中心化穩定幣 GHO 與 USDC 佔比最高,分別達到 22.4% 和 20.2%,對應金額約 5.31 億美元和 4.81 億美元。
相比之下,LayerZero 採用高度模組化的五層架構,將介面、驗證與執行完全分離,允許開發者自行組合去中心化驗證網路並配置驗證閾值。這種設計賦予較高的靈活性,但也要求應用方主動選擇並維護安全配置。
KelpDAO 事件將單驗證者配置的致命缺陷置於聚光燈下,當時同樣選擇 1/1 配置的協議一度佔比高達 47%,這促使眾多項目迅速倒向以去中心化驗證為默認選項、安全控制更完備的 CCIP。
LayerZero 於 5 月 9 日發文致歉,承認對過去三周溝通工作處理不當,表示應更早直接說明情況而非優先完成事後分析報告。
LayerZero 強調協議本身未受任何影響,是 LayerZero Labs DVN 使用的內部 RPC 遭毒化資料源,同時外部 RPC 提供商遭受 DDoS 攻擊,允許 Labs DVN 作為 1/1 配置服務高價值交易是嚴重錯誤。官方將很快與外部安全夥伴共同發布官方事後分析報告。
原文連結
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章