融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


10 億規模機構在 Lighter 被盜始末
11 月 16 日傍晚,鏈上偵探 MLM 在 Lighter 上監測到了一筆 1039 萬 USDC 的異常提現,把 Lighter 推上了安全事件的風口。一個僅用約 1 萬美元啟動的錢包,從平台提走大額資金,迅速換成 ETH,再拆向不同地址。與此同時,LIT 的價格短時下跌約 8%。
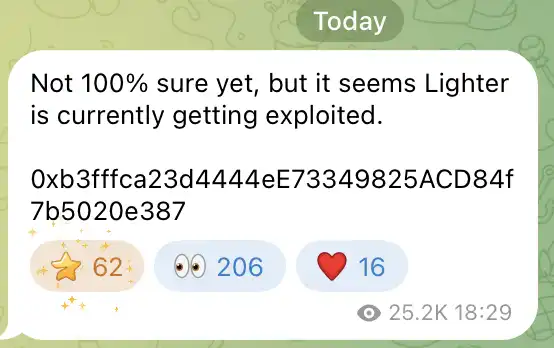
「Lighter 被盜」的消息很快傳開。但隨著資金路徑逐漸清晰,後續分析將攻擊目標指向了機構帳戶,線索落到 Abraxas Capital 身上。攻擊者疑似拿到了其交易 API 密鑰,再利用公共池的權限設計,把帳戶裡的錢轉到了自己手中。Lighter 協議本身並沒有被盜。
攻擊從小額試探開始
攻擊地址是 0xb3ff 結尾的錢包,對應 Lighter 帳戶 #769455。它的準備工作,比社區預警早了幾個小時。
14:47:23,這個地址通過 Relay 路由,把一小筆 ETH 換成 29.959999 USDC,直接存入 Lighter。
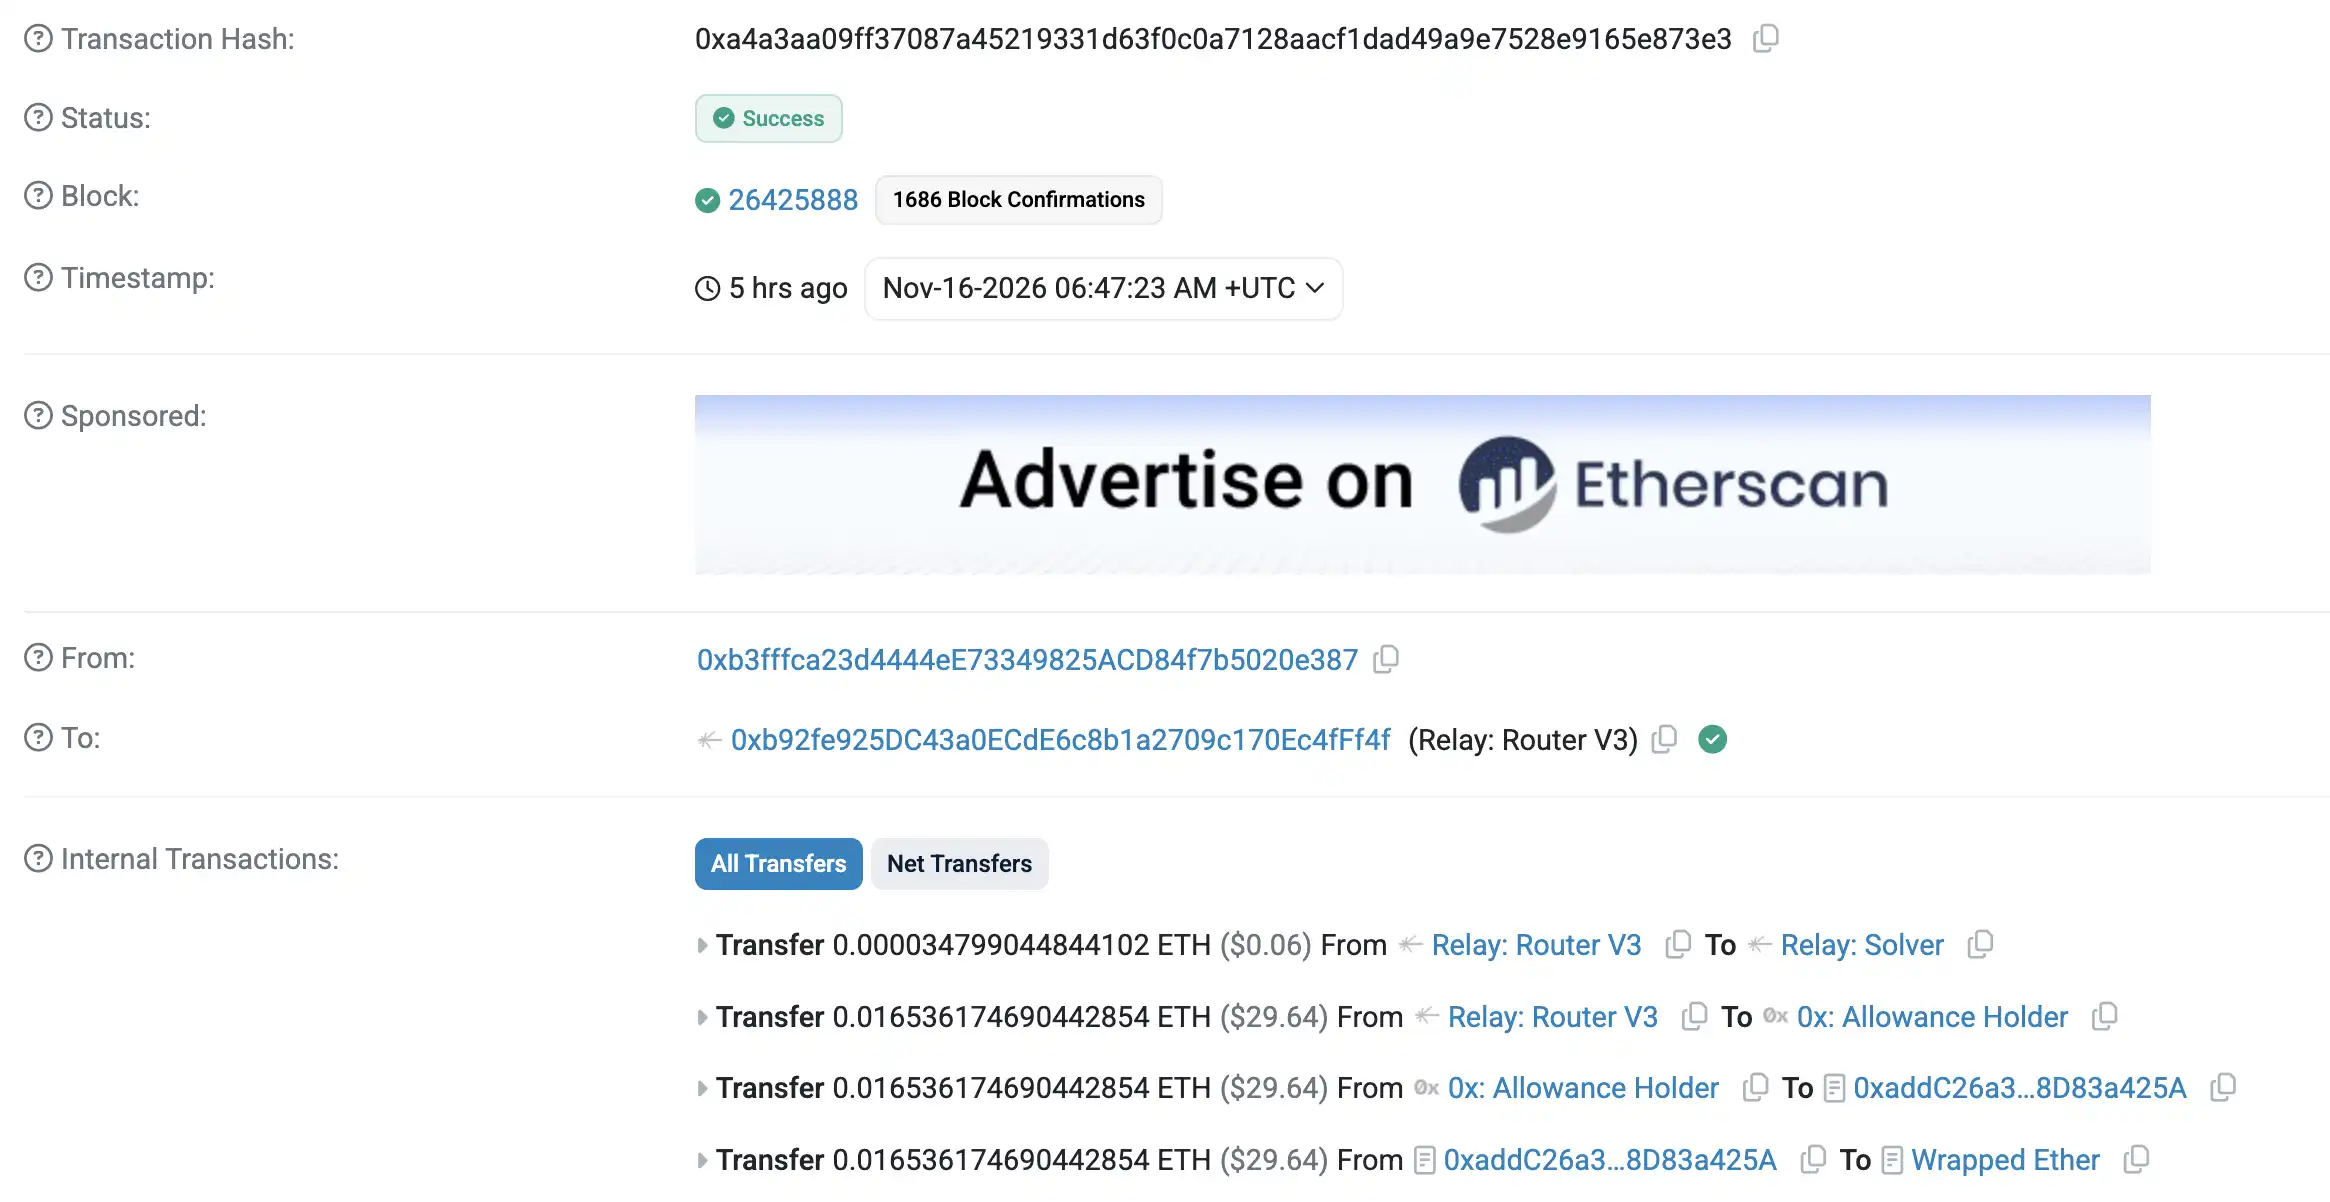
16:45,約 1.05 萬 USDC 經跨鏈到達該地址。17:35,駭客向 Lighter 充值 10200 USDC,開始準備第一輪操作。
17:40:10,Lighter 帳戶 714710(被盜帳戶)創建了一個手續費為 0 的公共池。起初,被盜帳戶用 1 USDC 買入池份額,駭客則將 9999 USDC 放入池中,拿到了 99.99% 的份額。
這套安排利用了公共池的兩種身份。
對池子創建者(被盜帳戶)而言,公共池屬於自己以太坊地址名下的帳戶,可以通過 API 進行內部資金劃轉,無需再進行簽名。對外部參與者而言,公共池又允許購買份額,並按持有比例贖回資產。
正常申購會換來相應份額。這次被盜帳戶使用的是「內部轉帳」,資金進入池內時,沒有為它增加對應的份額。於是,錢越多地轉入池裡,已經持有 99.99% 份額的攻擊者,能贖回的資產就越多。這或許可以理解為 Lighter 的一個 bug。
攻擊者先用 1 USDC 驗證了這條路徑。
17:44:13,受害帳戶向公共池內部轉入 1 USDC。不到 3 秒,攻擊者贖回了 9999.9999 USDC。隨後,攻擊者把資金重新投入池內,開始放大同一套操作。
17:45,受害帳戶連續轉入十筆各 100 萬 USDC,再補上一筆約 38.4 萬 USDC 的餘款。17:45:38,攻擊者贖回約 1039.3 萬 USDC,隨即發起主網提現。
時間線
18:11:47,第一筆提現完成。以太坊交易收據顯示,Lighter 主網合約向攻擊地址支付了 10,393,056.789298 USDC。
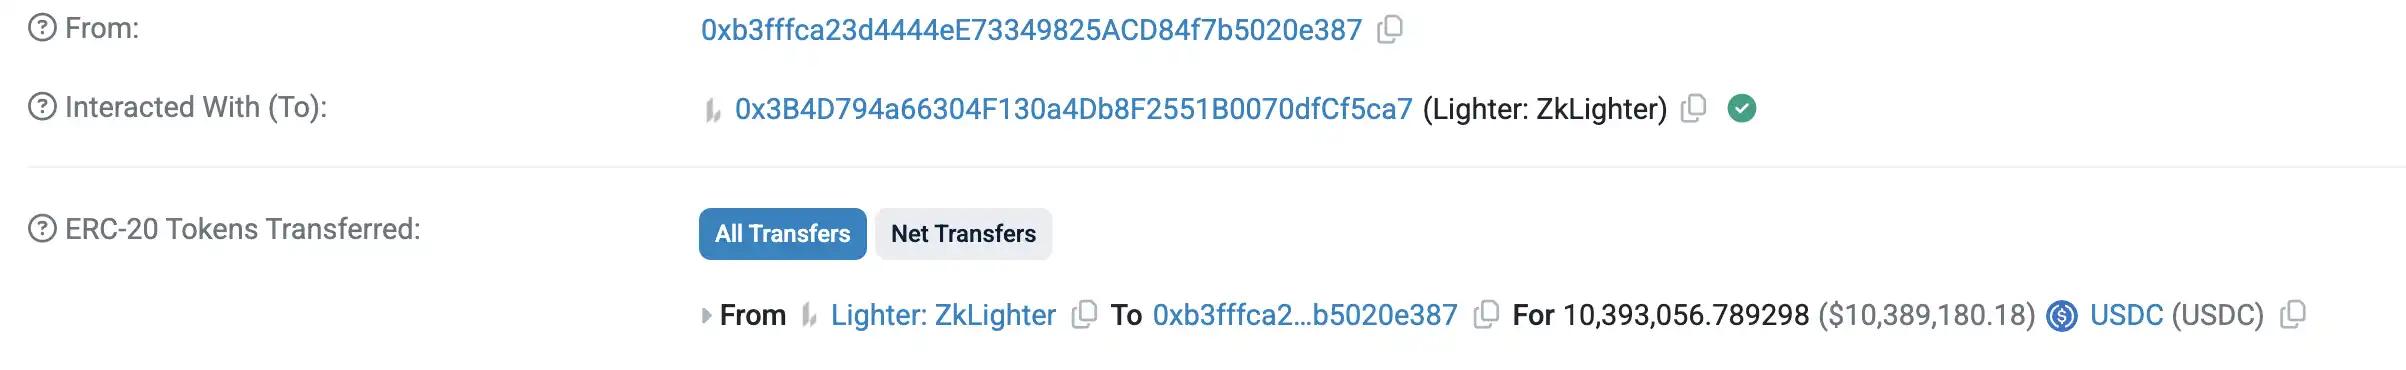
拿到錢後,攻擊者再次向 Lighter 充值 10200 USDC,把同一套手法用在第二個受害帳戶 714723 上。
18:25,第二個公共池被創建。受害帳戶投入 1 USDC,攻擊者投入 9999 USDC,隨後又做了一次 1 USDC 的內部轉帳和贖回測試。18:27,五筆各 100 萬 USDC 與一筆餘款進入池內,攻擊者再次贖回。18:28:45,約 509.7 萬 USDC 的第二筆提現請求提交。
18:29,MLM 在 tg 頻道監測到了這筆資金流出。
幣安的分鐘行情記錄了緊接著的拋售。LITUSDT 永續合約在 18:29 開於 2.725 美元,到 18:34 最低觸及 2.3218 美元,幾分鐘內回撤約 14.8%。
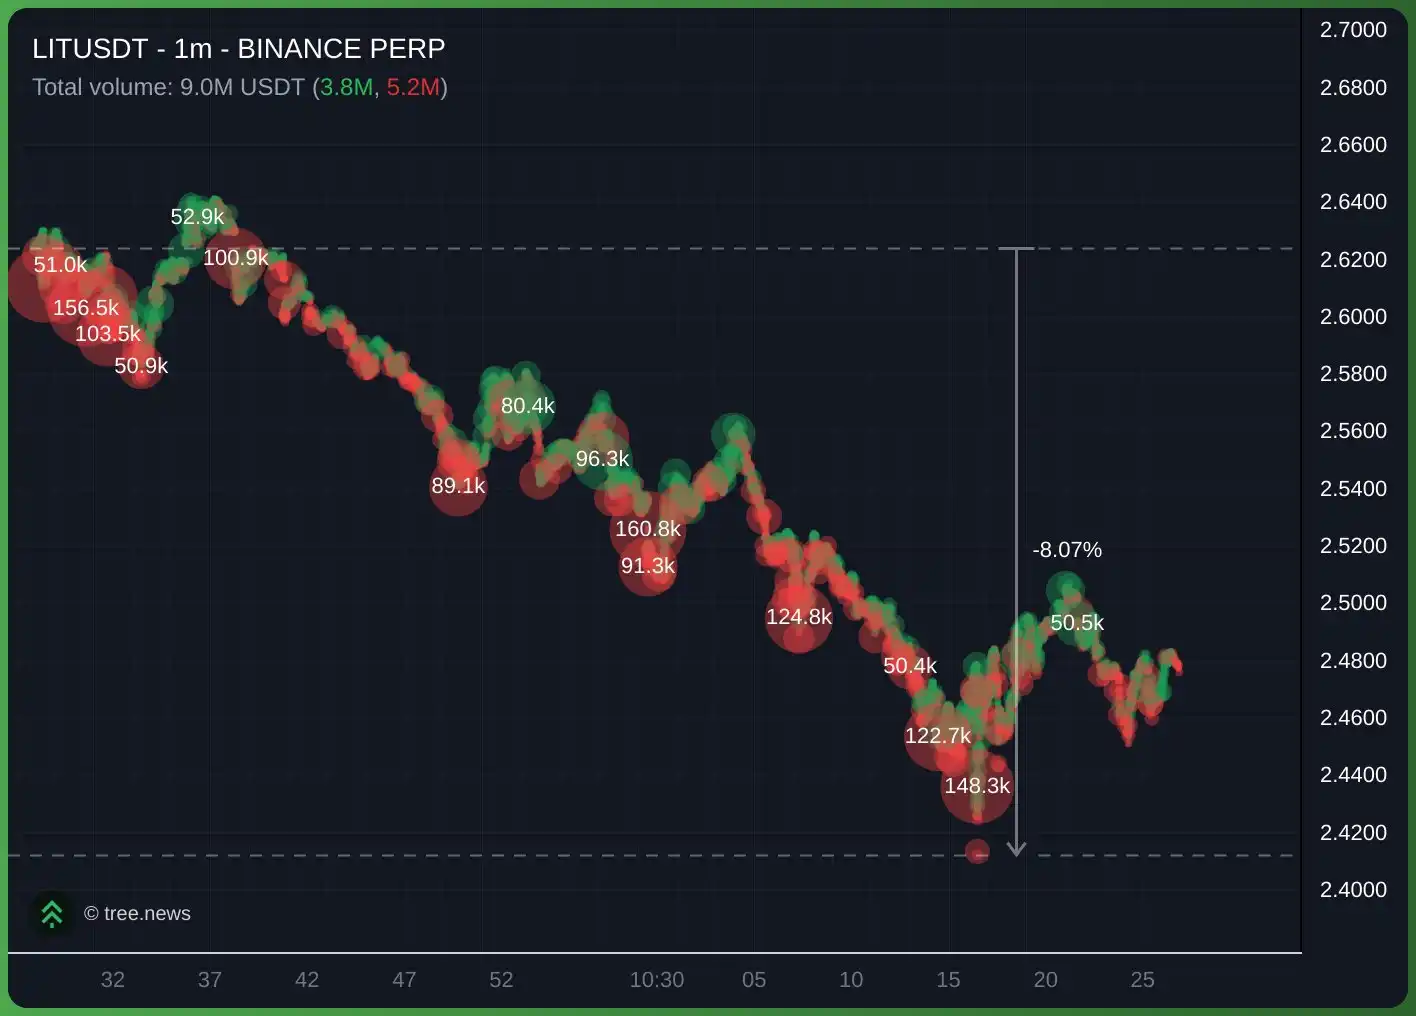
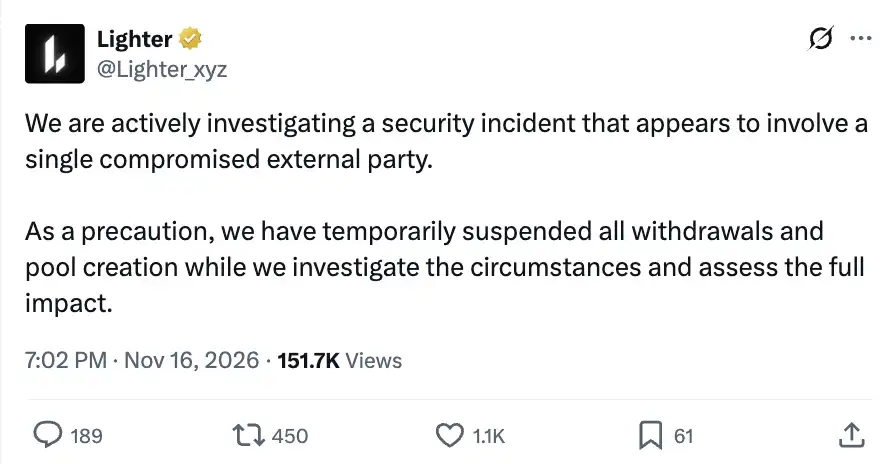
19:02,Lighter 宣布調查安全事件,稱似乎涉及單一外部主體,並預防性暫停全部提現和公共池創建。
資金經 Arbitrum 進入 Hyperliquid
第一筆提現到帳後,攻擊者通過六筆交易,賣出約 1038.3 萬 USDC,換得合計 5764.47 枚 ETH 等值資產。
接下來,資金開始以每筆 160 ETH 的規模分拆。
以 0x63d09 開頭的子地址為例,18:19:59,它從主地址收到 160 ETH。不到兩分鐘,這個子地址調用 LiFi,透過 LayerSwap 執行跨鏈。
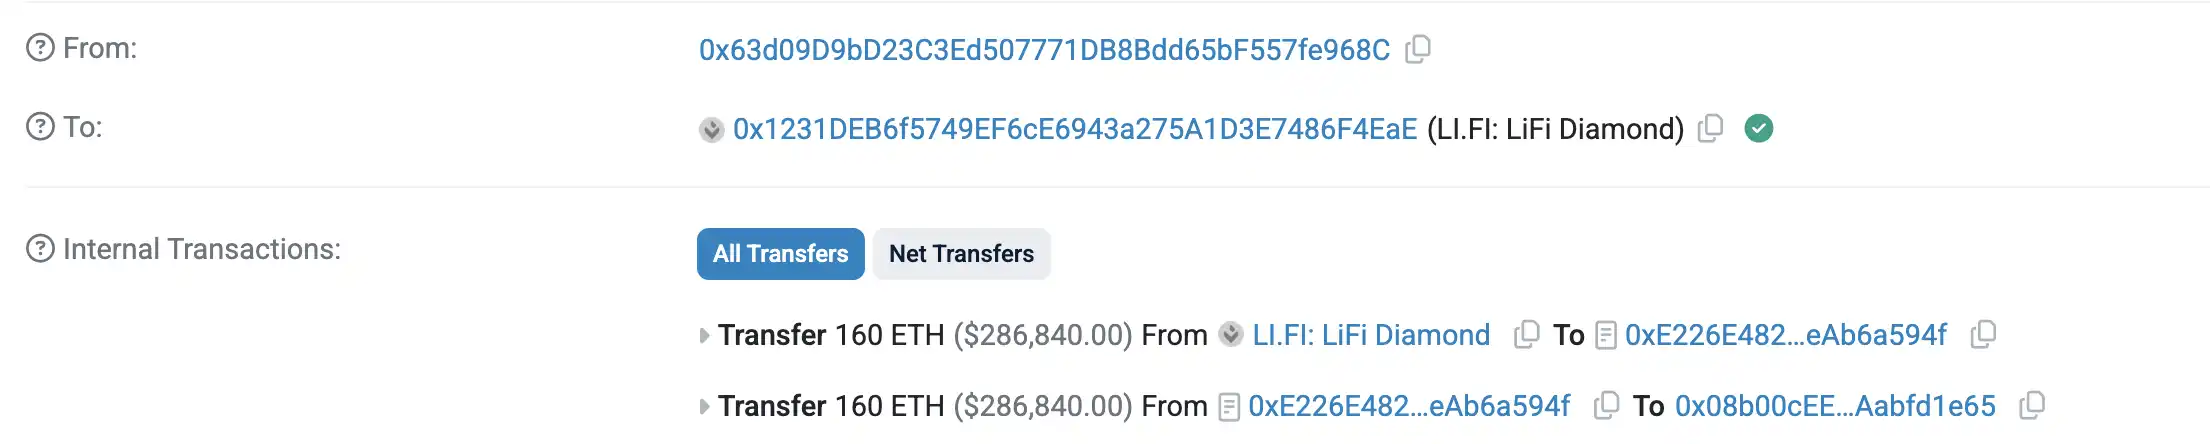
18:37,Arbitrum 上的同一地址收到 287,557.5548 USDC;18:39,它將完全相同的金額轉入 Hyperliquid 存款橋。
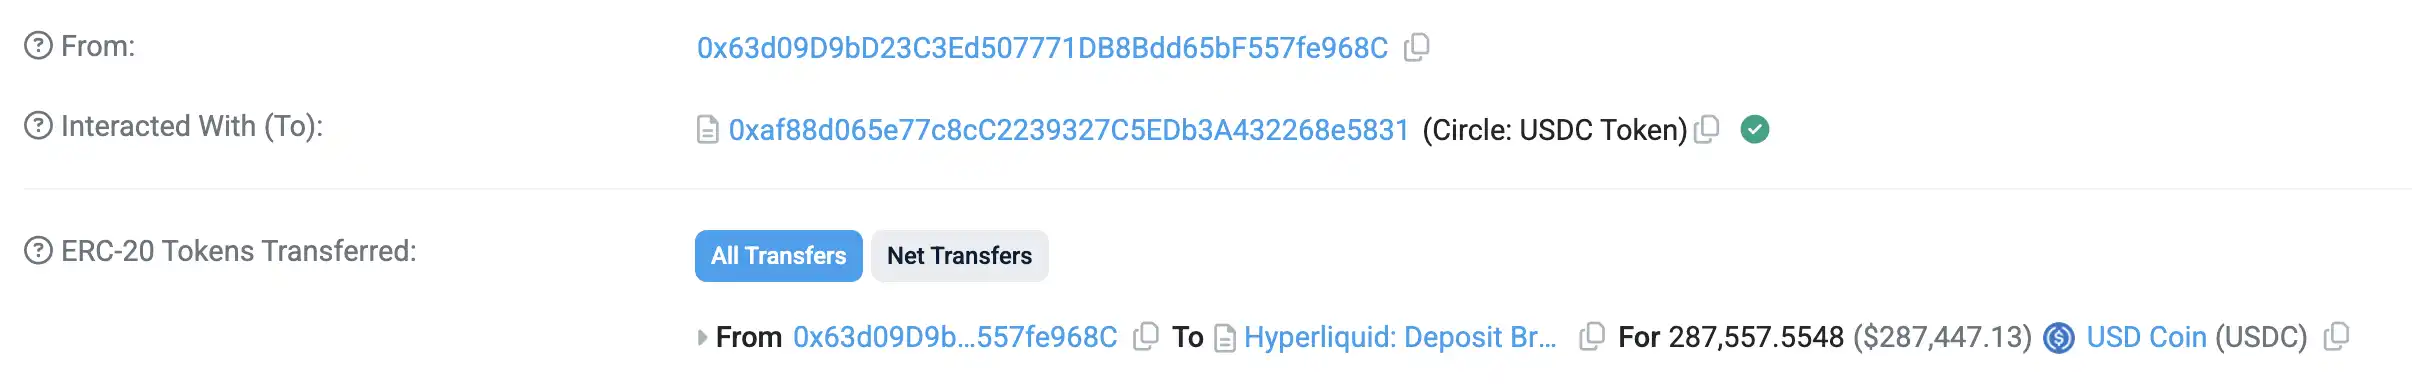
資金轉入 Hyperliquid 現貨帳戶後,駭客連續買入 552 枚 XMR1(門羅幣)。
駭客的其他子地址也在重複這條路線。ETH 從以太坊跨鏈後在 Arbitrum 收到 USDC,再進入 Hyperliquid 購買現貨代幣 XMR1。
受害帳戶
再來看受害者。
Lighter 帳戶 714710 對應的以太坊地址是 0x0d1D 開頭結尾的錢包。2 月 16 日,一個此前已被標註為 Abraxas 的 Hyperliquid 錢包 0xb83de,曾在 Arbitrum 向它轉入 0.1 ETH,為這個地址補充手續費。
這條記錄支持了被盜的 Lighter 帳戶與 Abraxas Capital 有關的判斷。
根據我們此前的機構介紹,Abraxas Capital 由傳統銀行出身的 Fabio Frontini 和 Luca Celati 於 2002 年在倫敦成立,早期從事全球宏觀交易,2017 年轉向數位資產。2018 年推出的 Elysium Global Arbitrage Fund,從比特幣跨市場套利起步,隨後拓展至穩定幣套利。鏈上數據顯示,該機構管理的資產常年超過 10 億美元。
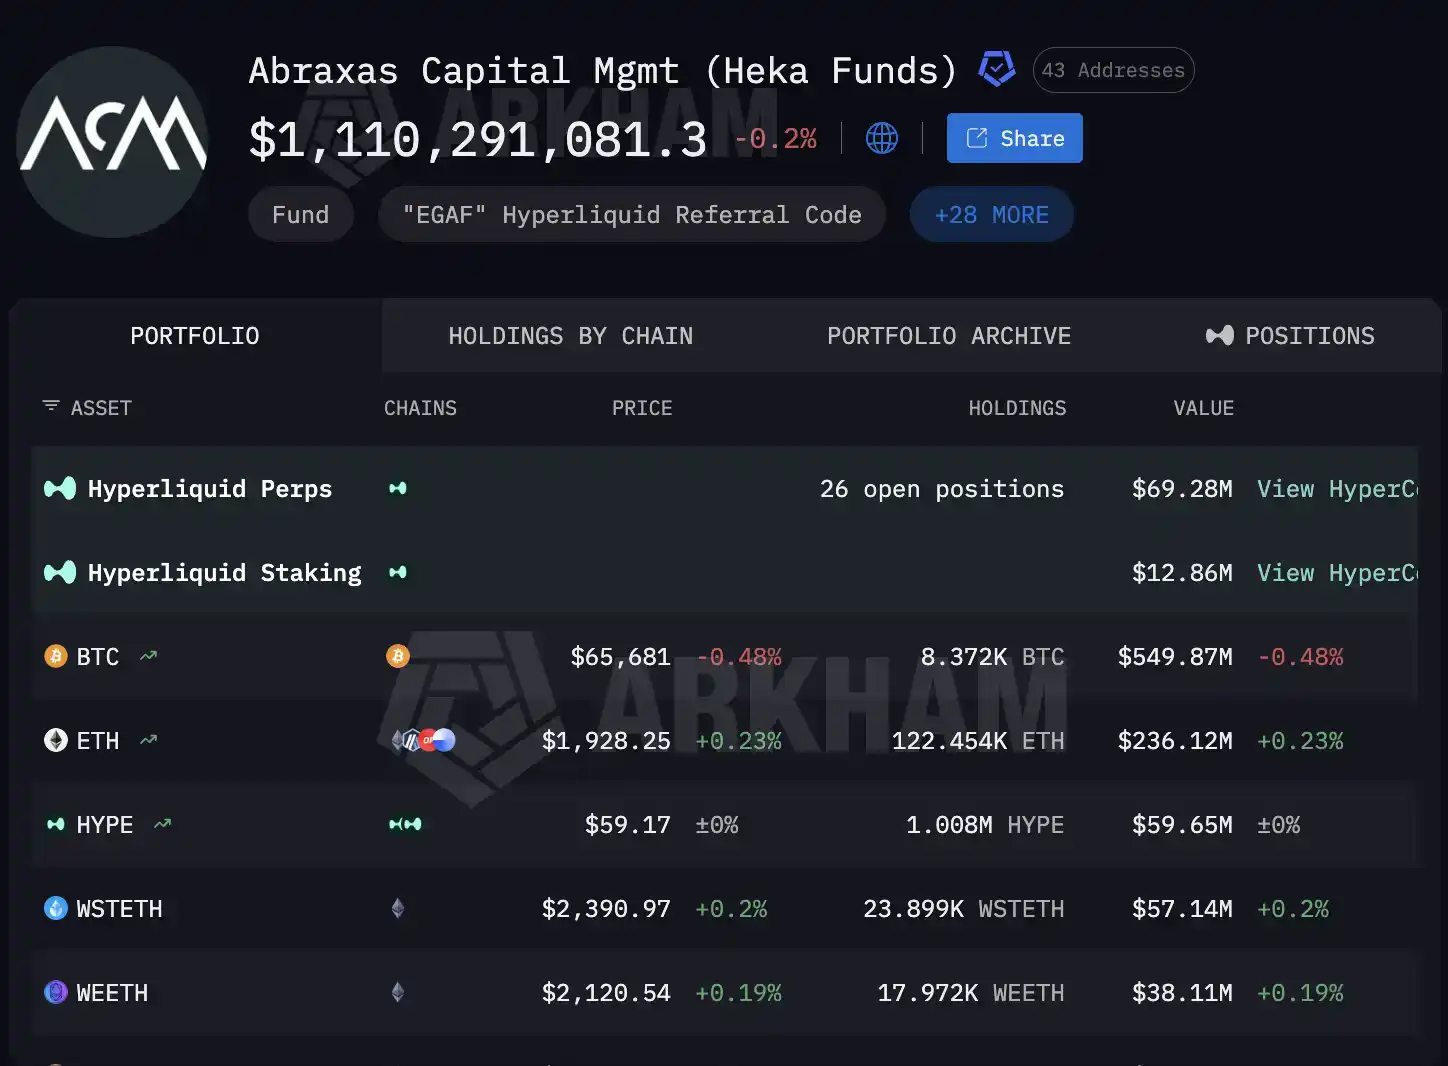
對於這類依賴程序交易、跨平台調倉和資金周轉的機構,保存 API 就是日常運營的一部分,然而百密一疏,洩露的 API 被黑客利用。
10 月底幣安被盜的震動尚未過去,Lighter 又因此次安全事件暫停了提現。
可以預見,隨著 AI 的進一步發展,更多資金會因為頻發的安全事件心有餘悸甚至直接提款離場。黑客威脅仍將是長期籠罩加密行業的陰雲。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章