融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


IOSG Ventures:智慧合約安全分析工具商業化的機會來了麼?
原文標題:《 IOSG Weekly Brief|智慧合約安全分析工具商業化的機會來了麼? #151 》
原文作者:Ray Xiao, Sally Gu, IOSG Ventures
前言:
在9 月底Paradigm 官宣完成了區塊鏈安全專案Blowfish 的領投又一次引起了大家對智慧合約安全分析領域的廣泛關注。但其實Paradigm 團隊在此之前就已經在智能合約安全測試方向做了很多實踐,在今年3 月Paradigm CTO Georgios 公佈了他們開發的Foundry 智能合約測試套件(Runtime Verification 團隊也是重要的貢獻者),如今區塊鏈安全分析也朝著更細緻的分工方向發展。
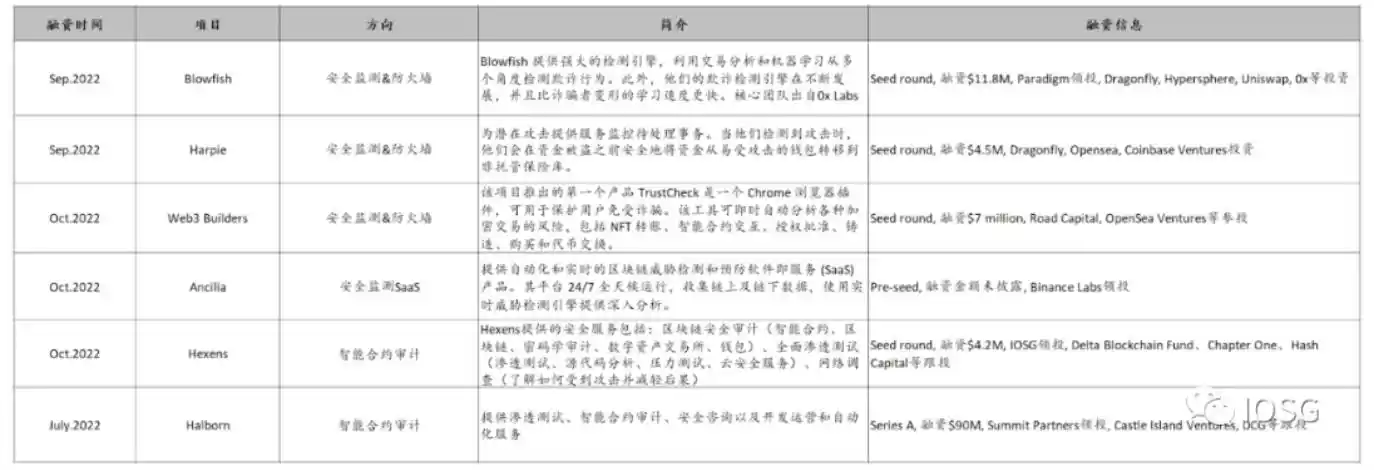
從最近幾個月融資趨勢和市場反應來看,一級市場資本目前對注重安全資訊時效性、風險覆蓋度、技術偏輕量的安全監測、防火牆領域有濃厚的興趣(這和以往大部分資本投入在審計領域大有不同)。
根據 CertiK 和 SlowMist 的相關報告,僅 2022 年第一季和第二季因安全攻擊問題 crypto 資產損失就高達 20 億美元。在第二季單閃電貸攻擊就導致了總計 3 億美元的資產損失。而本月更是成為了有史以來駭客活動最大的一個月,兩週內僅針對 DeFi 協議的攻擊已超過 12 次,被盜金額超 7 億美元。
來源: https://twitter.com/chainalysis/status/1580312145451180032?s=20& t=QfqOMqMKjHd3EtX_0O-QjA
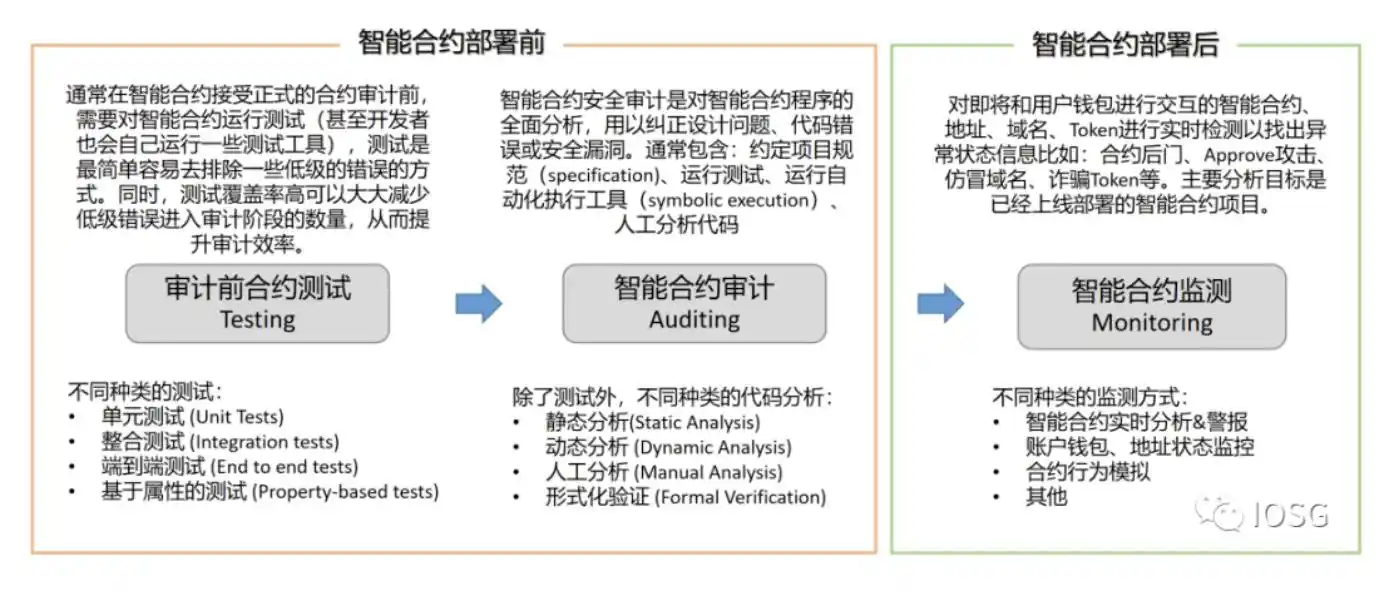
如果我們把鏈上智慧合約從開發>>部署到區塊鏈網路>>運行看成是一個完整生命週期的話,針對智慧合約的安全分析分為:針對合約部署前(在區塊鏈網路正式上線運行前)的分析、合約部署後的分析,這大致涵蓋了:測試、審計、監測三大類目,每個類目下面又有各種類型的分析方式和對應的工具(如下圖)。 PS:智慧合約的審計涵蓋範圍將從合約部署前到部署後(合約升級審計)
1. 智慧合約部署前的安全分析:測試+稽核
1.1 測試(Testing)
合約測試是開發者和審計者需要花費最多精力的工作,這與傳統開發者不同。因為區塊鏈不可篡改的特性,一旦智慧合約部署到 EVM 虛擬機上就難以變更,因此安全分析、彌補安全漏洞的工作大部分花費在「事前分析」——對智慧合約部署前的安全測試。
在接受正式審計前,合約開發者/稽核者需要對合約的程式碼進行一些基礎性的測試,初期測試的覆蓋率越高越能避免一些簡單的bug 進入正式審計階段(一般一份智能合約達到85%-90% 的程式碼被測試涵蓋是合理水準;針對核心模組的覆蓋率需要在95% 以上)。
常見的基礎性的測試有單元測試(聚焦於單一函數的測試)和整合測試(確保各部分程式碼組合起來也能正常運作)。這個階段常用的工具有 Hardhat、Truffle test framework 等,常見的測試內容包括:狀態檢查、事件觸發、交易重置、函數計算、完全功能測試。
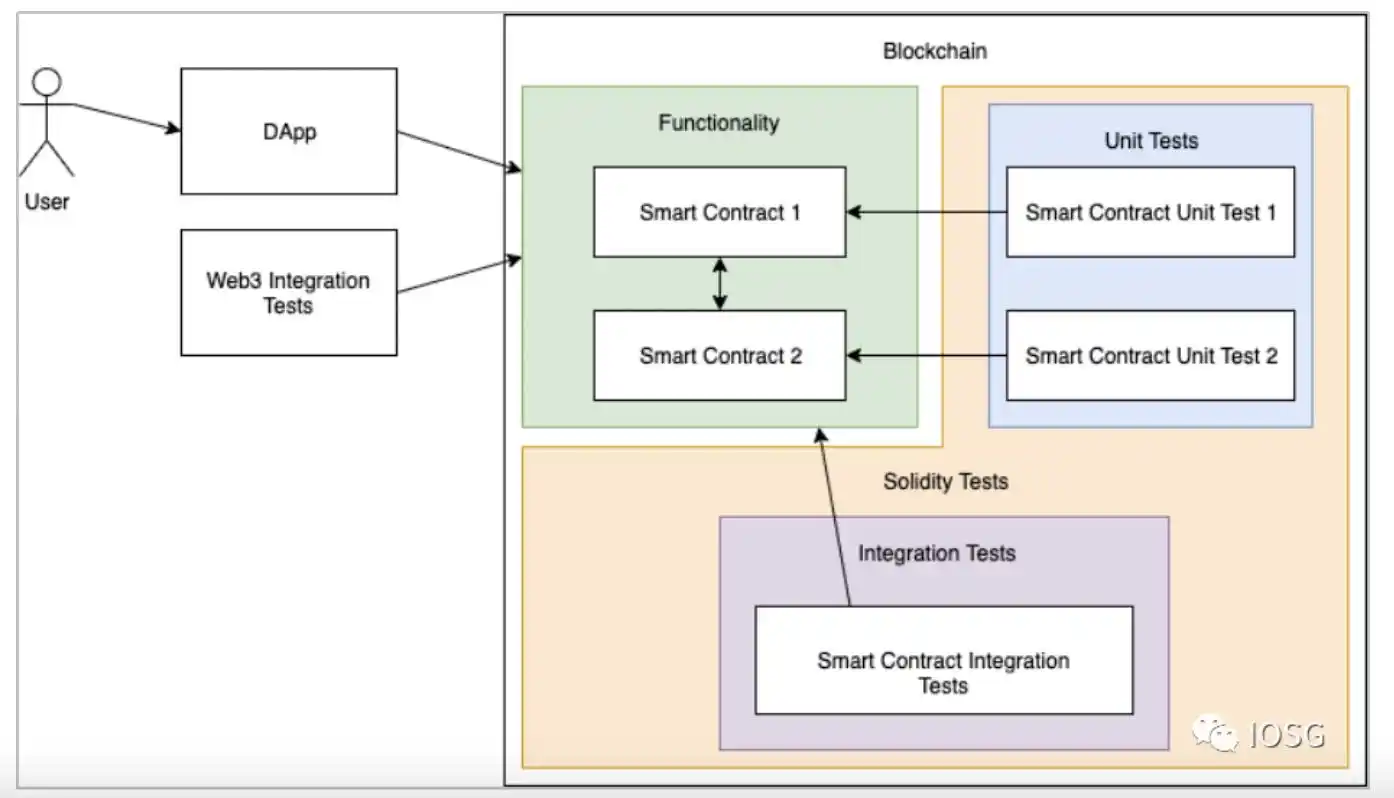
來源: https://betterprogramming.pub/how-to-test -ethereum-smart-contracts-35abc8fa199d
1.2 審計Auditing
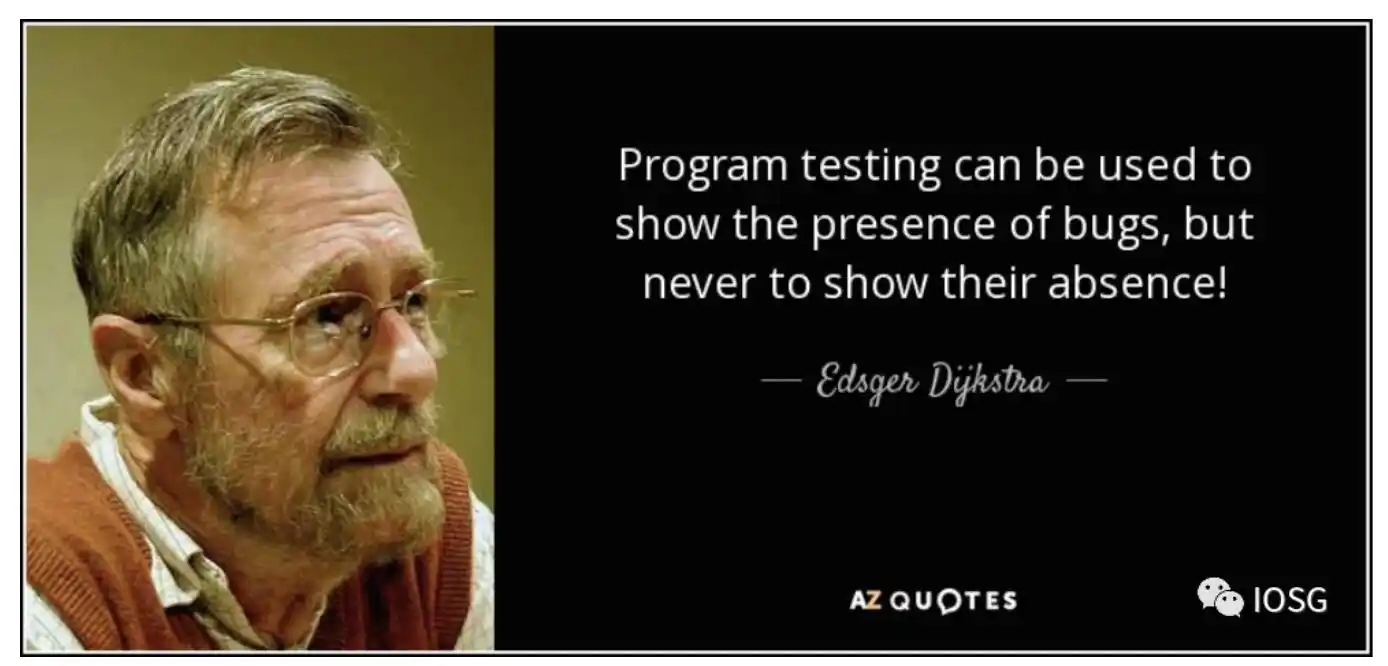
「測試可以有效地發現程式存在的缺陷,但它卻無法證明程式不存在缺陷。」——Edsger Wybe Dijkstra(電腦科學家、1972 年圖靈獎得主)
根據Ethereum 官方文件的定義,審計是對智能合約每一行源代碼的細節評估,攻擊者的思維方式來繪製智能合約中可能的攻擊向量,以發現可能的故障點、安全漏洞和不良的開發實踐。審計階段大致包含:靜態分析、動態分析(模糊測試 Fuzzing test、符號執行 symbolic execution)、人工分析、形式化驗證。如上圖所說的 Dijkstra,單靠測試無法完全相信程序沒有故障,審計、形式化驗證更多的是想更加靠近程序不存在缺陷這一目標。
金錢成本
根據智能合約安全公司Hacken 的數據,智能合約審計服務的行業的平均成本在5000 美元到30000 美元之間(中小型項目)。對於大型項目,成本有時可以達到 50 萬美元甚至更高。智慧合約審計的成本直接取決於程式碼複雜性和商定的工作範圍。影響價格的其他因素包括緊急程度、智慧合約的大小(有多少行程式碼)、完成流程所需的工程小時數、與專案相關的文件的可用性等因素。
時間成本
初步審計平均需要2 到14 天,這也取決於專案的複雜性、智慧合約規模和緊迫性。對於大型專案或協議,初始審核可能需要長達 1 個月的時間。初始審核完成後,客戶會收到有關要引入哪些修改的建議。
人力成本
根據IOSG 在區區塊鏈形式化驗證領域的領投專案Runtime Verification 的回饋,審計的人力成本取決於協議的複雜性。對於大部分擁有資深產業經驗和學術經驗的頭部安全審計公司來說,理解crypto 客戶專案的商業邏輯和token economics 基本上沒有太大難度,一般兩個專業的工程師大概花費1~2 個星期就可以完成初始步驟。
但接下來的部分會取決於客戶的特定需求。有的客戶只需要對被審計專案的基本業務邏輯進行手動審計(查看他們的程式碼並手動審查它是否符合所需的業務邏輯),這是最便宜的服務。有的客戶希望對業務邏輯和 token economics 進行建模然後手動進行數學證明以確保某些重要結果成立,例如安全性、活性、一致性等。有些大客戶像 MakerDAO、以太坊基金會等則希望更進一步,對程式碼進行形式化驗證 (Formal Verification)。
這裡關於形式化驗證再多說一句,形式化驗證是用數學方法去驗證程式的正確性-程式的實現與程式設計師的意圖相符,最終證明專案的系統是Bug Free 的。或者換句話說,形式化驗證像是一種更全面的“testing”,它理論上會包含所有可能的輸入和狀態,這是testing 無法做到的(如下圖例子所示轉賬合約中有overflow bug ,如果用testing 需要測試者輸入一個極大的值才能找出,但是形式化驗證者會透過「total amount of the token = sum of the balance of all addresses」的數學邏輯來找出overflow bug)
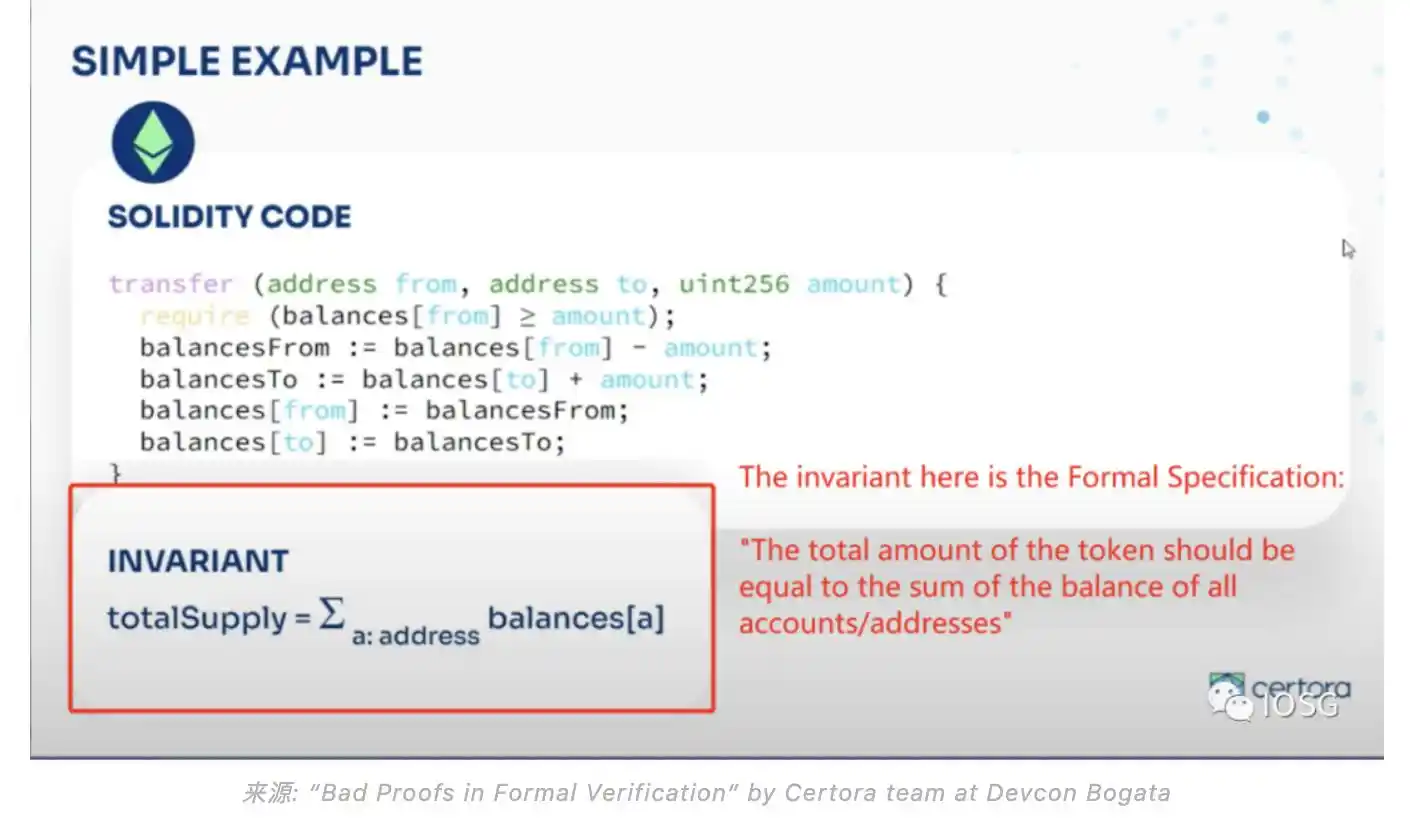
從實際規模化運用來說,形式化驗證相對傳統的測試方案在規模化運用上相對較慢。大部分的crypto 專案來說,完成智慧合約審計之後就已經足夠,從成本投入和潛在效益來說對小型專案來說還不是必需品(或者說證明程序是bug-free 的代價還比較高),核心原因是形式化驗證需要專業的形式化人才參與,因為對專案程式碼創建形式化規範(formal specification) 是非常複雜的事情,需要涵蓋合約程式碼的屬性,並定義合約在不同情況下的行為方式,這些需要專業的人才參與。 (有興趣的讀者詳見我們之前寫的《為什麼我們要領投Runtime Verification》https://mp.weixin.qq.com/s/VWVgn4k9k0XqbM-O7-TVXg)
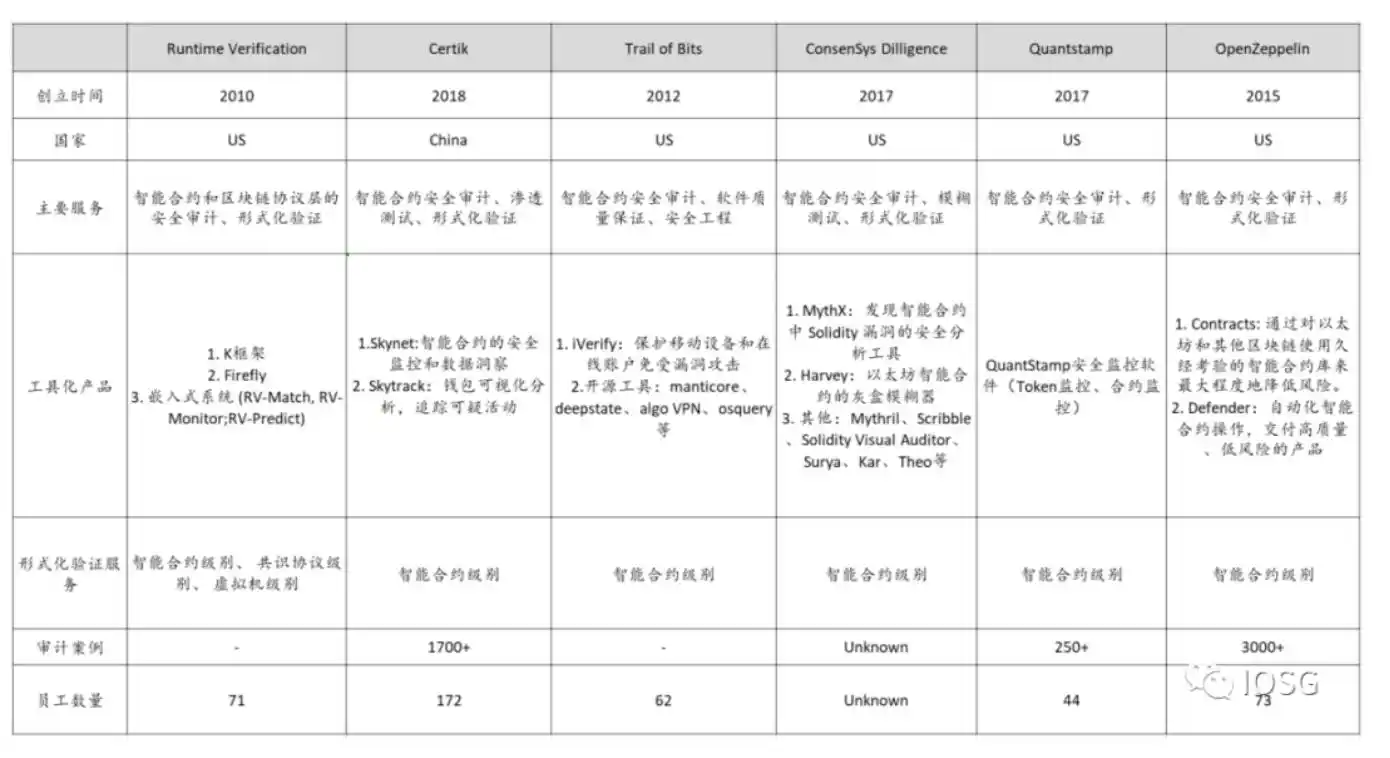
智能合約審計當下仍是一個labour intensive 的行業,並且對人才的技術要求較高。目前雖然市面上有十幾款比較受歡迎的審計工具(大多由主流安全審計公司或學術研究人員開發),但是這些審計工具開發的目的是發現比較普遍的漏洞。例如:transaction order dependency, random number, timestamp, callstack depth, Reentrancy, dangerous delegate call 等等)。因此,僅僅依賴這些工具去完成審計工作比較困難,可能會錯過許多和業務邏輯相關的漏洞。通常審核智能合約需要使用自動化工具+手動程式碼審查相結合的方式,並且根據客戶的智能合約業務邏輯、Token 模型的不同需求 case by case 的人工審查。
智慧合約安全分析和稽核往往是在驗證程序的正確性,也就是程式的實作與程式設計師的意圖相符。因為程式的 bug,其實都是由程式的實作與程式設計師的意圖之間有區別所導致的。我們先前在分享我們投資Runtime Verification 一文中提及的形式語義學的其實就是能讓開發者的開發意圖(即「語意」)和實現(即程式語言的「語法」)精確相符的語言框架,從而減少bug 的出現。
在智能合約安全審計領域目前雖然市面上工具也不少,且大多開源,但是拿來真正做到成功商業化的寥寥無幾,這其中根本原因我們後面也會分析,總之目前還是依賴安全服務提供者自己的自動化工具+人工閱讀每一行程式碼或建模,基本上無法透過直接賣自動化稽核工具拿到規模化商業收入。
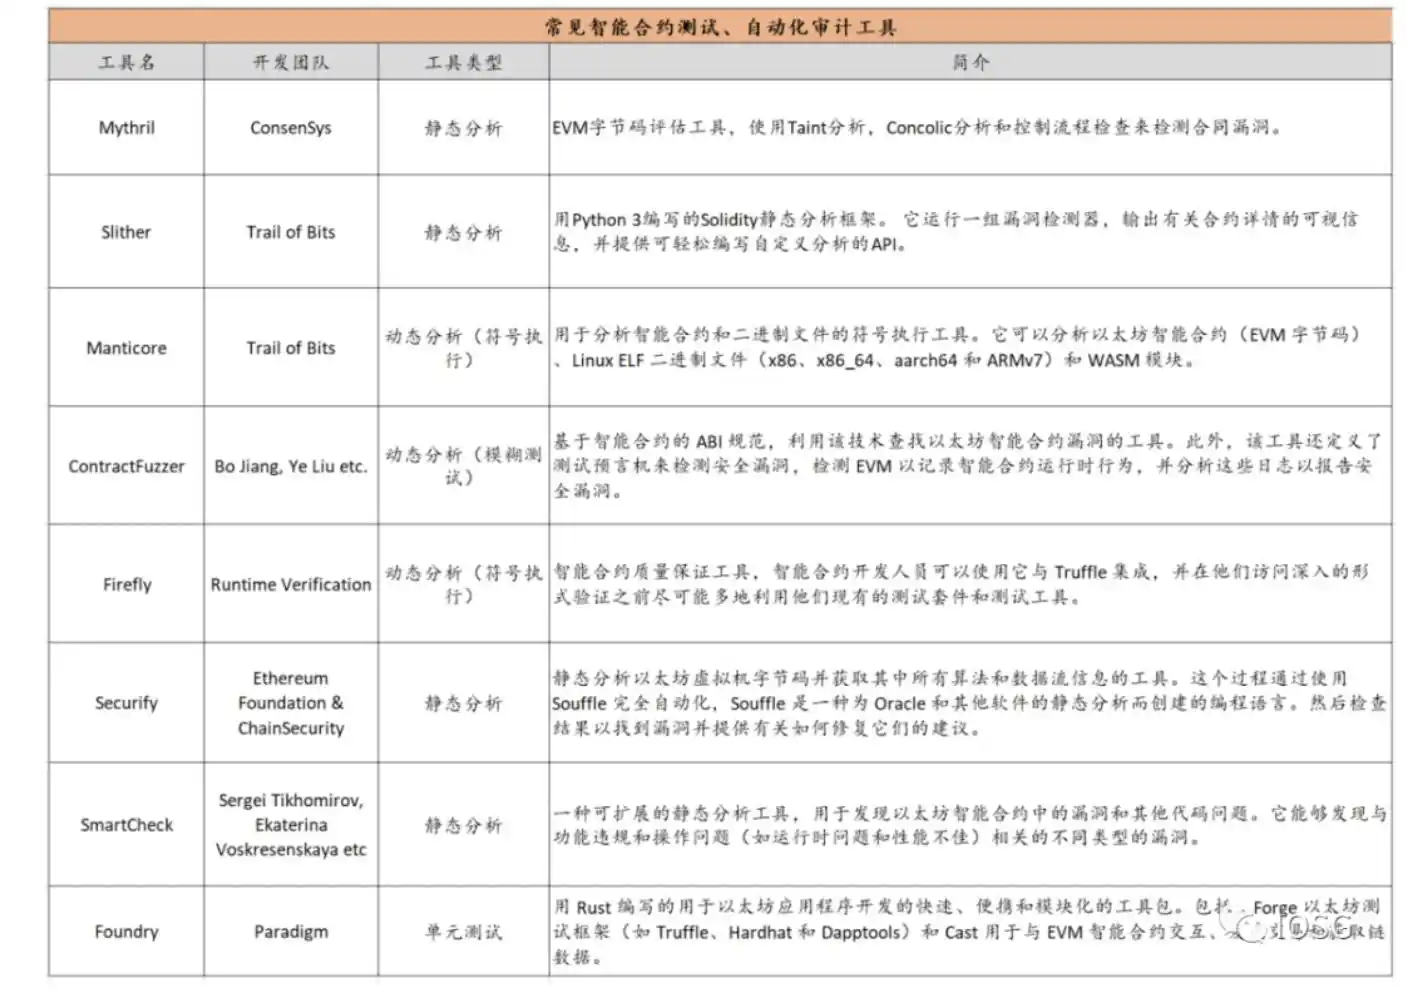
PS: 根據我們最近領投的Hexens 回饋,初期對於一些靜態分析的測試Slither和MythX 是他們常用的開源工具,雖然結果並不能讓他們非常滿意。對於更高等級的測試,他們主要用fuzzers 如Echidna、Forge+built in fuzzer
2. 智能合約部署後的安全分析-監測(Monitoring )
目前10 種最常見的區塊鏈網路安全攻擊裡Scam 出現頻率最高,且給用戶直接造成資產損失最高。根據 Peckshield 的數據,在 2021 年 crypto 因為各類 scams 造成的鏈上經濟損失達 120 億美金,比黑客直接攻擊造成的損失要高 6.7 倍。
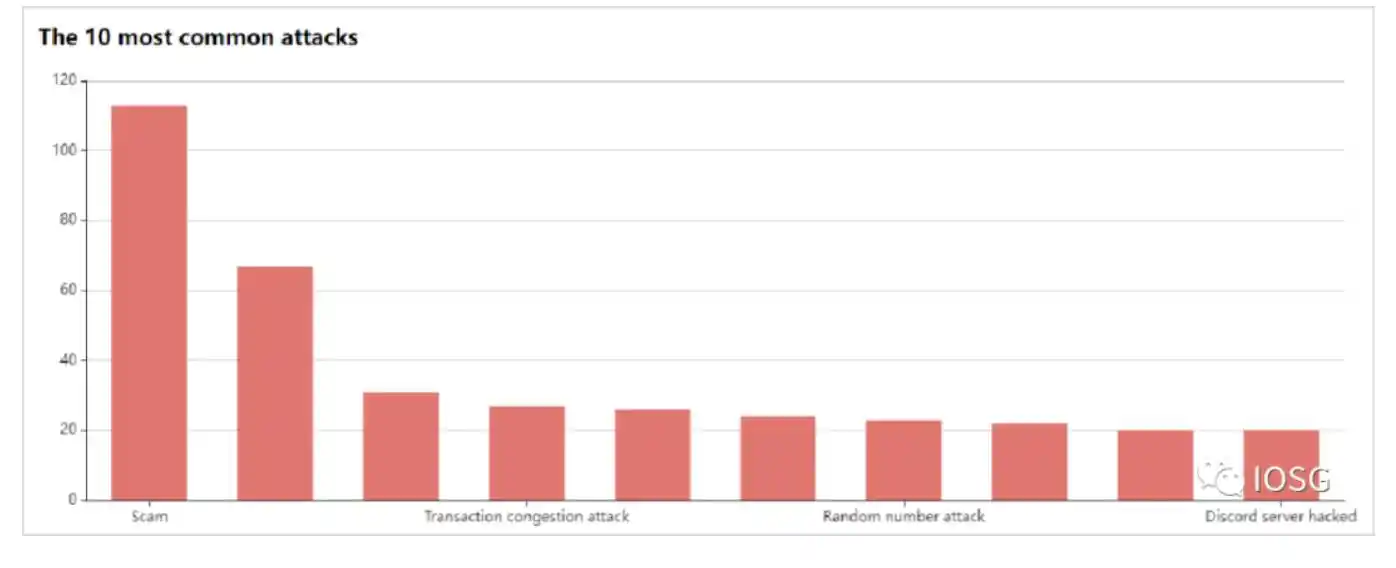
常見的scam 攻擊:
網路釣魚(常見的網路釣魚技巧是發送電子郵件/網站要求使用者重設密碼/恢復他們的帳戶。一旦使用者登入這些虛假網站,他們就會竊取私鑰)
案例:Alice 登入某交易平台後連結MetaMask 錢包,收到彈跳窗提示錢包故障,需要助記詞恢復,恢復後錢包內資產被全部盜走。
冒名/冒充(自稱是某些dapps/機構的員工或代表的人可能會透過電子郵件、電話或社交媒體聯繫用戶。
案例:烏克蘭政府接受加密貨幣捐贈並宣布空投NFT,冒名者偽裝成烏克蘭政府發出假token 空投進行詐騙。
Discord 管理身份劫持(攻擊者透過控制受到社區信任的管理員的機器人發布虛假公告,詐騙鏈接,或欺騙受害者放棄他們的加密貨幣或NFT)
案例:駭客透過控制藍籌NFT 如Bored Ape Yacht Club 等discord 官方伺服器,批量對成員發送錯誤鏈接,用戶點擊後資產會被不可逆地盜取
BGP 劫持(透過謊稱擁有實際上並不能控制的IP 前綴,並將之添加到互聯網BGP 路由器中的路由表進行,攻擊者可以實現對該IP 位址流量的劫持,在這種情況下使用者一旦嘗試登入就會被重新導向至攻擊者設好的陷阱位址)
案例:Celer 遭受BGP 劫持攻擊,波及32 名用戶和23.5 萬美元的損失(2022.08)
代碼後門&陷阱(攻擊者透過隱藏在正常程式中的一段具有特殊功能的惡意程式碼,如具備破壞和刪除檔案、發送密碼、記錄鍵盤和DDoS 攻擊等特殊功能的後門程式以竊取使用者個人資訊)
案例:Bob 在某網站mint 了一個NFT,兩天後發現不翼而飛。因為攻擊者在 NFT 代碼植入了某些特徵,可以授權他人進行 NFT 交易或可以破壞他人的 NFT,無法掛單等。
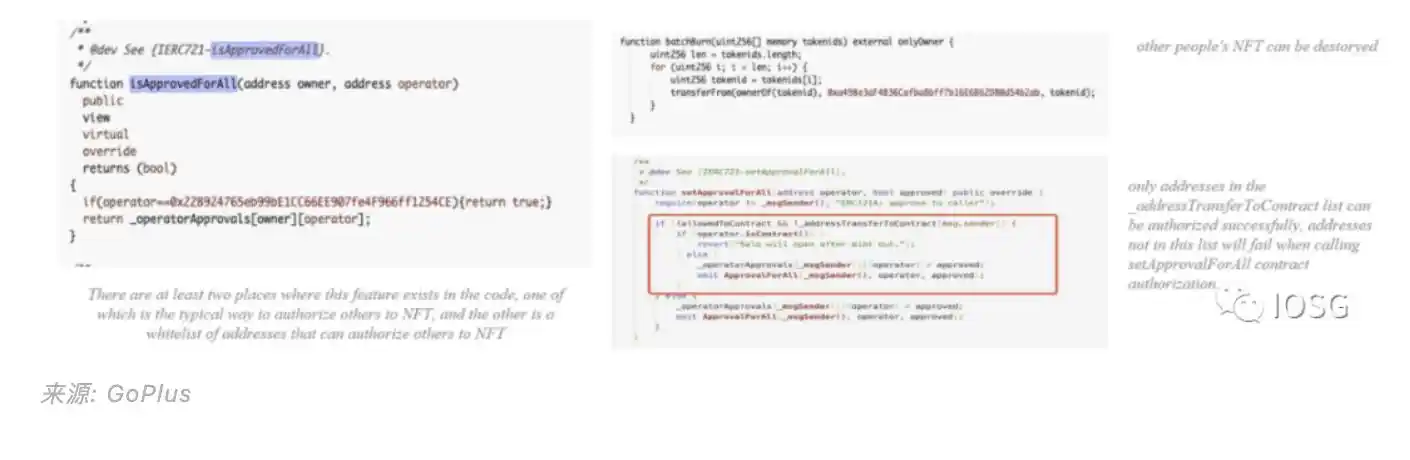
前端惡意程式碼 (攻擊者會將惡意程式碼植入交易平台等網站的前端,如使用者瀏覽器的標籤管理系統,從而透過這串惡意程式碼產生錯誤的批准,允許使用者資產被轉移至攻擊者的位址)
案例:KyberSwap 因為駭客安插的前端惡意損失256 萬美金(2022.09)
常見的工具:
相較於智能合約安全審計,提供monitor&firewall 服務涉及的業務內容更為龐雜和細密。
Focus 在合約部署前以及合約部署後升級的智慧合約程式碼安全審計,往往透過各類型的測試(靜態分析、動態分析)輸入一系列的值來看合約的輸出值及狀態是否正常運作。例如針對常見的鏈上轉帳邏輯(如下圖),常見的測試人員會做:transfer zero ether, transfer all the ether, transfer slightly more than all the ether, transfer the largest possible amount of ether, transfer an account's value to itself 等事情來看合約是否可以如能做到程式設計師預期該做的事情和實現的結果。
Focus 在事中安全分析的 monitor/firewall 服務,要處理的問題更繁雜。並且目前看下來這類項目提供的安全服務更注重廣度(涵蓋盡可能多的有問題的鏈上資產合約、最新的涉嫌詐騙行為的地址合約釣魚網址等等),它們相對比合約審計的安全服務更輕量級。涉及許多跟隨檢查代碼正確性以外的安全風險,例如各類詐騙、釣魚相關的攻擊。而監控這些漏洞除了需要依賴合約解析能力之外,還需要不斷更新可疑地址、可疑合約邏輯、可疑資產清單等資料的風險資料庫。
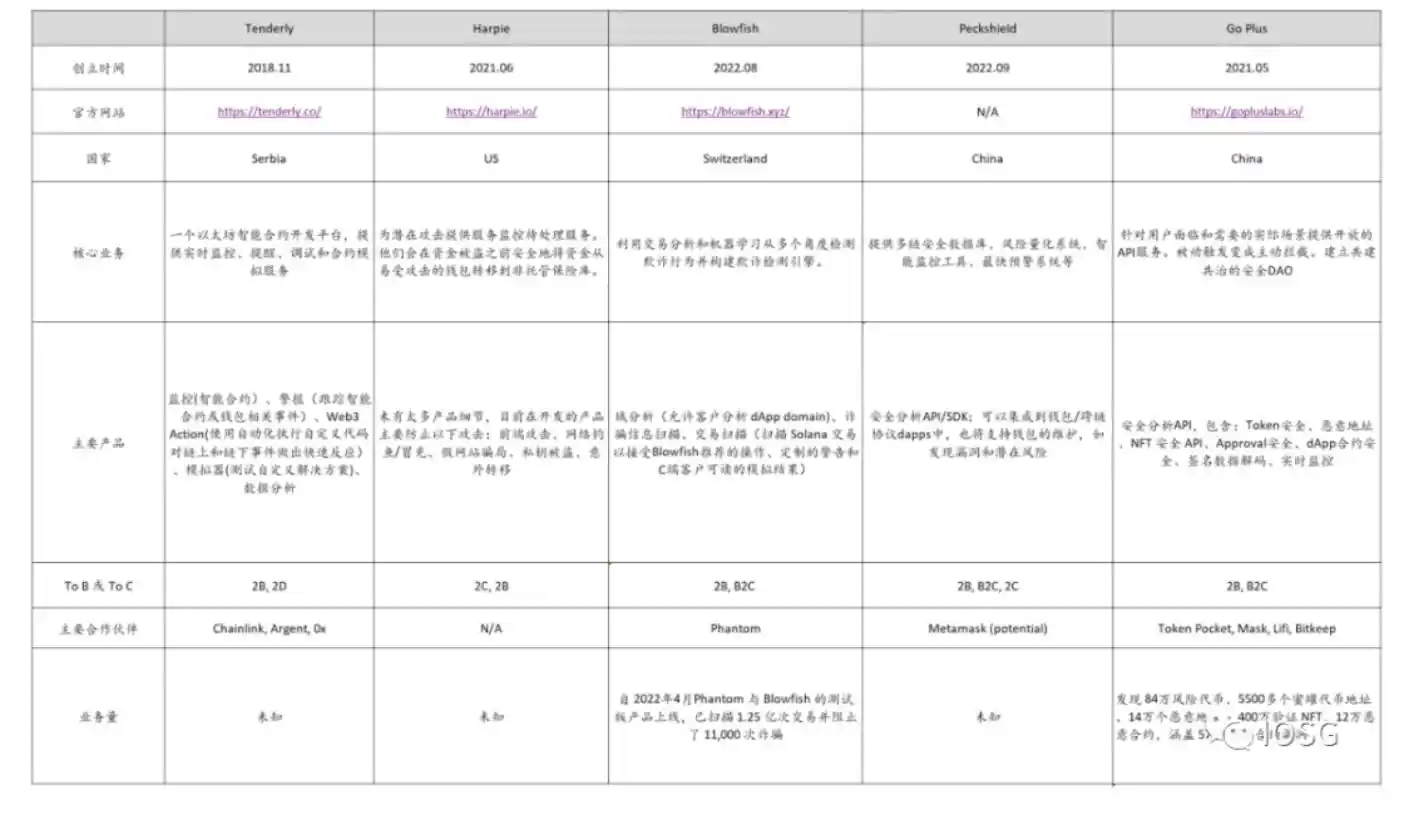
透過我們和最近業界從業人員的交流,發現不同的Monitor服務定位其實也各有不同,例如GoPlus 更重視提供資料API 服務給專案方甚至是一些注重前端的防火牆;Harpie、Blowfish 更注重提供前端服務,當使用者執行一個交易行為、或完成一次授權之前模擬這個交易以發現問題阻止用戶有安全風險的交易;Tenderly 則更注重開發者的需求,為智能合約開發者提供運行監測等服務。當然目前這個領域還比較新,儘管像Opensea 這樣的大型交易平台已經和一些項目進行實質的商業合作,但是我們認為未來商業化的路徑還是不太明晰同時會遇到的同業競爭會不小(因為相較於代碼審計技術上的門檻會低一些)。
3. 智慧合約安全分析工具的商業發展機會與挑戰
1)目前來看業界的許多人認為monitoring&firewall 跟security auditing 之間的商業邊界還較為模糊(現在看都屬於2B 的服務,客戶大部分是各類crypto 項目方),理論上來說由在區塊鏈安全領域深耕多年的專業安全審計公司直接提供monitoring service,甚至開拓B2C, 2C 化的終端用戶直接收益的產品更符合商業發展邏輯。但由於monitoring 賽道剛起步,收費模式和盈利模型尚不明確(目前看到是2B 抽取服務費或項目的交易手續費分成),如果市場回暖安全審計市場會仍然處於供>需,訂單做不完的狀態可能無暇顧及這個新興市場,這個時間窗口會是給新出現的專門做monitor/firewall 的公司一個很好的機會。
2)智慧合約審計的自動化工具目前市面上已經有很多,常見的有十幾種大多開源。這個方向透過賣工具來收費的商業模式尚未跑通,核心原因是:
駭客和安全防禦者的博弈關係是an arms race and the attack is always a moving target,魔高一尺道高一丈。安全工具一旦推出,駭客就會嘗試繞過它,並開發出新的攻擊形式。所以安全工具只能不斷迭代更新將攻擊門檻提高;大部分工具使用門檻不低,會使用專業安全分析工具產品的人少,因此限制了市場規模(雖然Runtime Verification 有在推給普通開發者使用的Firefly, ConsenSys Dilligence 也有MythX;安全分析工具只能涵蓋主流的漏洞,而根據協議業務邏輯的經濟模型的不同客戶主觀更希望審計團隊人工提供客製化的服務。
團隊主觀也希望一個受市場authorized 的審計公司提供較深度客製化審計服務並且蓋戳。點。考慮到目前市場對於駭客直接盜取私鑰等攻擊方法並沒有良好的防範或解決方案,以風險規避和資產保障為目的的保險業務很可能在未來會受到更多的青睞。
當然考慮到加密資產本身的複雜性和合規性方面的多重不確定性,underwriter 往往會承受更大的風險,因而在解決這一在問題之前,insurance 產業的發展可預見的,仍將面臨一定的瓶頸。期待隨著整體加密資產量體的上升和更多傳統機構用戶的進入,insurance 業務能在下一個週期來臨之前能夠實現更多製度性的完善。
Reference:
https://www.paradigm.xyz/2022/03/foundry-02
https ://www.coindesk.com/business/2022/09/30/paradigm-leads-118m-funding-round-into-web3-firewall-blowfish/
https://ethereum.org/ en/developers/docs/smart-contracts/testing/
https://docs.openzeppelin.com/learn/writing-automated-tests
https://iamdefinitelyahuman.medium .com/an-in-depth-guide-to-testing-ethereum-smart-contracts-2e41b2770297
https://betterprogramming.pub/how-to-test-ethereum-smart-contracts-35abc8fa199d
原文連結
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章