融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


FTX前員工揭露內幕:客戶資金如何流向Alameda並不被審計發現?
原文標題:《FTX 前員工揭露內幕:資金是如何在客戶、CHO 和 Alameda 之間流轉而不被審計發現的》
原文作者:Yung Dot
原文編譯:郭倩雯,ChainCatcher
我本不打算分享這一切,但當我有機會與 Mario Nawfal 匿名分享時,我決定分享。不過馬里奧不接受工資單/身份證、數字身份證、電子郵件、錢包傳真作爲驗證,而是想要一個 LinkedIn 連接?
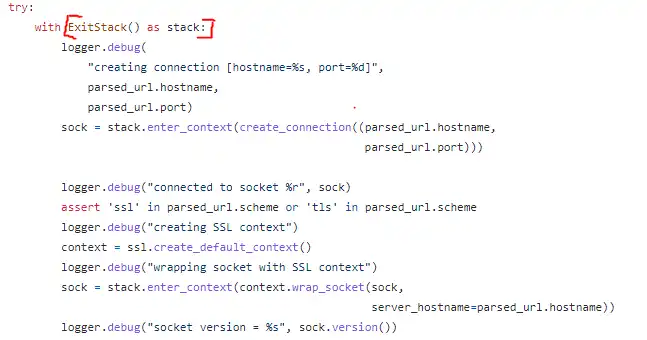
我作爲一名前 FTX 員工,可以講一講資金是如何成功地在客戶、CHO 和 Alameda 錢包之間流轉而不被審計人員發現的。整個黑客攻擊之所以能進行,是因爲 SBF 在大約 9 個月前投入的 elx trapdoor,該功能也在公測中出現。
正如其名,這個功能允許 Sam 在審計人員要查詢數據庫時,使用 elx 通過負通量向審計人員發送欺詐性的日誌記錄器消息。加入這個功能對 Sam 來說很有用,這是一個非常普通的功能,但是,他擅長運用這些小東西。
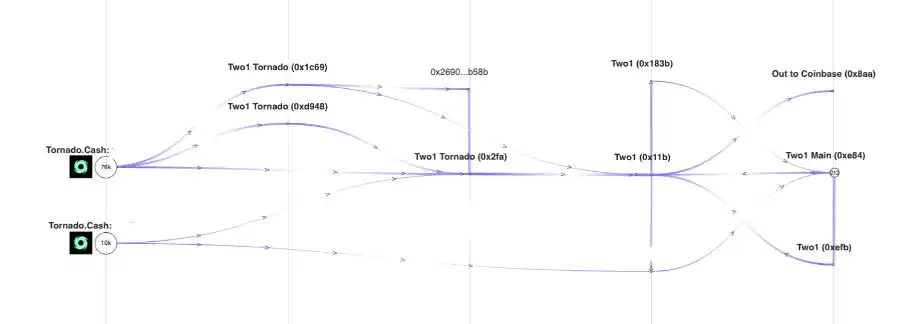
日誌被解析到錢包 0x1c69,然後它啓動了 glm 的轉移功能;這裏只是一個例子,顯示如何通過 Tornado 洗走 76k+10k ETH。對審計師來說,從服務器端傳回日誌的情況並無異常,而且在前端的資金看起來很安全。
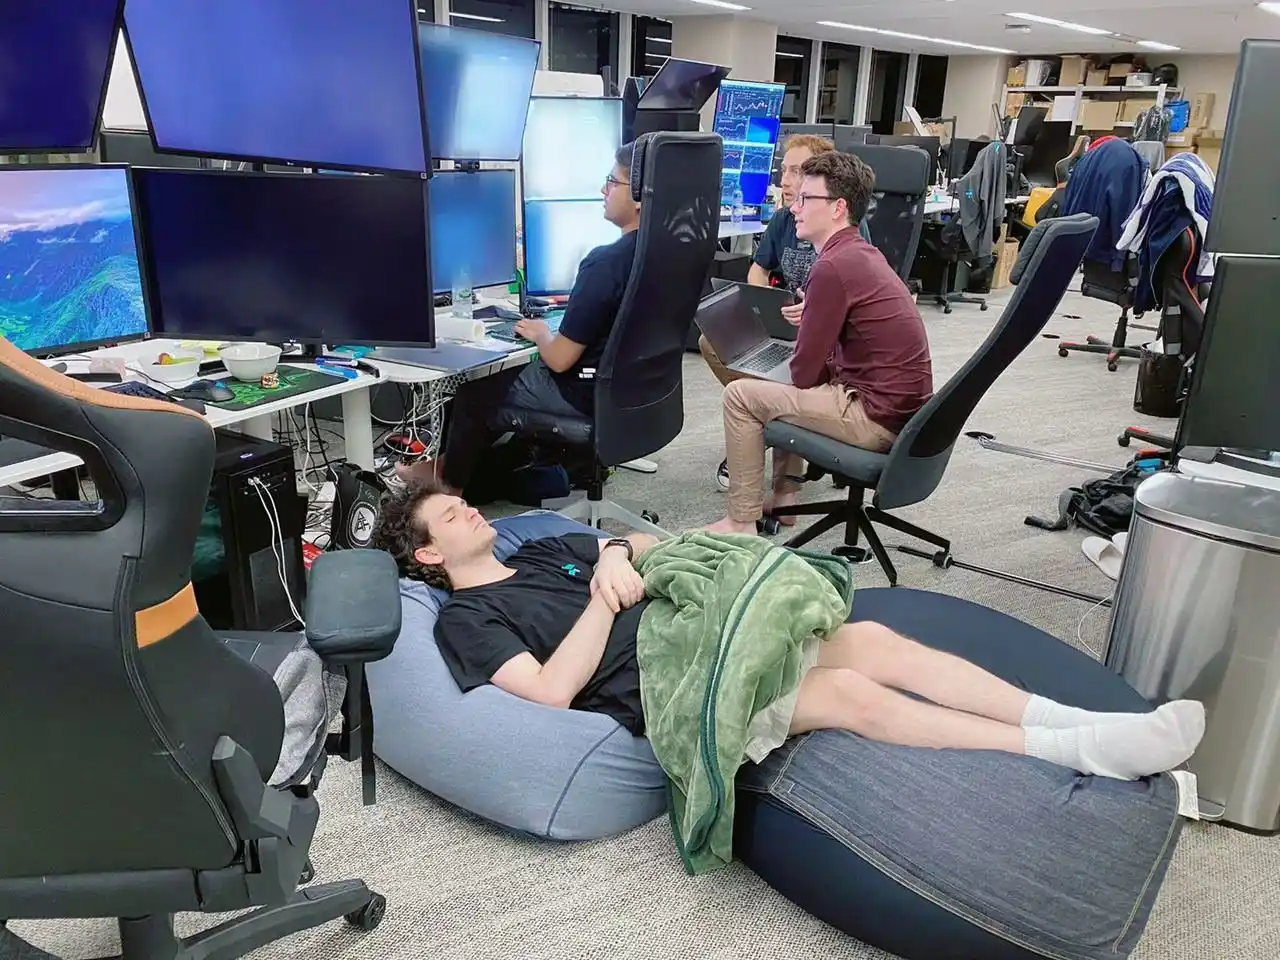
在 FTX APP 我們的任務是設計 ADD(全稱爲 Augmented deficit decoders「增強型虧損解碼器」),以幫助混淆和保護代碼庫,這些東西似乎後來被惡意地用來掩蓋高管們的錯誤行爲。
當 FTT 達到 200wma 時,這些解碼器被用來讓它在 LTF 上進行回升,每回升一次,FTT 就更加強大,但在高頻交易(HTF)之後,它無法堅持下去,這是一切開始崩潰的前兆。我的團隊因不適合被「解僱」了——就是在我們提出了這些信息是用來支撐 FTT 的混淆交易之後。我們花了 4 年時間研究的 ADD 現在被用到欺詐中,我們的意願沒有受到尊重。
我的主要問題是,Rupert 是如何在整個過程中把自己摘乾淨的。Sam、Gary 和 Caroline 一直在上頭條,但多個簽名的簽名者 Rupert Calloway(與 SBF 長期交好,也是麻省理工學院的一名黑客,他的名字是 Mario Nawfal 昨日曝光的,並未出現在大衆視野。
Rupert 可能永遠不會都不會入獄,因爲簽署多個簽名幾乎不構成犯罪,他可以辯稱自己的行爲是被脅迫的。但令人驚訝的是,需要四個人簽字的 7.83 億美元怎麼突然不翼而飛,而他們似乎都都對此不知情。
Rupert 的 dox 錢包(再次感謝 Mario Nawfal 的 Space)目前持有 660 萬美元 ETH,似乎在各種不同的地址之間轉來轉去——這究竟是爲什麼?
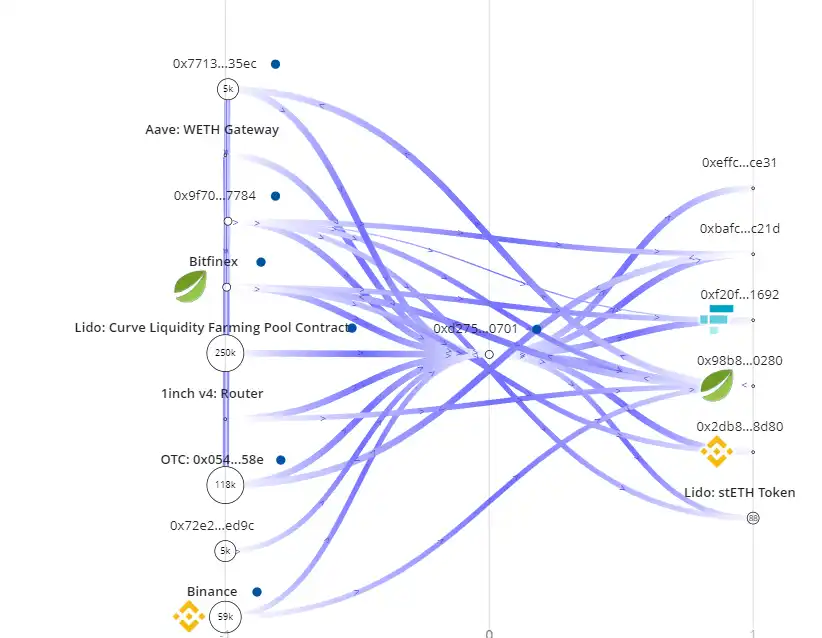
其中一個是 0x72。恰好 0x72 擁有 Milady#241。那麼,誰是它的主人呢?不是別人,正是 Caroline。這引出更多的問題,等待我們挖掘。
原文鏈接
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章