融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


當安全硬體不再是Ledger的最大收入來源,1億美金被盜了
那 80 個比特幣是在 9 月 29 日進帳的。
四個月前,它的主人在 65,000 美元附近把這 80 枚比特幣買了下來,花了 520 萬美元。到 9 月底,浮盈 138 萬。他沒有賣。4 個月賺了 100 多萬美金。
一週前,他買了一台 Ledger 硬體錢包:一台專門用來裝錢的、長得像 U 盤的塑膠小東西,然後把 80 枚比特幣全部轉了進去。鏈上數據顯示,這是他這個地址最後一次收款。
10 月 9 日下午,這 80 枚比特幣從一個區塊裡被掃走了。
同時被掃走的,不止他一個人。10 月 9 日 13 點,TRON 網路上第一筆資金被劃走;約 1 秒之後,BNB Chain 和 Polygon 上的錢包開始失血;11 秒後,以太坊上一個錢包簽署了同一份授權;在第一筆授權落下後的 6 秒內,2,900 萬美元的 USDT 被抽乾。到 13:54,比特幣網路上 111 筆清掃落進了同一個區塊,兩批合計 122 筆、203.8 枚比特幣。
人不會這樣操作。
到第二天凌晨 00:37,最後一批錢被劃走。第三方統計出來的數字是:311 個錢包,5 條鏈,至少 9,290 萬美元。TRON 上 7,050 萬,比特幣上 1,680 萬,以太坊 370 萬,BNB Chain 145 萬,Polygon 58 萬。Ledger 到現在也沒有確認總額。
這些錢的主人分佈在印度尼西亞、馬來西亞和菲律賓。這不是意外。在 Chainalysis 的 2026 年全球加密採用指數裡,印尼排第 14,菲律賓排第 19。在這些地方,USDT 是日常的匯款和支付工具。
他們都有一個共同點:他們的錢包,是從同一家店買的。
東南亞頂流經銷商
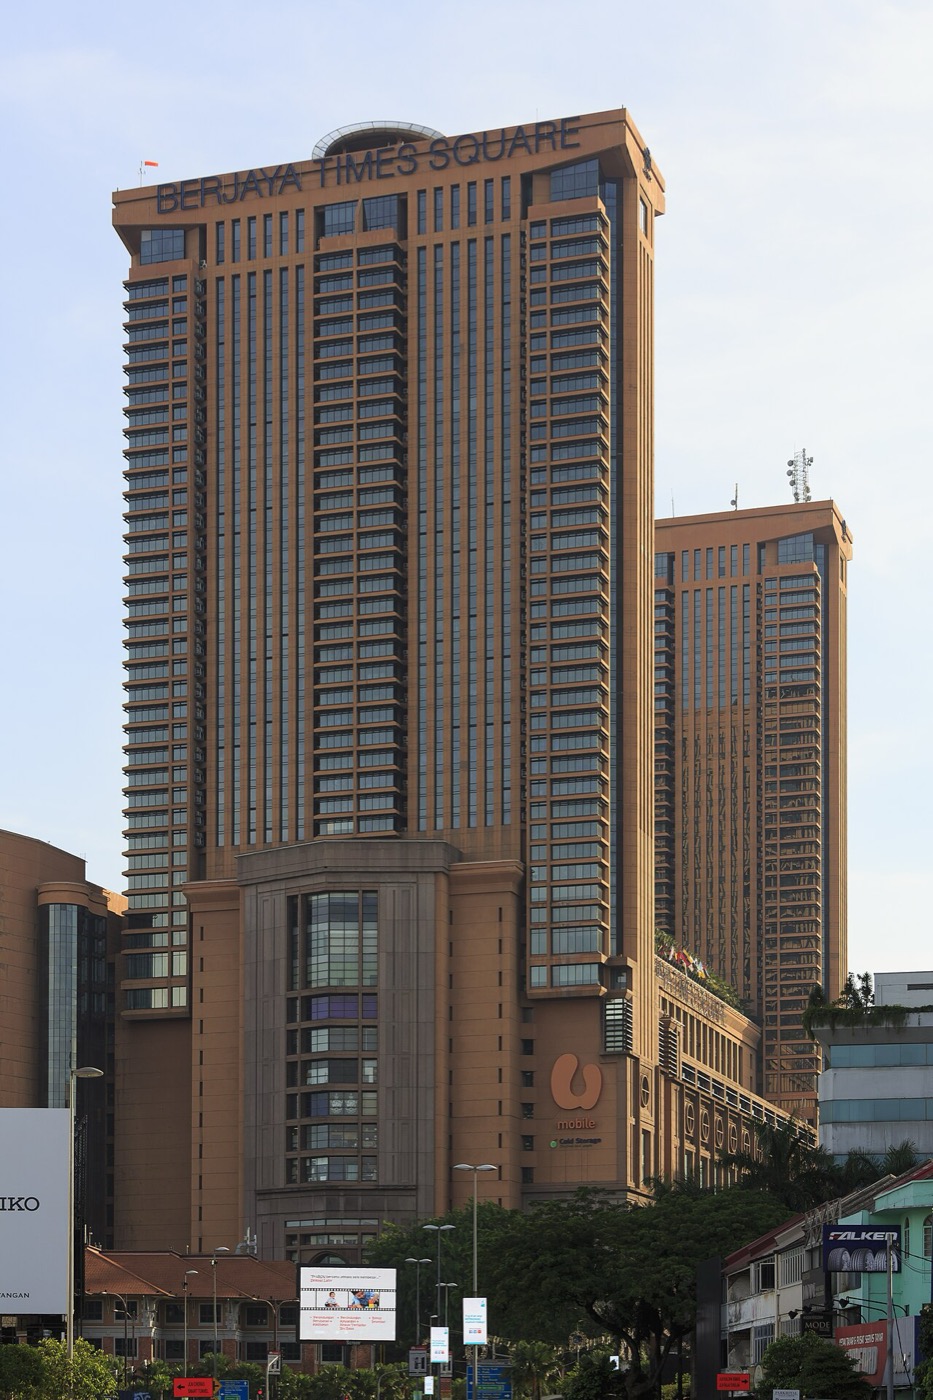
那家店叫 CryptoBilis,在吉隆坡最熱鬧的商場之一 Berjaya Times Square 六樓有一個鋪位。
馬來西亞站的頁腳寫著「A brand of CB International」,後面跟著一串公司註冊號 201901004478。這個號碼 2021 年時還掛在另一個叫Fetch Malaysia Sdn Bhd名字下,2022 年 3 月才改成 CB International。生意比較簡單,就賣硬體錢包,Ledger、Trezor、SafePal、Tangem、CoolWallet、Ellipal 等二十多個品牌的硬體錢包他們都賣。
它的商品頁上寫著這樣一句話:
100% Brand New, Genuine, Sealed & Untampered(全新、正品、密封、未經拆動)
而在 Ledger 自己的官網上,CryptoBilis 確實有在列,不是一家,是三家:馬來西亞、印尼各一條,菲律賓一條,用的都是它自己的域名。三條都標著「有線上商店」。
這不是一個小牌子,這家店在東南亞的地位,比「授權經銷商」這四個字更重。2025 年 10 月,它的 CEO Arravind Prabu 和區域專案經理 Zean Wong 拿到了 Ledger 的個人邀請,飛到巴黎參加 Ledger Op3n 活動和 Nano Gen5 的全球發布,還參觀了 Ledger 新總部的安全實驗室「Donjon」。
東南亞的加密貨幣論壇裡,人們是這樣推薦它的:
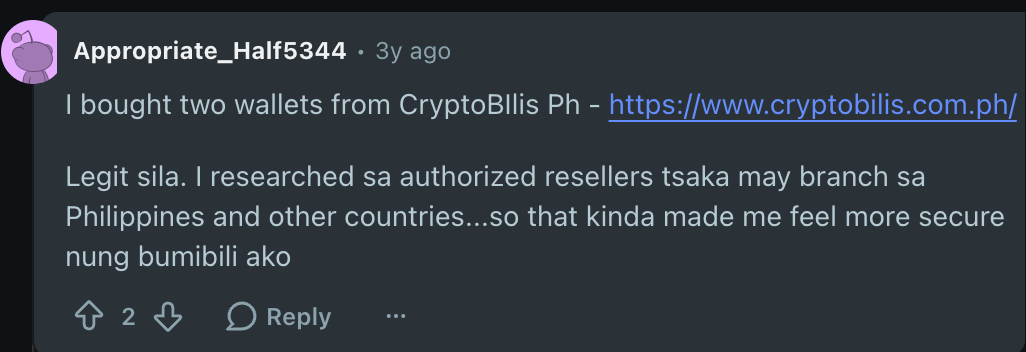
他們是正規的。我查了授權經銷商名單,他們在菲律賓和其他國家都有門店……這讓我買的時候感覺安心很多。
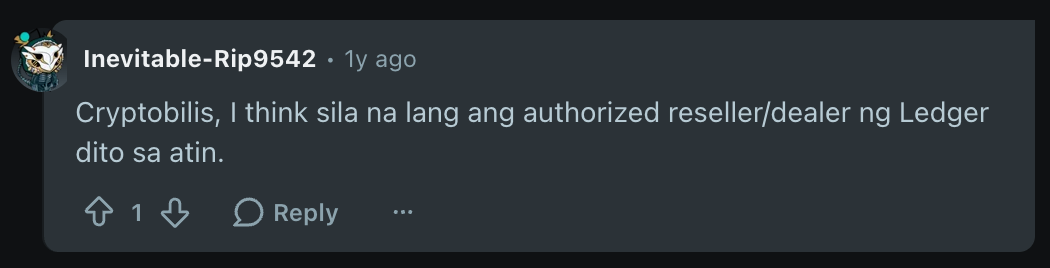
Cryptobilis,我覺得他們是我們這裡唯一的 Ledger 授權經銷商了。
就是這家當地人如此相信的經銷商,機器裡面出了問題。
拆機發現端倪
9 日晚上 9 點,Ledger 官方帳號發了一條聲明。說Ledger 正在調查來自東南亞用戶的資金損失報告,這些用戶從一個叫 CryptoBillis 的經銷商處購買了產品。作為預防措施,並在調查結果出來之前,CryptoBilis 暫停所有 Ledger 設備的銷售和發貨。
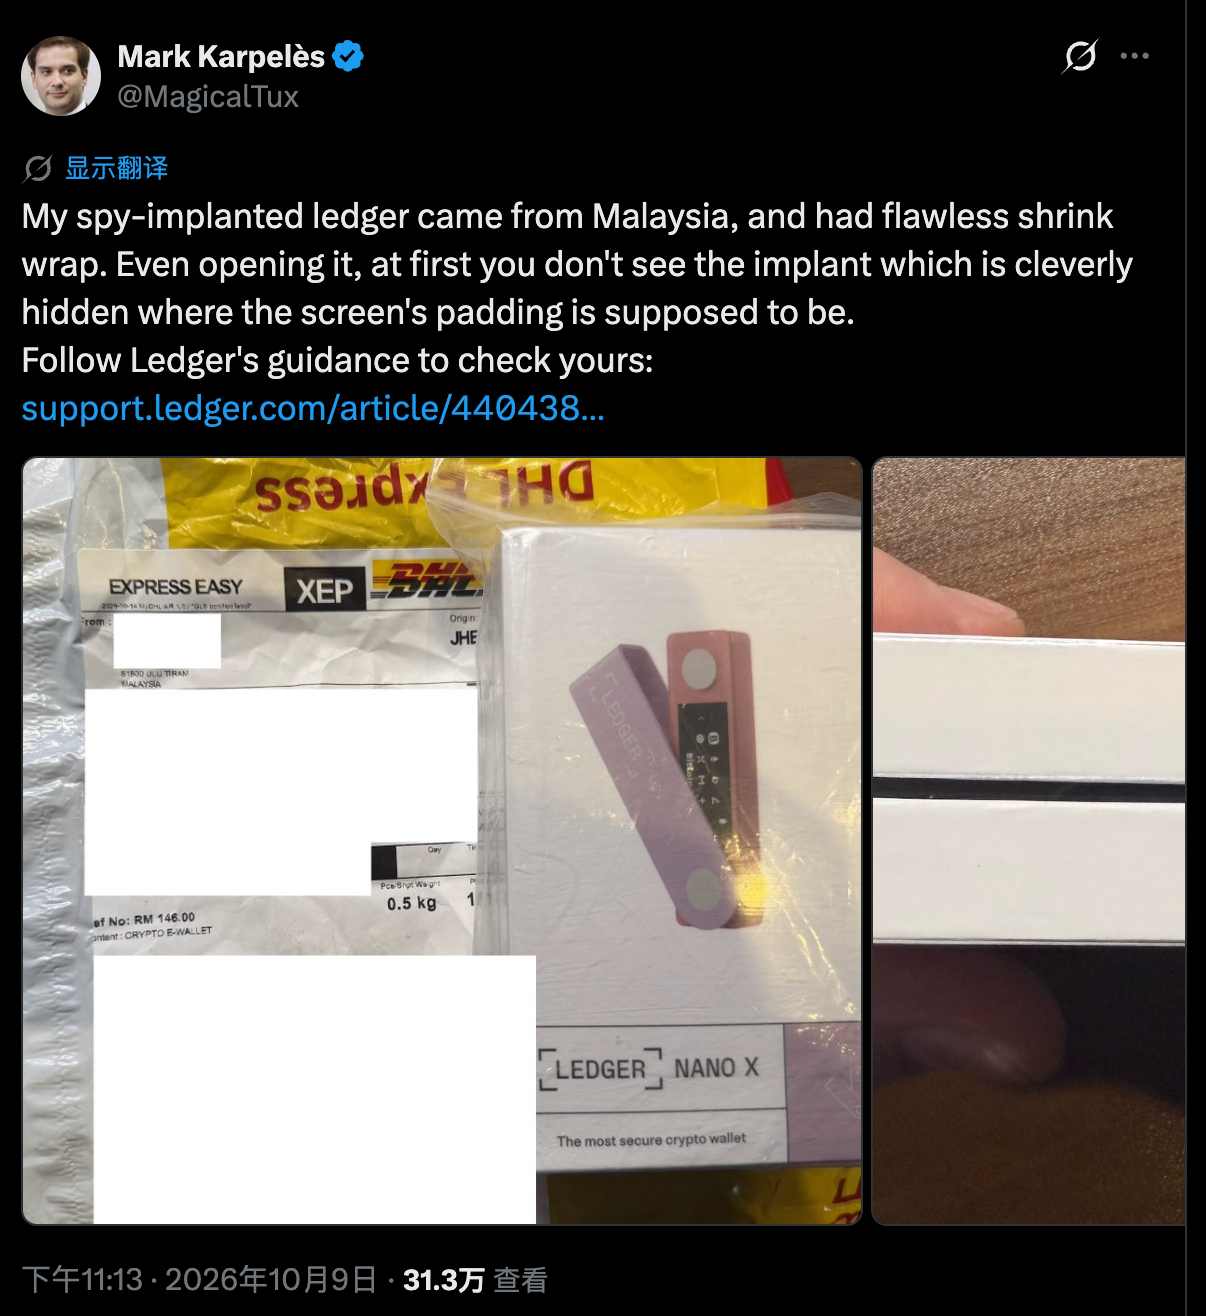
這時候還沒人知道怎麼回事,直到一個叫Mark Karpelès 法國人在自己的工作室裡,拿出了一把螺絲刀。
2 小時後,他發了一條推文。他是 Mt. Gox 的前 CEO。Mt. Gox 曾經是全球最大的比特幣交易所,2014 年丟掉了大約 85 萬枚比特幣,破產收場。對於丟錢,他應該比較應激。
他說,「我這台被植入了間諜裝置的 Ledger 來自馬來西亞,熱縮膜完好無瑕。即使打開它,一開始你也看不到植入物:它被巧妙地藏在螢幕緩衝墊本該在的位置。」
這是一個只有2 毫米乘 2 毫米的元件。 比一粒米大不了多少。
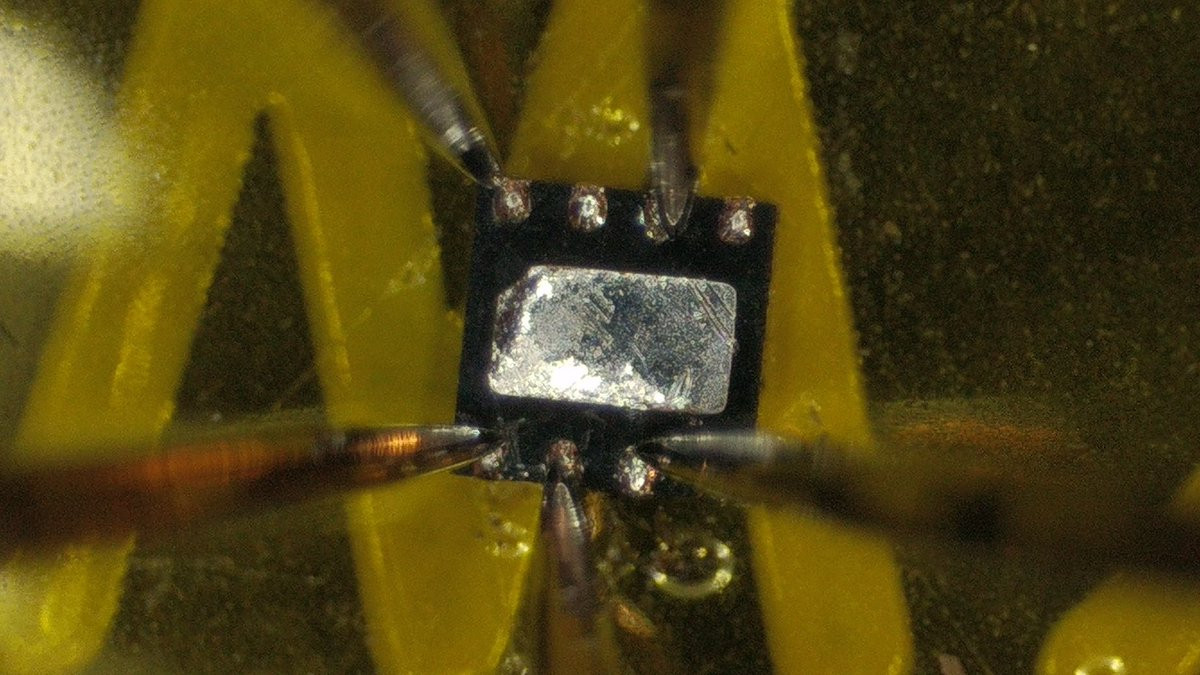
圖源:Mark Karpelès
一位巴西的加密貨幣博主把 Karpelès 的拆機照片做成了標註版。
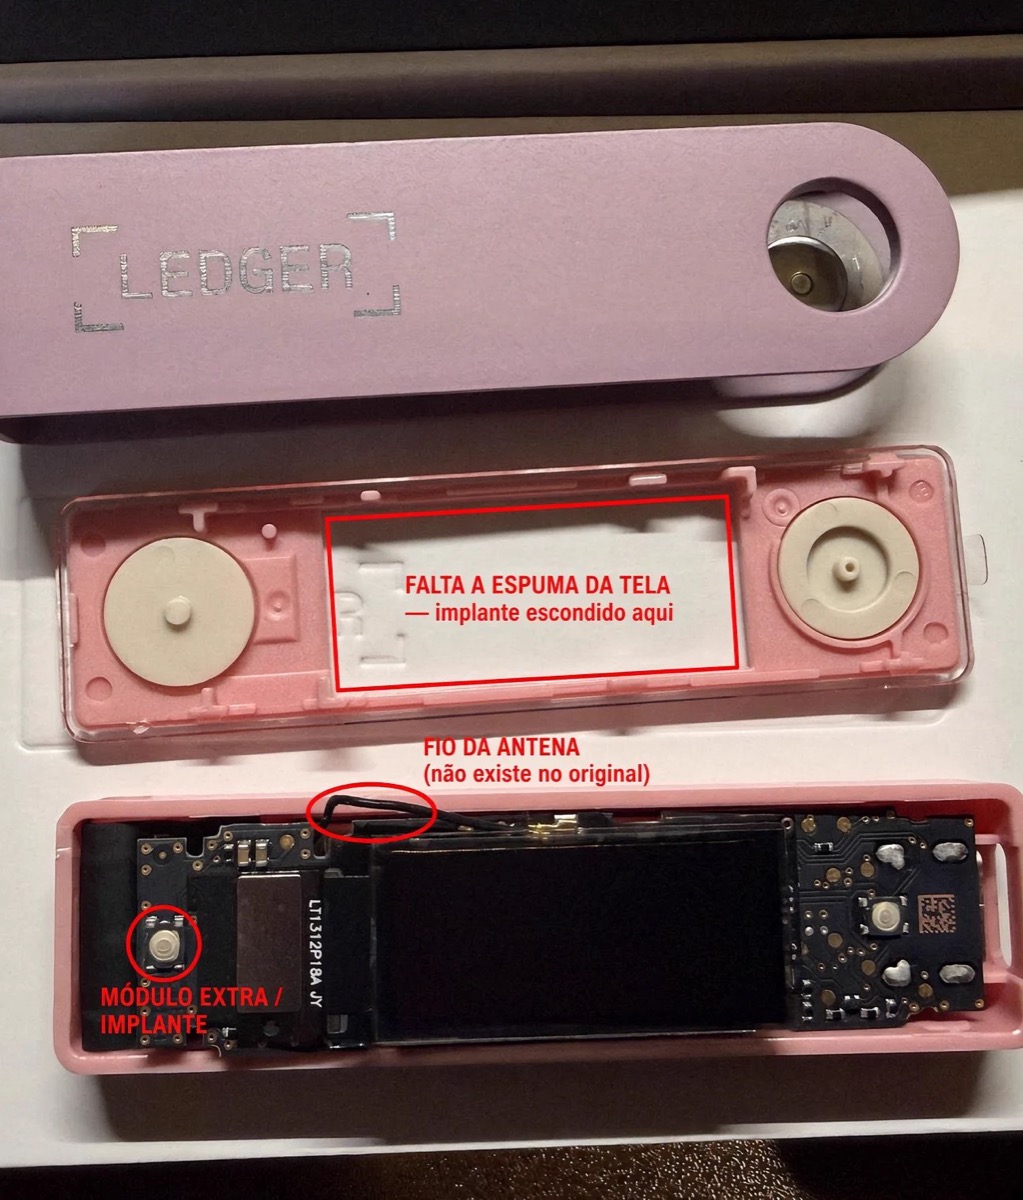
粉色外殼拆開後。紅色方框圈出的位置,本該是螢幕的緩衝泡沫,它整塊不見了,因為植入物藏在這裡。紅圈標出的天線飛線,在原裝機上並不存在。拍攝:Mark Karpelès,標註:@MaticoYTB
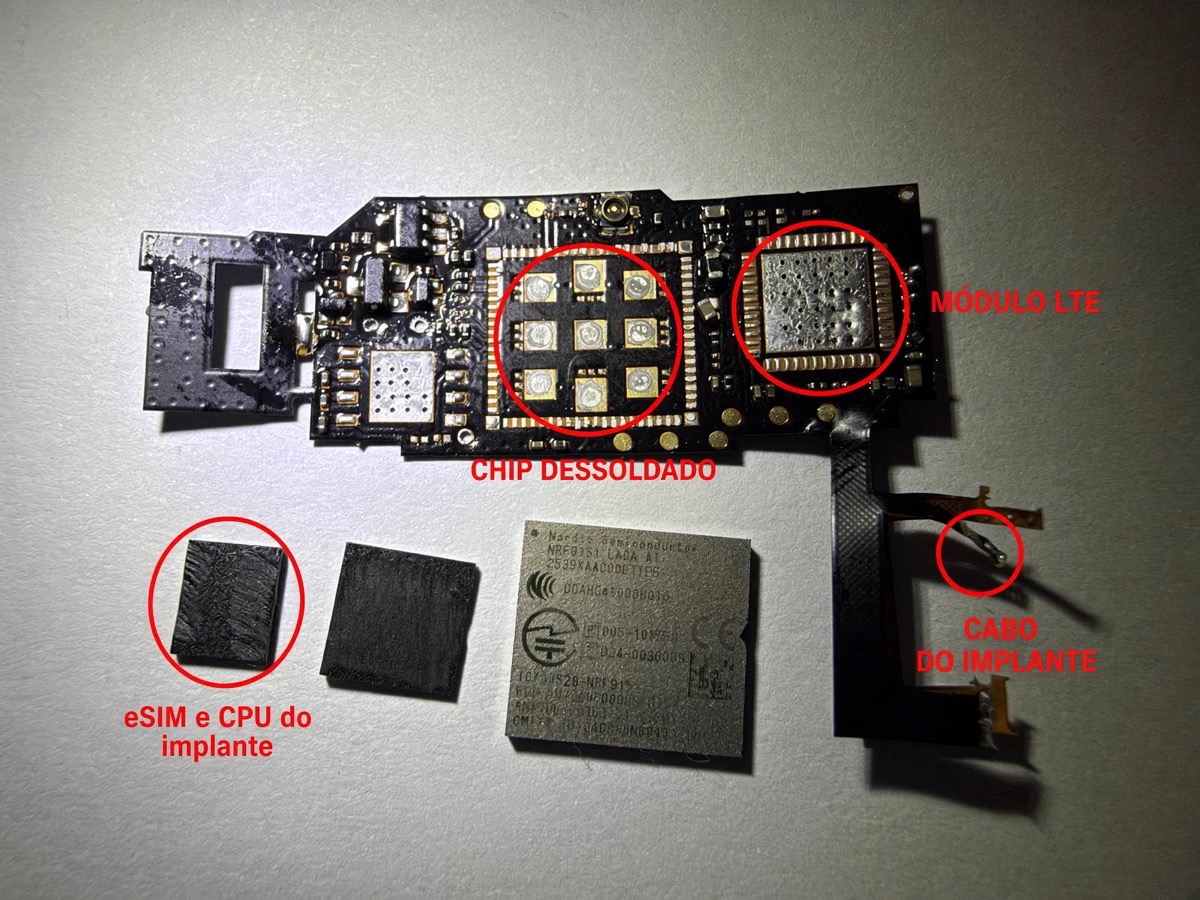
主板總成。紅圈分別標出 LTE 模組、被拆焊(CHIP DESSOLDADO)的晶片位、左下角拆下來的 eSIM 與 CPU 植入小板,以及右側植入物的排線和天線。畫面中央那顆裸露的晶片是 Nordic Semiconductor nRF52840,這是 Ledger 原裝的藍牙晶片,屬於正品的一部分。拍攝:Mark Karpelès,標註:@MaticoYTB
這就是全部答案的形狀。
攻擊路徑
安全機構慢霧給出了一個可能的攻擊路徑。
流程是種子生成後,助記詞顯示給你抄,於是在螢幕顯示,惡意模組接在螢幕數據線上(比如 SPI),把顯示的單詞錄下來,錄齊後通過 LTE/eSIM 發走。攻擊者拿到助記詞,轉走資產。
安全元件只保護「私鑰不讀、不往外吐」,擋不住有人在你拍螢幕。
Ledger 這類硬體錢包的核心是一顆「安全晶片」。你第一次設置錢包時,這顆晶片會生成 24 個英文單詞:助記詞。這 24 個詞就是你的錢本身:誰拿到它們,誰就能在任何一台設備上重建你的錢包,把錢轉走,完全不需要接觸你那台 Ledger。
所以設備的全部工作,就是確保除你之外沒有任何人人看到這 24 個詞。它把詞顯示在那塊小小的 OLED 螢幕上,讓你抄在紙上。
螢幕和晶片之間,靠一條叫 SPI 的總線通信。助記詞由安全元件渲染好,透過這條線推給螢幕。
惡意植入物幹的事,就是在這條線上接一個耳朵。它不改固件,不動私鑰,不改變設備的任何行為。它只是聽著。
跟你用的電腦沒有半點關係。 你的電腦可以斷網,可以是一台全新格式化的機器,可以從來不裝任何軟體。它照樣發得出去。
官方既然都點名馬來西亞的這家知名的經銷商了,很容易聯想到他們內部是不是出了什麼問題,Crypobilis 馬上也回應了,不過事實更驚人,這家經銷商早就被轉手了。
被轉手的經銷商
2026 年 3 月,CryptoBilis 被收購了。原股東退出全部運營、管理和行政職務。
兩位創始人說,今年早些時候,CryptoBilis 被新的所有者收購。作為這次交接的一部分,Vimal 和我在 2026 年 3 月正式卸任,並完成了全部運營、管理和行政職責的移交。
「Vimal 和我花了很多年,以絕對的誠信建起 CryptoBilis,看到我們的名字被拖進一件我們毫無掌控、也毫無知情權的事情裡,很難受。」
社區很快扒出了轉手合同。
記錄顯示,一位登記地址在中國黑龍江省、名叫 Jiaming 的人士,在這一天成為了這家公司的董事。
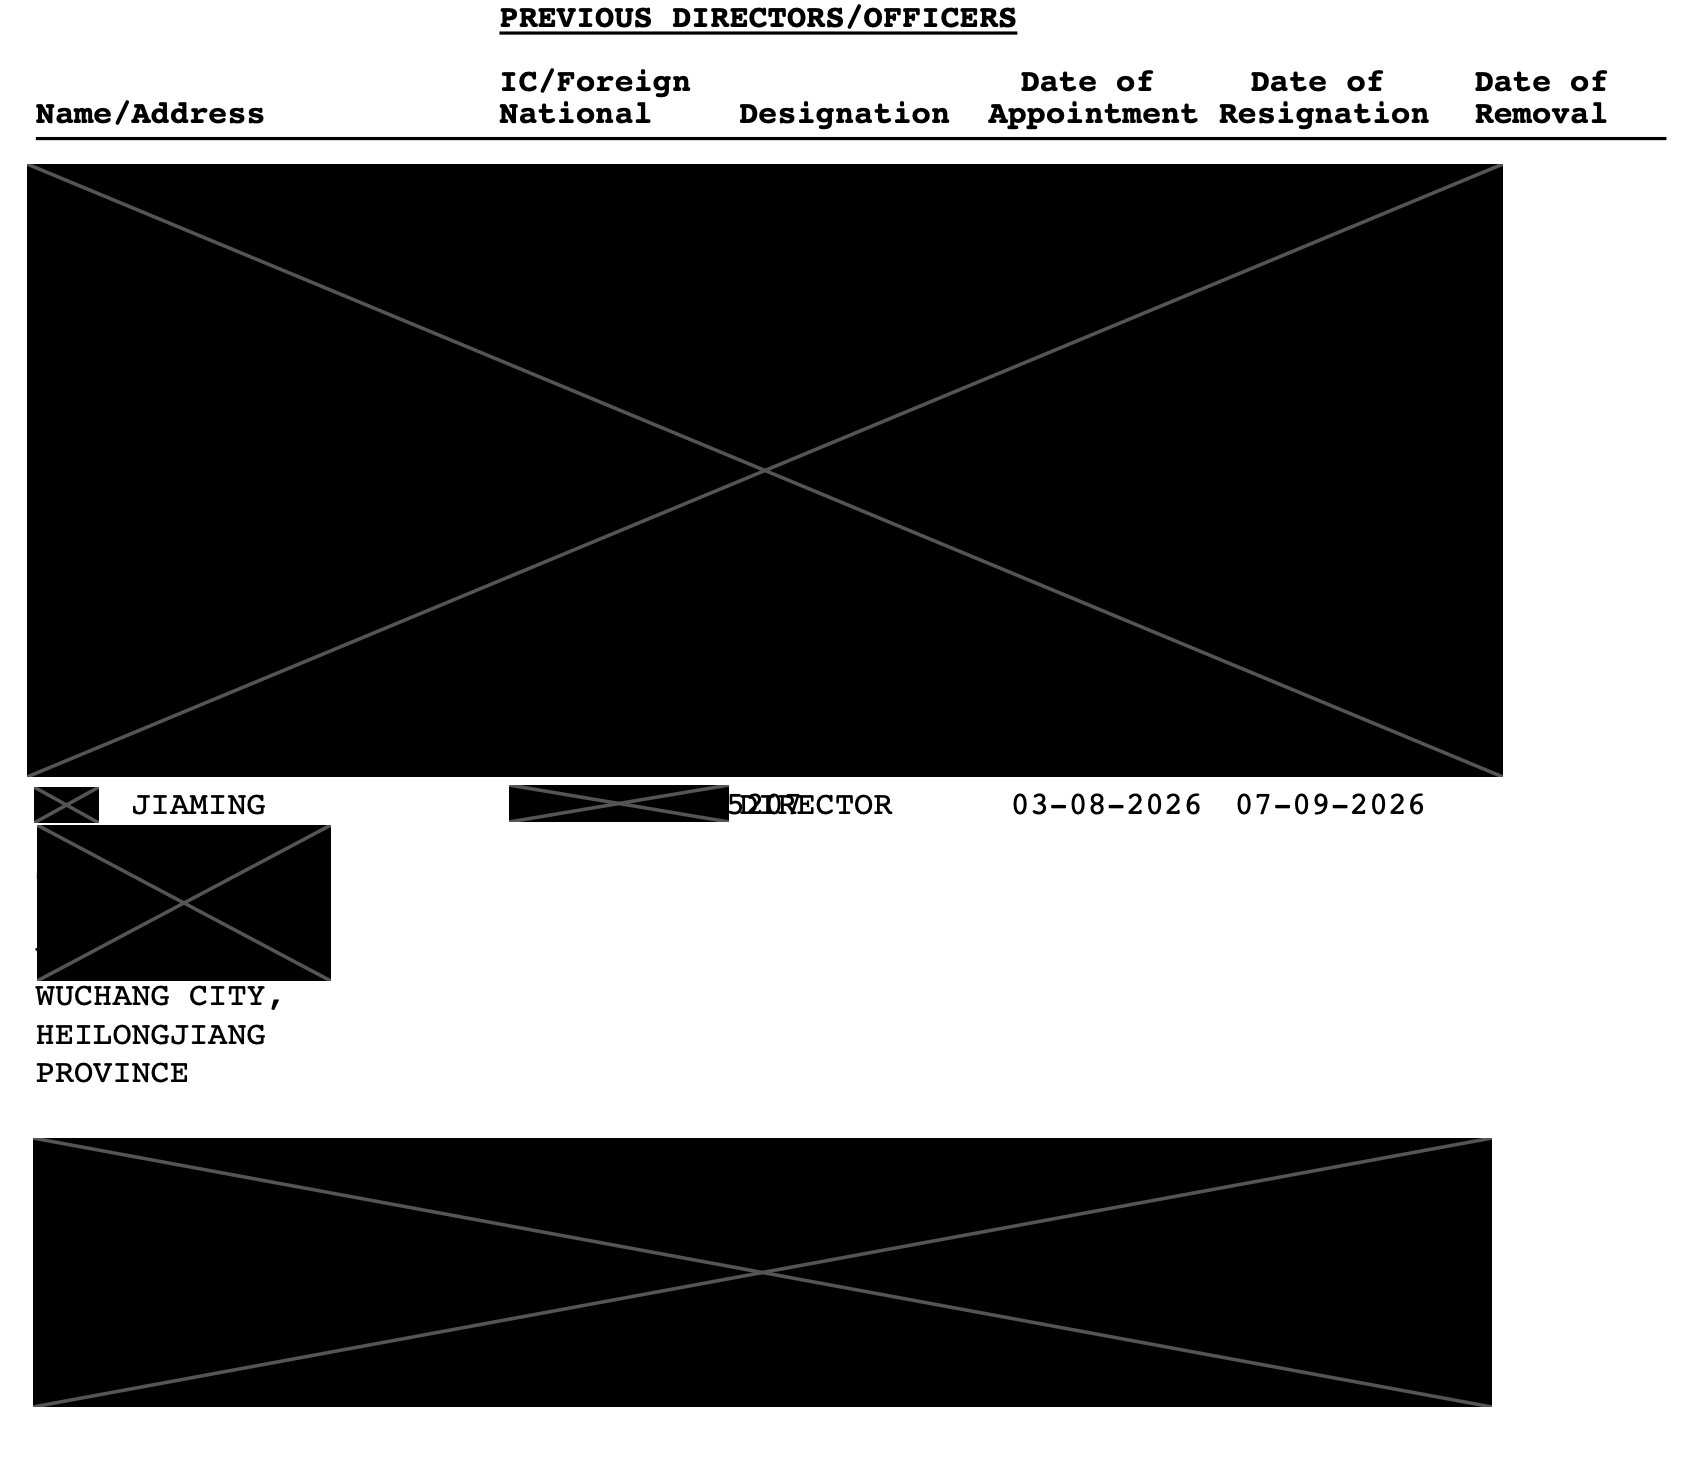
馬來西亞公司委員會(SSM)登記摘錄的「歷任董事/高管」頁。姓名 JIAMING,地址「WUCHANG CITY, HEILONGJIANG PROVINCE」(黑龍江省五常市),職務 DIRECTOR(董事),就任日期 03-08-2026,辭任日期 07-09-2026。圖源:@cryptoian
他當董事的時間是 35 天。 8 月 3 日上任,9 月 7 日辭職。10 月 9 日,311 個錢包被清空。
更有意思的是,創始團隊一方提到存在保密條款、約束了公開披露,今年 10 月中旬前,這筆轉手不能披露。
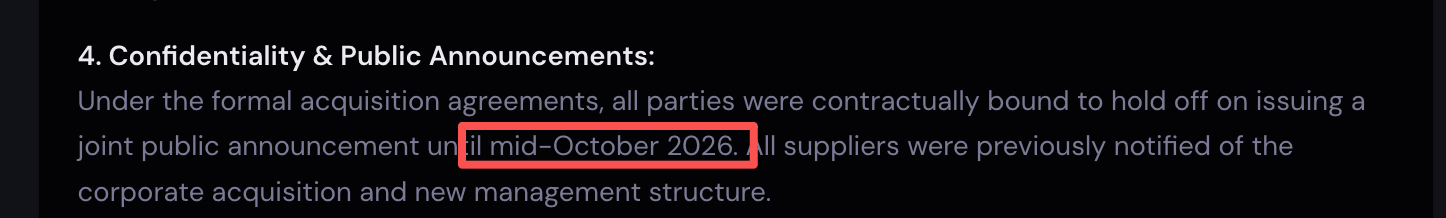
目前沒有任何公開證據直接證明這次所有權變更與設備被動手腳之間存在因果關係。但事實擺出來,很難讓受害者不往陰謀論的方向上想。
一台 Ledger Nano X,拆開會發現螢幕上方的外殼裡,有一個長方形的凹槽。在原裝機上,這個凹槽裡貼著一塊減震泡棉,它的作用很簡單:合上外殼時,把螢幕輕輕壓住,防止它晃動、進灰、被磕碰。
那塊泡棉不見了。
取而代之的,是一塊小電路板。
這場 1 億美金的攻擊,不是因為技術含量高,恰恰相反:因為它太低了。
攻擊者沒有破解任何密碼學。沒有偽造固件簽名,沒有攻破 Ledger 的伺服器,沒有在區塊鏈上找到任何漏洞,沒有釣魚郵件,沒有惡意軟體。他們做的事情,是打開盒子,把一塊泡棉抠出來扔掉,塞進去一塊電路板,再把盒子封好。
從工程上說,這是一次非常乾淨的作案。而從「信任」的角度說,這是毀滅性的。
這個行業所有的話術都指向同一個地方:不要相信交易所,不要相信軟體,不要相信網路,不要相信任何人,把私鑰握在自己手裡。 而「自己手裡」的物理形態,就是一台硬體錢包。它是這個信任鏈條的終點。加密貨幣交易所可以倒閉(Mt. Gox、FTX),託管機構可以被黑,熱錢包可以被偷,但只要你有一台硬體錢包和一張寫著自己助記詞的紙,你的資產就是安全的。
它是最後一道防線。最後一道防線之所以值錢,是因為它後面沒有東西了。
但最後一道防線的2026,全是裂縫。
1 月,第三方物流商 Global-e 的資料外洩。 Ledger 的訂單資料被波及,外洩的是姓名、地址、信箱這類資訊。
4 月,出現假 Ledger Live 應用程式。 一款仿冒 Ledger Live 的 App 通過了蘋果 App Store 的審核並上架,騙使用者輸入助記詞。6 天之內,超過 50 名使用者損失約 950 萬美元,
7 月 30 日, 老牌知名比特幣錢包Coldcard一個 5 年前的漏洞被爆出來。41 分鐘之內,1,196 個地址被清空,1,082.65 枚比特幣被掃走。一共 1.3 億美金被盜。
然後就是 10 月的 Ledger。沒人能防得住這種角度的攻擊。
Ledger 的收入大頭
事實上,這種攻擊手法,很早就有人提醒過。 2025 年 8 月的一條 Reddit 帖子上,警告有人在賣裝了手腳的 Nano X。硬體安全研究者 Joe Grand 順著那條線索買到設備、完成逆向,並在 2026 年 5 月的 hardwear.io 大會上公開了全部材料。
甚至 Ledger 自己在前幾年也說過,有這種類似的後門產品在市場上。
但他們就是沒有在這條供應鏈上再多看一步。
也許是因為,硬體銷售,早就不是 Ledger 最大的收入了。
今年 3 月,Ledger 自己對外說,升級後的錢包應用(Ledger Wallet)貢獻了超過 50% 的收入。
也就是說:那台賣了幾百萬台的硬體,已經不再是這家公司最大的收入來源。
他們的收入大頭,是在錢包應用,也就是交易。
2025 年 10 月,Ledger 把「Ledger Live」這個名字改成了「Ledger Wallet」。這不是改個名字那麼簡單。改版之後,它從一個管理工具變成了一個交易應用,用戶可以在裡面買幣、賣幣、兌換、消費。應用裡還加了投資組合分析,和重做過的「Earn」板塊。
應用每促成一筆交易,Ledger 就有分潤。也就是交易抽成。
同時他們還推出了 Ledger Multisig,定價是每筆固定 10 美元,外加交易額的 0.05%。
硬體錢包的銷售,一個幾十美金,遠不如每天無數筆交易抽成的積累。
2025 年,是 Ledger 歷史上收入最好的一年。
諷刺的是,團隊把高收入歸結到了幣圈安全問題,因為行業被盜事件激增,硬體錢包的需求量直接掛鉤,行業越亂,Ledger 越好賣,用 Ledger 交易的人越多。
他們的精力,大概率都更集中到最賺錢的板塊。一年後,供應鏈就出了問題。
2019 年 8 月,Ledger 自己的安全實驗室寫下了這樣一段話:一個裝在 USB 線纜裡的硬體植入物,或許能竊取 PIN 碼和助記詞;這種裝置「可以被縮小到足以裝進一條惡意線纜的空腔裡」,並通過供應鏈攻擊落到用戶手上。
他們當時給它的結論是:理論上可行,從未在實踐中被演示過,而且「沒有找到任何此類硬件植入物存在的證據」。
七年後,有人在馬來西亞來的一台設備裡,拆出了它的變體。同樣的思路,只是線纜換成了 SPI 總線,USB 換成了 4G。
當一家做安全硬件的公司的收入主要來源不再是安全的時候,才是最應該想起警鐘的時候。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia