

 融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Vitalik深度解析:Worldcoin與人身證明的影響與前景
原文作者:Vitalik Buterin
原文編譯:火火,白話區塊鏈
今日,由OpenAI 創辦人Sam Altman共同創立的Web3 加密項目WorldCoin 正式宣布上線。據悉,Worldcoin 團隊設計了一種名為 World ID 的生物特徵的身份驗證系統系統,它使用眼球掃描器 Orb,透過掃描使用者的虹膜來驗證身份。
同日,以太坊創始人Vitalik Buterin 發表了文章《What do I think about biometric proof of personhood?》,闡述了其對生物特徵證明的看法,以下是翻譯全文:
以太坊社群中人們一直在嘗試建構去中心化的The Proof of Humanity(人類證明)解決方案,這也是一直以來很棘手但有價值的難題之一。 The Proof of Humanity,是一種有限形式的現實世界身份,它能讓給定的註冊帳戶由真人(以及與其他每個註冊帳戶不同的真人)控制,理想情況下不會透露它是哪個真實的人。
之前就已經有做過很多努力來嘗試解決這個問題:BrightID,Idena 和 Circles 就是代表性的例子。其中一些帶有自己的應用程式(通常是 UBI Token),有些已經在 Gitcoin 護照中找到了解決方法,以驗證哪些帳戶對二次投票有效。像 Sismo 這樣的零知識技術為許多類似的解決方案增加了隱私性。
直到最近,我們看到了一個更大、更雄心勃勃的 The Proof of Humanity 計畫的興起:Worldcoin。
Worldcoin 由 Sam Altman 創立,之前,他曾以 OpenAI 的 CEO 而聞名。這個計畫背後的理念很簡單:AI 將為人類創造大量的財富,但它也可能扼殺許多人的工作,因為這個系統發展到最後幾乎不可能分辨誰是人類而不是機器人。因此我們需要透過以下方式填補這個漏洞:
(1)創造一個非常好的人類身分證明系統,以便人類可以證明他們實際上是人類;
(2)為每個人提供 UBI。 Worldcoin 的獨特之處在於它依賴高度複雜的生物辨識技術,使用稱為「the Orb」的專用硬體掃描每個使用者的眼部虹膜。
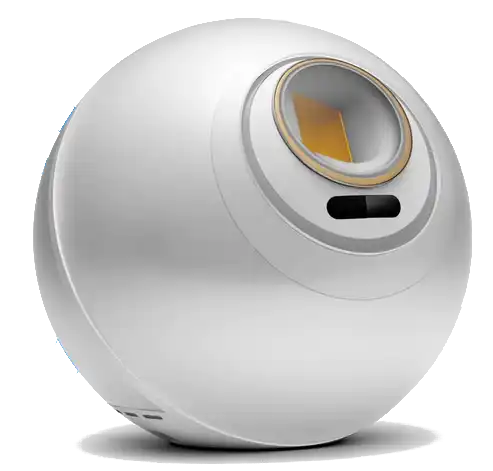
我們的目標是生產大量這些球體,並將它們廣泛分發到世界各地,並將它們放在公共場所,以便任何人都可以輕鬆獲得屬於自己ID。
值得讚揚的是,Worldcoin 也致力於去中心化的發展。這意味著技術去中心化:使用 Optimism 堆疊成為以太坊上的 L2,並使用 ZK-SNARK 和其他加密技術保護使用者的隱私,也包括系統本身的去中心化治理。
Worldcoin 因 Orb 的隱私和安全問題、其「Token」的設計問題以及該公司做出的一些選擇的道德問題而受到批評。事實上,Worldcoin 計畫本身都還在修正發展中。然而,其他人提出了更根本的擔憂,即生物識別技術——不僅是Worldcoin 的眼睛掃描生物識別技術,還包括The Proof of Humanity 和Idena 中使用的更簡單的面部視頻上傳和驗證遊戲,能否得到大眾的認可?
這當然不乏批評的聲音,風險包括不可避免的隱私洩露、人們匿名瀏覽互聯網的能力進一步受到侵蝕、獨裁政府的脅迫,以及如何在去中心化的同時確保安全的可能性等等。
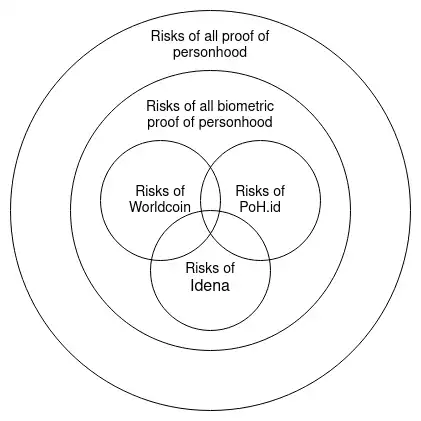
這篇文章接下來將討論這些問題,並透過一些論點來幫助你決定在我們的新球形工具面前掃描你的眼睛是否是一個好主意?要不要放棄開發 The Proof of Humanity 以及還有哪些替代方案?
01 什麼是 The Proof of Humanity 以及為什麼它很重要?
The Proof of Humanity 很有價值,因為它解決了現在傳統網路權力集中問題,避免了對中央機構的依賴,並儘可能洩露最少的個人資訊。 如果 The Proof of Humanity 沒有解決,去中心化治理(包括社群媒體貼文上的投票等「微觀治理」)就是空中樓閣。
當今世界上的許多主要應用程序透過使用政府支持的身份系統(例如身份證和護照)來處理這個問題。 這確實解決了問題,但它在隱私方面做出了巨大且不可接受的犧牲。
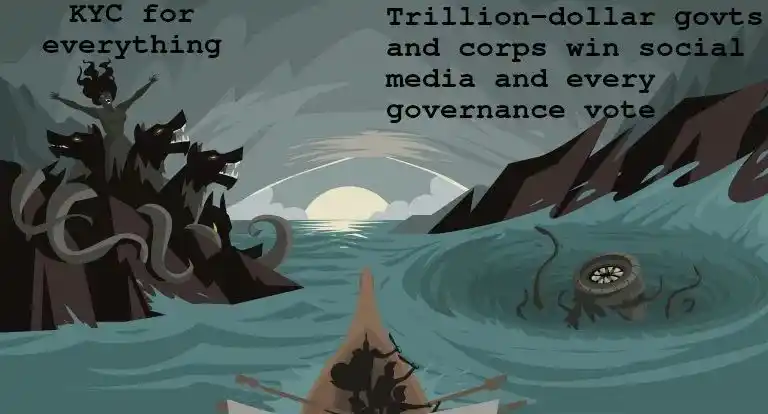
我們目前人類證明系統面臨的雙面風險
在許多人類身分證明專案中-不僅是Worldcoin,還有Circles 等「旗艦應用程式」內建了「每人能取得的Token」程式碼(也稱為「UBI Token」)。每個在系統中註冊的使用者每天(或每小時或每週)都會收到一些固定數量的 Token。還有很多其他應用,具體包括:
- 用於Token 分配的Airdrop 機制;
- 為較不富裕的用戶提供更優惠條件的Token 或NFT 銷售;
- 在DAO 中投票;
- 二次投票(資金和注意力支付);
- 防範社交媒體中的機器人/女巫攻擊;
- 用於防止DoS 攻擊的驗證碼替代方案。
其實共同的願望還是希望創造開放和民主的機制,避免專案運營商的集中控制和富有用戶的統治。後者在去中心化治理中尤其重要。
在這樣的情況下,現今現有的解決方案依賴:
( 1)高度不透明的人工智慧演算法
(2)集中式ID,又稱「KYC」。
因此有效的身份證明解決方案將是一個更好的解決方案,可以實現這些應用程序所需的安全屬性,而不會遇到現有集權式方法的缺陷。
02 網路身分證明的早期嘗試是什麼?
人類身分證明有兩種主要形式:社會圖譜和生物辨識。
基於社會圖譜的人類身分證明依賴某種形式的擔保:如果愛麗絲、鮑伯、查理和大衛都是經過驗證的人類,而且他們都說艾蜜莉是一個經過驗證的人類,那麼艾蜜莉可能也是一個經過驗證的人類。
保證通常會透過激勵增強:如果愛麗絲說艾米麗是人,但事實證明她不是,那麼愛麗絲和艾米麗都可能受到懲罰。人格的生物辨識證明涉及驗證艾米莉的一些身體或行為特徵,這些特徵將人類與機器人(以及個體人類彼此)區分開來。大多數項目使用這兩種技術的組合。
我在文章一開始提到的四個系統大致如下:
(1)The Proof of Humanity:您上傳自己的視頻,並提供押金。要獲得批准,現有用戶需要為您擔保,其他挑戰者經過一段時間對您提出質疑。如果有挑戰者,Kleros 去中心化法院會檢查您的影片是否真實;如果有假,押金將被沒收,挑戰者將獲得獎勵。
(2)BrightID:您與其他用戶一起加入視訊通話「驗證派對」,每個人都互相驗證。 Bitu 可以透過此系統進行更高層級的驗證,如果有足夠的其他 Bitu 驗證使用者為您擔保,您就可以在其中獲得驗證通過。
(3)Idena:您在特定時間點玩驗證碼遊戲(以防止人們多次參與);驗證碼遊戲的一部分涉及創建和驗證驗證碼,然後用於驗證其他人。
(4)Circle:現有 Circle 使用者為您擔保。 Circles 的獨特之處在於它不會嘗試創建「全球可驗證的ID」;相反,它創建了一個信任關係圖,其中某人的可信度只能從你自己在該圖中的位置的角度來驗證。
03 Worldcoin 如何運作?
每個 Worldcoin 用戶在他們的手機上安裝一個應用程式,該應用程式會產生私鑰和公鑰,就像以太坊錢包一樣。然後他們親自去參觀“the Orb”。使用者盯著 the Orb 的鏡頭,同時向 the Orb 展示一個由他們的 Worldcoin 應用程式產生的二維碼,其中包含他們的公鑰。 Orb 掃描使用者的眼睛,並使用複雜的硬體掃描和機器學習分類器來驗證:
(1)使用者是否為真人;
(2)使用者的虹膜與先前使用過此系統的任何其他使用者的虹膜不符。
如果兩個掃描都通過,Orb 將簽署一條訊息,批准用戶虹膜掃描的專用哈希。哈希被上傳到資料庫 - 目前是一個集中式伺服器,一旦他們確定哈希機制有效,就打算被分散的鏈上系統取代。系統不儲存完整的虹膜掃描;它只儲存哈希,這些哈希用於檢查唯一性。從那時起,用戶將擁有一個「世界 ID」。
World ID 持有者能夠透過產生ZK-SNARK 來證明他們持有與資料庫中公鑰相對應的私鑰,而無需透露他們持有哪個密鑰,從而證明他們是一個獨特的人類。 因此,即使有人重新掃描您的虹膜,他們也無法看到您採取的任何操作。
04 Worldcoin 建設的主要問題是什麼?
人們主要擔心四個風險:
(1)隱私
虹膜掃描的註冊表可能會洩漏資訊。至少,如果其他人掃描您的虹膜,他們可以根據資料庫進行檢查,以確定您是否擁有世界 ID。虹膜掃描可能會揭示更多資訊。
(2)可訪問性
除非有足夠的球體,世界上任何人都可以輕鬆獲得,否則世界ID 將無法可靠地存取。
(3)集權
Orb 是硬體設備,我們無法驗證它的構造是否正確且沒有後門。因此,即使軟體層完美且完全去中心化,Worldcoin 基金會仍然有能力在系統中插入後門,讓它創造任意多個虛假的人類身分。
(4)安全性
使用者的手機可能會被駭客入侵,使用者可能會被迫掃描自己的虹膜,同時出示屬於其他人的公鑰,並且有可能3D 列印“假人”,可以透過虹膜掃描並獲得世界ID。
重要的是要區分:
(1) Worldcoin 所做的選擇所特有的問題;
(2)任何人類生物特徵證明都不可避免的問題;
(3)任何一般人類身分證明都會存在的問題。例如,簽署「人性證明」意味著在網路上發布您的臉。
加入 BrightID 驗證方並不能完全做到這一點,但仍然可以向許多人暴露您的身分。加入 Circles 會公開暴露您的社交圖譜。 Worldcoin 在保護隱私方面比兩者都要好得多。
另一方面,Worldcoin 依賴專門的硬件,這帶來了是否能完全信任 the Orb 製造商構建球體的挑戰。這項挑戰在 The Proof of Humanity、BrightID 或 Circles 中都沒有類似的挑戰。也許在未來,Worldcoin 以外的其他人將創建具有不同權衡的不同專用硬體解決方案。
05 生物辨識人類身分證明計畫如何解決隱私問題?
任何人類身分證明系統最明顯、最大的潛在隱私洩露是將個人採取的每一個行動與現實世界的身份聯繫起來。這個資料外洩非常大,可以說是不能接受的大。但幸運的是,用零知識證明技術很容易解決。
與其直接使用私鑰進行簽名,其相應的公鑰在資料庫中,使用者可以製作一個ZK-SNARK 來證明他們擁有私鑰,其相應的公鑰在資料庫中的某個地方,而無需透露他們擁有哪個特定密鑰。這通常可以透過像 Sismo 這樣的工具來完成,Worldcoin 有自己的內建實作。 在這裡給出「加密原生」的人類身分證明很重要:這個基本步驟來提供能提供匿名化,而基本上所有集中式身分解決方案都沒有。
生物辨識掃描的公共註冊表的存在是一個更微妙的隱私洩露。在The Proof of Humanity 的情況下,這集中了大量的數據:你會得到每個The Proof of Humanity 參與者的視頻,讓世界上任何願意調查所有The Proof of Humanity 參與者的人都非常清楚。
在 Worldcoin 的情況下,洩漏要有限得多:Orb 在本地計算並僅發布每個人虹膜掃描的「哈希」。此雜湊不是像SHA256 那樣的常規雜湊;相反,它是一種基於機器學習Gabor 過濾器的專用演算法,可處理任何生物特徵掃描中固有的不精確性,並確保對同一個人的虹膜進行的連續雜湊具有相似的輸出。
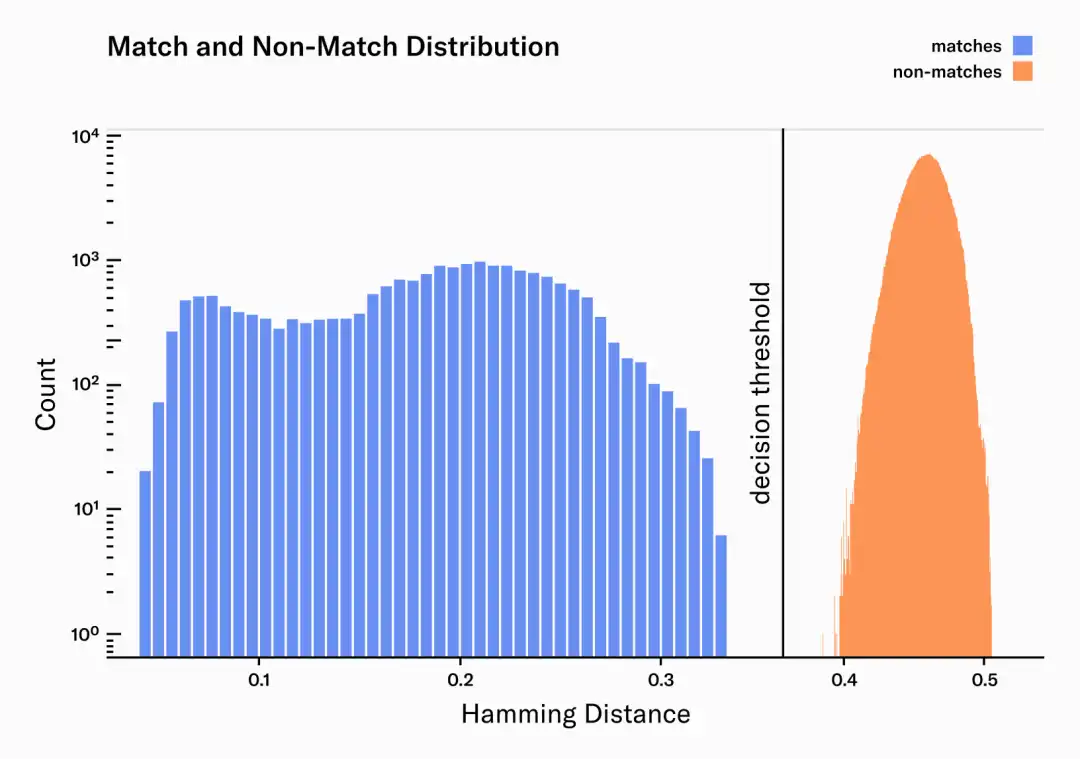
藍色:同一個人虹膜兩次掃描之間差異的位數百分比
橘色:兩個不同人類虹膜的兩次掃描之間差異的位數百分比
這些虹膜雜湊僅洩漏少量資料。如果對手可以強行(或秘密)掃描您的虹膜,那麼他們可以自行計算您的虹膜雜湊值,並根據虹膜雜湊值資料庫進行檢查,以確定您是否參與了該系統。
這種檢查某人是否註冊過的能力對於系統本身來說是必要的,可以防止人們多次註冊,但它也有可能被濫用。 此外,虹膜雜湊值有可能洩露一定量的醫療資料(性別、種族,也許還有醫療狀況),但這種洩漏遠小於當今使用的幾乎任何其他海量資料收集系統(例如街頭攝影機)所能捕獲的數據。總的來說,對我來說,儲存虹膜雜湊值的隱私性似乎就足夠了。
06 生物辨識人類身分證明系統中有哪些可訪問性問題?
專用硬體引入了可訪問性問題,因為專用硬體不是可存取。現在有 51% 至 64% 的撒哈拉以南非洲人擁有智慧型手機,預計到 2030 年這一比例將增加到 87%。
但是,雖然有數十億支智慧型手機,卻只有幾百個 Orb。即使有更大規模的分散式製造,也很難達到一個距離每個人五公里範圍內都有一個 the Orb 的世界。
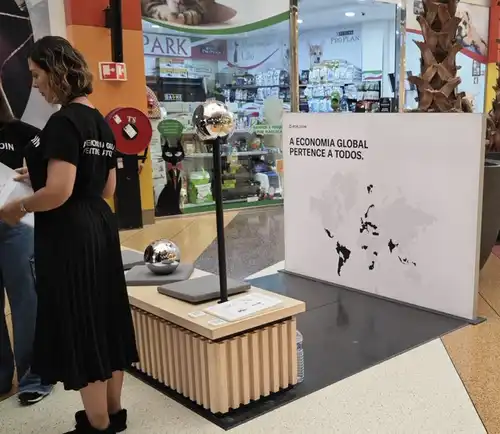
但值得稱讚的是,Worldcoin 一直在努力!
也值得注意的是,許多其他形式的人類身分證明存在更糟糕的可訪問性問題。除非您已經認識社交圖中的某個人,否則加入基於社交圖譜的人類身分證明系統非常困難。這使得此類系統很容易被限制在單一國家的單一社區內。
即使是集中式身分系統也吸取了這一教訓:印度的Aadhaar ID 系統是基於生物識別的,因為這是快速加入其龐大人口的唯一方法,同時避免重複和虛假帳戶造成的大規模詐欺(從而節省大量成本),當然,Aadhaar 系統作為一個整體在隱私方面比加密社區內大規模提議的任何系統都要弱得多。
從可訪問性的角度來看,性能最好的系統實際上是像現有證明這樣的系統,您只需使用智慧型手機即可註冊。不過,正如我們已經看到的和我們將看到的,這類系統會帶來各種其他權衡。
07 生物辨識人類身分證明系統中的中心化問題是什麼?
主要問題有三:
(1)系統頂層治理的中心化風險;
(2)使用專用硬體的系統特有的集中化風險;
( 3)如果使用專有演算法來確定誰是真正的參與者,則存在中心化風險。
任何人類身分證明系統都必須與(1)相抗衡,如果系統使用以外部資產計價的激勵措施(例如。ETH、USDC、DAI) ,那麼它就不可能完全是主觀的,因此治理風險就不可避免了。
對於Worldcoin 來說,比The Proof of Humanity(或BrightID)的風險要大得多,因為Worldcoin 依賴專門的硬件,而其他系統則不依賴。
特別是在只有一個系統進行驗證的「邏輯中心化」系統中,除非所有演算法都是開源的,並且我們可以保證它們實際上正在運行他們聲稱的程式碼。 對於純粹依賴使用者驗證其他使用者的系統,這不是風險。
08 Worldcoin 如何解決硬體集中化問題?
目前,世通附屬實體(Tools for Humanity)是唯一製造 Orbs 的組織。但是,Orb 的原始程式碼大多是公開的:您可以在此 github 儲存庫中看到硬體規格,原始程式碼的其他部分預計將很快發布。
該許可證是另一個類似於Uniswap BSL 的「共享原始碼,但技術上不開源」許可證之一,除了防止分叉之外,它也防止了他們認為不道德的行為- 他們特別列出了大規模監視和三個國際民權宣言。
團隊的既定目標是允許和鼓勵其他組織創建Orbs,並隨著時間的推移從由Tools for Humanity 創建的Orbs 過渡到擁有某種DAO 來批准和管理哪些組織可以製造系統認可的Orbs。
這個設計是漏洞的:
它實際上未能分散。這可能是由於聯合協議的共同缺陷:一個製造商最終總是會在實踐中佔據主導地位,導致系統重新集中。
事實證明,這種分散式製造機制很難保證安全。 在這裡,我看到了兩個風險:
(1)對壞球體製造商的出現:即有一個the Orb 製造商是惡意的或被黑客入侵的,它也可以產生無限數量的假虹膜掃描哈希,並給他們世界ID。
(2)政府對the Orb 的限制:不希望其公民參與Worldcoin 生態系統的政府可以禁止the Orb 進入他們的國家。此外,他們甚至可以強迫公民掃描虹膜,讓政府獲得他們的帳戶,公民將無法回應。
為了使系統能夠很好的識別和對抗壞的Orb 製造商,Worldcoin 團隊建議對Orbs 進行定期審計,驗證它們是否正確構建,關鍵硬體組件是否根據規範構建,並確保事後沒有被篡改。這是一項具有挑戰性的任務:它基本上類似於原子能機構的核視察官僚機構,但對 Orbs 來說。希望即使是非常不完美的審計制度實施也可以大大減少假球體的數量。
為了限制任何壞的 Orb 製造商造成的傷害,進行第二次緩解是有意義的。在不同 Orb 製造商註冊的世界 ID,最好是使用不同的 Orb 註冊,應該彼此區分。如果此資訊是私密的並且僅儲存在 World ID 持有者的裝置上,那也沒關係,但它確實需要按需證明。這使得生態系統可以透過按需從白名單中刪除單一 Orb 製造商,甚至單一 Orb 來回應(不可避免的)攻擊。如果我們看到北韓政府四處走動,強迫人們掃描 the Orb,那麼由此產生的任何帳戶都可以立即被追溯禁用。
09 一般人類身分證明中的安全問題?
除了 Worldcoin 特有的問題外,還有一些問題會影響人類身分證明設計。我能想到的主要有:
(1)3D 列印的假人:人們可以使用AI 產生假人的照片甚至3D 列印件,這些照片足以令人信服地被Orb 軟體接受。即使只有一個群體這樣做,他們也可以產生無限數量的身份。
(2)出售身分的可能性:有人可以在註冊時提供別人的公鑰而不是自己的公鑰,讓那個人控制他們的註冊身份證,以換取金錢。這似乎已經在發生。除了銷售之外,還可以租用 ID 在一個應用程式中短暫使用。
(3)電話駭客:如果某人的手機被駭客入侵,駭客可以竊取控制其世界 ID 的金鑰。
(4)政府脅迫竊取身分:政府可以強迫其公民在出示屬於政府的二維碼的同時進行驗證。透過這種方式,惡意政府可以存取數百萬個 ID。在生物識別系統中,這甚至可以秘密完成:政府可以使用混淆的寶珠從護照檢查亭進入他們國家的每個人那裡提取世界 ID。
特定於生物辨識人類身分證明系統。 (2)和(3)在生物辨識和非生物辨識設計中都很常見。 (4)對兩者都是共同的,儘管在這兩種情況下所需的技術會有很大不同;在本節中,我將重點討論生物識別案例中的問題。
這些都是非常嚴重的弱點。有些已經在現有協議中解決,有些可以透過未來的改進來解決,有些似乎是根本的限制等待解決。
我們該如何對付假人?
對Worldcoin 來說,這比類似The Proof of Humanity 的系統的風險要小得多:與僅僅深度偽造影片相比, 面對面掃描可以檢查一個人的許多特徵,並且很難偽造。專用硬體本質上比商品硬體更難欺騙,而商用硬體又比驗證遠端發送的圖片和影片的數位演算法更難欺騙。
有人能 3D 列印出最終甚至可以欺騙專用硬體的東西嗎?可能。我預計,在某個時候,我們將看到保持機制開放和保持機制安全的目標之間的緊張關係日益加劇:開源AI 演算法本質上更容易受到對抗性機器學習的影響 。在更遠的未來某個時候,即使是最好的 AI 演算法也可能會被最好的 3D 列印假人愚弄。
然而,從我與Worldcoin 和The Proof of Humanity 團隊的討論來看,目前似乎這兩個協議都沒有看到重大的深度偽造攻擊,原因很簡單,僱用真正的低薪工人代表你註冊是非常便宜和容易的。
我們可以防止出售身分證嗎?
在短期內,防止這種外包是困難的,因為世界上大多數人甚至不知道人類身分證明協議,如果你告訴他們舉起二維碼並掃描他們的眼睛可以賺30 美元,他們會這樣做。
一旦更多的人知道什麼是人類身分證明協議,一個相當簡單的緩解措施就成為可能:允許擁有註冊ID 的人重新註冊,取消先前的ID。這使得「身分證銷售」的可信度大大降低,因為向您出售身分證的人可以重新註冊,取消他們剛剛出售的身分證。 然而,要達到這一點,需要協議非常廣為人知,並且 Orbs 需要非常廣泛地訪問,以使按需註冊變得實用。
這就是為什廬將UBI Token 整合到人類身分證明系統中是有價值的原因之一 :UBI 硬幣為人們提供了一個易於理解的激勵,以了解協議並註冊,以及如果他們代表其他人註冊,自己的帳戶則被註銷。
我們能防止生物辨識人類身分證明系統中的強制措施嗎?
這取決於我們在談論什麼樣的脅迫。可能的脅迫形式包括:
- 政府在邊境管制和其他例行政府檢查站掃描人們的眼睛(或臉部),並用它來登記其公民;
- 政府在國內禁止使用the Orb,以防止人們獨立重新註冊;
- (可能是政府運營的)應用程序要求人們通過直接使用公鑰簽名來“登錄”,讓他們看到相應的生物識別掃描,從而查看用戶當前ID 與他們從重新註冊中獲得的任何未來ID 之間的連結。
一個普遍的擔憂是,這使得創建「永久記錄」變得太容易了,這些記錄會伴隨一個人一生。
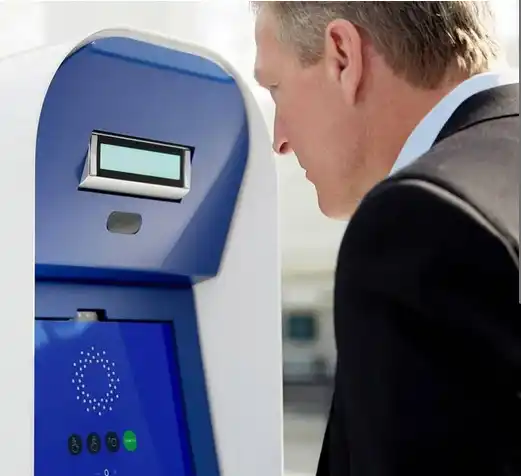
特別是在不成熟的使用者手中,似乎很難完全防止這些情況。使用者可以離開自己的國家,在更安全的國家/地區的 Orb(重新)註冊,但這是一個困難的過程,成本很高。在真正敵對的法律環境中,尋找一個獨立的 the Orb 似乎太困難和冒險。
要求一個人在註冊時說出特定短語的身份證明方法就是一個很好的例子:它足以防止隱藏掃描,對於脅迫措施要求更高,註冊短語甚至可以包括確認受訪者知道他們有權獨立重新註冊並可能獲得UBI Token 或其他獎勵的聲明。
如果偵測到強制措施,則用於執行強制註冊的裝置可能會被撤銷其存取權限。為了防止應用程式連結人們當前和以前的ID 並試圖留下「永久記錄」,預設的人類身分證明應用程式可以將使用者的金鑰鎖定在受信任的硬體中,防止任何應用程式直接使用該金鑰,而無需中間的匿名ZK-SNARK 層。 如果政府或應用程式開發人員想要解決這個問題,他們需要強制使用自己的自訂應用程式。
透過這些技術和積極預警的結合,鎖定那些真正敵對的政權,並維持那些只是中立的政權(就像世界上大部分地區一樣)的誠實似乎是可能的。這可以透過像Worldcoin 或The Proof of Humanity 這樣的計畫來維護自己的官僚機構來完成這項任務,或者透過揭示更多關於ID 如何註冊的資訊(例如,在Worldcoin 中,它來自哪個Orb),並將這個分類任務留給社區。
我們可以防止 ID 租用(例如出售選票)嗎?
重新註冊並不會阻止出租您的 ID。這在某些應用中是可以的:出租你收取當日 UBI 幣份額的權利的成本將只是當日 UBI 幣份額的價值。但在投票等應用程式中,售票是一個大問題。
像MACI 這樣的系統可以阻止你出售你的選票,允許你稍後再投另一票,使你之前的投票無效,這樣就沒有人可以知道你是否真的投了這樣的票。但是,如果行賄者控制了您在註冊時獲得的金鑰,這就無濟於事。
我在這裡看到兩個解決方案:
(1)在MPC 內執行整個應用程式。這也涵蓋了重新註冊過程:當一個人向MPC 註冊時,MPC 會為他們分配一個與他們的身份證明ID 分開且不可連結的ID,並且當一個人重新註冊時,只有MPC 知道要停用哪一個帳戶。這可以防止使用者對其行為進行證明,因為每個重要步驟都是在 MPC 內使用只有 MPC 知道的私人資訊完成的。
(2)分散的登記儀式。基本上,實現類似面對面密鑰註冊協議的協議,該協議需要四個隨機選擇的本地參與者共同註冊某人。這可以確保註冊是一個「受信任」的過程,攻擊者無法在過程中窺探。
基於社交圖譜的系統實際上可能在這裡表現得更好,因為它們可以自動創建本地去中心化註冊流程,作為其工作方式的副產品。
10 生物辨識技術的人類身分證明 VS 基於社交圖譜的驗證
除了生物辨識方法之外,到目前為止,人類身分證明的其他主要競爭者是基於社會圖譜的驗證。基於社交圖譜的驗證系統都基於相同的原則運作:如果有一大堆現有的經過驗證的身份都證明了你的身份的有效性,那麼你能獲得有效的驗證狀態。
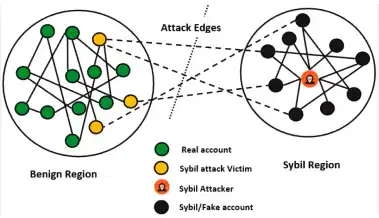
如果只有少數真實用戶(意外或惡意)幫忙驗證了虛假用戶,
那麼您可以使用基本的圖論技術來設定係統驗證的虛假用戶數量的上限。
基於社交圖譜的驗證的支持者經常將其描述為生物識別技術的更好替代方案,原因如下:
- 它不依賴專用硬件,使其更易於部署;
- 它避免了試圖製造假人的製造商與需要更新以拒絕此類假人的Orb 之間的永久軍備競賽;
- 不需要收集生物識別數據,更加保護隱私;
- 不需要收集生物識別數據,更加保護隱私;
- 它對假名可能更友好,因為如果有人選擇將他們的互聯網生活分割成彼此分開的多個身份,那麼這兩個身份都可能被驗證(但維護多個真實且獨立的身份會犧牲網路效應且成本很高,因此這不是攻擊者可以輕易做到的事情)。
生物辨識法給予「是人類」或「不是人類」的二元評分,這是單一的:被意外拒絕的人將無法獲得UBI ,並且可能無法參與線上生活。基於社交圖譜的方法可以給出更細緻的數字分數,這當然對某些參與者來說可能有點不公平,但不太可能評判出完全「非人格化」的某人。
我對這些論點的看法是,我基本上同意它們!這些是基於社交圖譜的方法的真正優勢,應該認真對待。然而,也值得考慮基於社交圖譜方法的弱點:地區限制、隱私外洩、不平等中心化風險等。
11 在現實世界中,人類身分證明與假名相容嗎?
原則上,人類身分證明與各種假名相容。其實沒有理想的人類身分證明形式。相反,我們至少有三種不同的方法範式,它們都有自己獨特的優點和缺點。比較圖表可能如下:
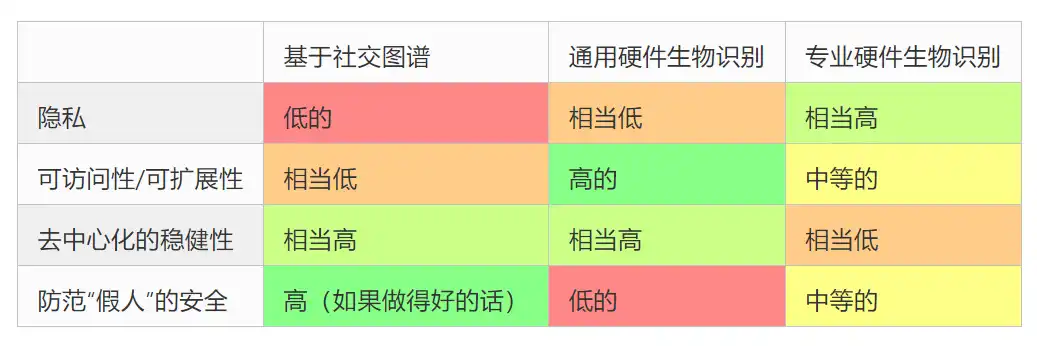
理想情況下,我們應該將這三種技術視為互補,並將它們結合起來。正如印度 Aadhaar 所展示的那樣,專用硬體生物辨識技術具有大規模安全的優勢。他們在權力下放方面非常弱,儘管這可以透過讓個別球體負責來解決。
如今,通用生物辨識技術易於被採用,但其安全性正在迅速下降,而且可能只能再工作 1-2 年。基於社交圖譜的系統由數百名與創始團隊社交關係密切的人引導,可能會面臨不斷的權衡,要么完全錯過世界大部分地區,要么容易受到他們看不到的社區的攻擊。然而,一個由數千萬生物辨識 ID 持有者引導的基於社交圖譜的系統實際上可以發揮作用。生物辨識引導可能在短期內效果更好,而基於社交圖譜的技術長期來看可能會更加穩健,並且隨著演算法的改進,隨著時間的推移,它們會承擔更大的責任。
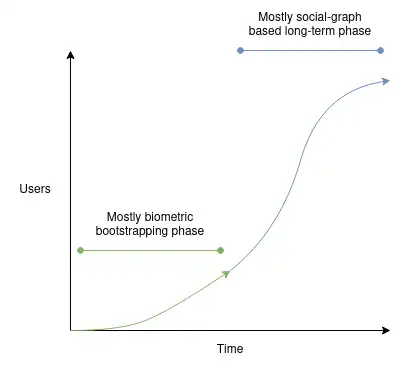
未來可能的混合發展路徑
製作一個有效且可靠的人類身分證明系統的問題,特別是在遠離現有加密社群的人手中,似乎相當具有挑戰性。我絕對不羨慕那些嘗試這項任務的人,而且可能需要數年時間才能找到一個有效的方法。
原則上,人類身分證明的概念似乎非常有價值,雖然各種實現都有其風險,但沒有任何人類身分證明也有其風險:一個沒有人類身分證明的世界似乎更有可能是一個由集中式身分解決方案、金錢、小型封閉社群或三者組合主導的世界。 我期待在所有類型的人類身份證明方面看到更多的進展,並希望看到不同的方法最終形成一個連貫的整體。
來源連結
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia







