融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


又一起DeFi攻擊,覆盤Flurry Finance事件
原文來源:Certik 微信公衆號
原文標題:《項目不立於「危牆之下」?Flurry Finance 被盜事件分析》
北京時間 2022 年 2 月 22 日下午 1:46,CertiK 安全專家團隊檢測到與 Flurry Finance 相關的一系列可疑活動,Flurry Finance 的 Vault 合約受到攻擊,價值約 29.3 萬美元的資產被盜。
下文 CertiK 安全團隊將從合約地址及攻擊操作等方面爲大家進行詳細的解讀並分析。
攻擊步驟
攻擊者部署了一個惡意 Token 合約(也被用作攻擊合約),併爲
Token
和 BUSD 創建了一個 PancakeSwap 交易對。
攻擊者:
https://bscscan.com/address/0x0f3c0c6277ba049b6c3f4f3e71d677b923298b35
惡意 Token 合約:
https://bscscan.com/address/0xb7a740d67c78bbb81741ea588db99fbb1c22dfb7
PancakeSwap 交易對:
https://bscscan.com/address/0xca9596e8936aa8e902ad7ac4bb1d76fbc95e88bb
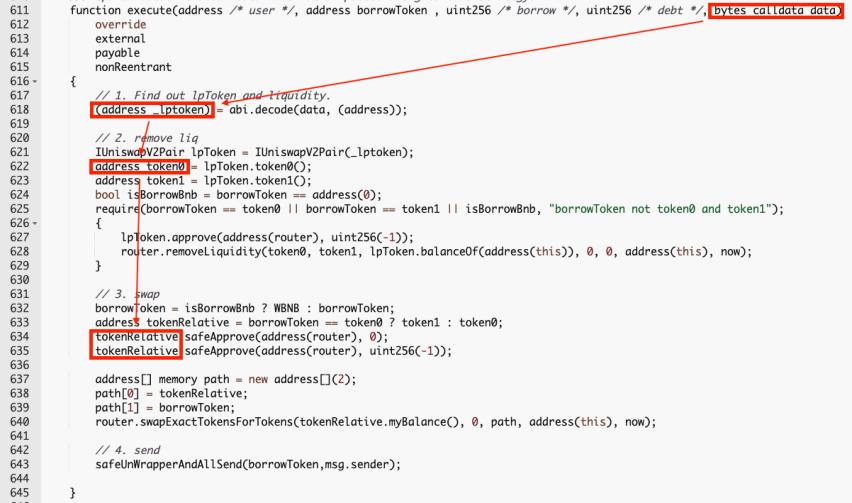
攻擊者從 Rabbit 的 Bank 合約中進行閃電貸,並觸發了 StrategyLiquidate 的 execute 方法。
execute 方法將輸入數據解碼爲 LP Token 地址,並進一步得到惡意 Token 合約地址。
攻擊者利用惡意 Token 合約中的攻擊代碼發起初步攻擊:
https://bscscan.com/address/0xbeeb9d4ca070d34c014230bafdfb2ad44a110142
StrategyLiquiddate 合約:
https://bscscan.com/address/0x5085c49828b0b8e69bae99d96a8e0fcf0a033369
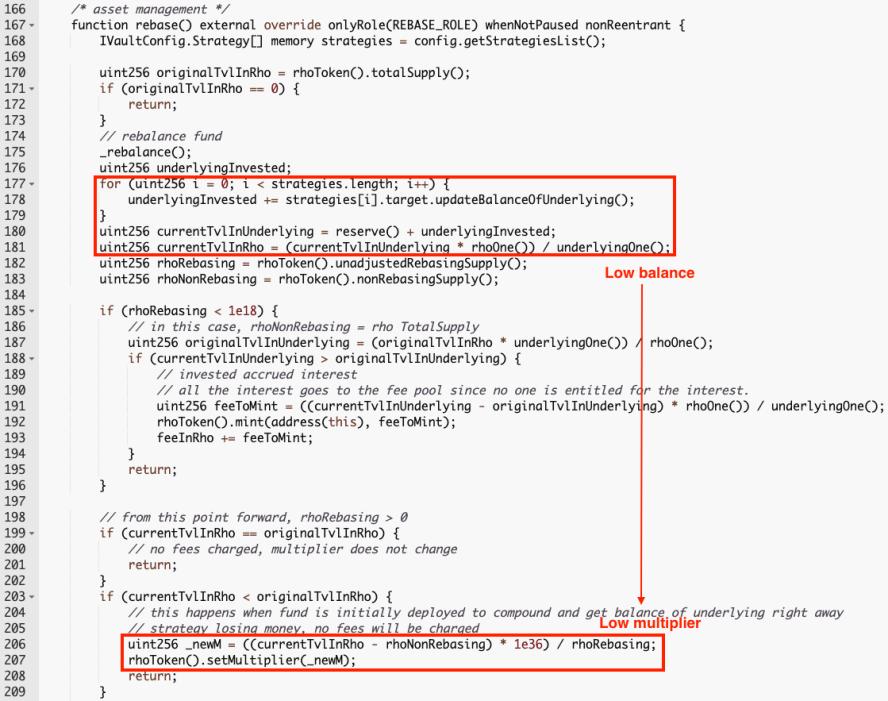
惡意 Token 合約調用 FlurryRebaseUpkeep 合約的 performUpkeep 方法,對 Vault 合約的相關金額進行重新統計,並更新了與之相關的 Rho Token 的 multiplier。
此處的 multiplier 將用於 Rho Token 的餘額計算。對 Vault 合約的相關金額進行重新統計,並更新了與之相關的 Rho Token 的 multiplier。此處的 multiplier 將用於 Rho Token 的餘額計算。該更新基於與 Vault 合約相關的盈利策略合約裏的餘額。
更新是在閃電貸的過程中觸發的,此時的閃電貸還未結束,借出的金額也還未歸還,因此 Bank 合約的當前餘額遠小於正常值。此 Bank 合約也是某個 strategy 的一部分,因而使得某 strategy 的餘額小於正常值,進一步導致 multiplier 小於正常值。
FlurryRebaseUpkeep 合約:
https://bscscan.com/address/0x10f2c0d32803c03fc5d792ad3c19e17cd72ad68b
其中一個 Vault 的合約:
https://bscscan.com/address/0xec7fa7a14887c9cac12f9a16256c50c15dada5c4
攻擊者歸還了閃電貸的款項並完成了初步攻擊,且爲進一步攻擊獲利做好了準備。
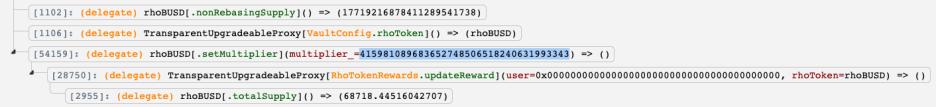
在緊接着的交易中,攻擊者以前一次交易中得到的低 multiplier 存入 Token ,將 multiplier 更新爲更高的(正常)值,並以高 multiplier 提取 Token 。例如,在其中一筆初步攻擊的交易中,multiplier 被更新爲 4.1598e35。
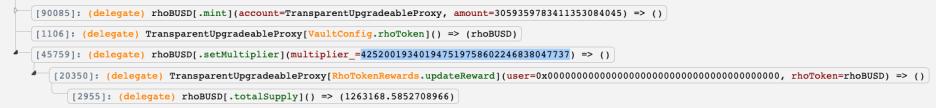
在進一步攻擊的交易中 multiplier 被更新爲 4.2530e35。
攻擊實例:
https://bscscan.com/tx/0x923ea05dbe63217e5d680b90a4e72d5552ade9e4c3889694888a2c0c1174d830
https://bscscan.com/tx/0x646890dd8569f6a5728e637e0a5704b9ce8b5251e0c486df3c8d52005bec52df
因爲 multiplier 乘數是決定 Rho Token 餘額的因素之一:
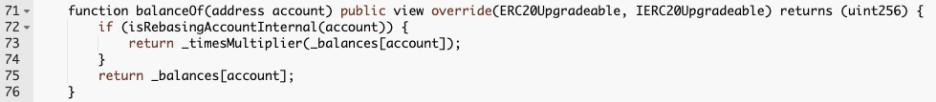
攻擊者的 Rho Token 餘額在交易中增加了,所以 ta 能夠從 Vault 中提取更多的 Token 。
攻擊者多次重複這一過程,從 Vault 合同中盜走了價值 29.3 萬美元的資產。
寫在最後
該次事件主要是由外部依賴性引起的。
因此 CertiK 的安全專家建議:項目在與外部合約交互之前應對其安全性有清晰的認知,並且限制外部依賴可能對自身合約的影響。
本次事件的預警已於第一時間在 CertiK 官方推特進行了播報。
除此之外,CertiK 官網已添加社羣預警功能。在官網上,大家可以隨時看到與漏洞、黑客襲擊以及 Rug Pull 相關的各種社羣預警信息。
近期攻擊事件高發,加密項目方及用戶們應提高相關警惕並及時對合約代碼進行完善和審計。
除此之外,技術團隊應及時關注已發生的安全事件,並且檢查自己的項目中是否存在類似問題。
作爲區塊鏈安全領域的領軍者,CertiK 致力於提高加密貨幣及 DeFi 的安全和透明等級。迄今爲止,CertiK 已獲得了 2500 家企業客戶的認可,保護了超過 3110 億美元的數字資產免受損失。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章