融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


1.97億美元大劫案如何發生? Euler Finance事件簡析

原文標題:《 1.97 億美元大劫案如何發生? Beosin 關於 Euler Finance 事件的簡析 》
原文作者:Beosin
2023 年3 月13 日,根據區塊鏈安全審計公司Beosin 旗下Beosin EagleEye 安全風險監控、預警與阻斷平台監測顯示,DeFi 借貸協議Euler Finance 疑似遭到攻擊,損失約1.97 億美元。
Beosin Trace 追蹤發現已有34,224,863.42 個USDC 和849.14 個WBTC 和85818.26 個stETH 和8,877,507.35 個DAI 被盜,目前,大部分被盜資金還在攻擊者位址,攻擊者只轉移了100 個ETH 到tornado cash。
我們將這次事件的簡析分享如下,明天會出一篇更詳細的分析,盡請期待。
1. 攻擊者先用AAVE 閃電貸出了3000 萬個DAI,接著將其中的2000 萬DAI進行抵押,獲得了19,568,124 個eDAI 的抵押。
2. 攻擊者接著調用mint 函數利用這19,568,124 個eDAI 借貸195,681,243 個eDAI(抵押資產)和200,000,000 個dDAI(債務資產),從而將自己的eDAI 餘額放大到了十倍。
3. 攻擊者接著將剩餘的 1000 萬 DAI 使用 repay 函數進行了質押,再次借貸了 195,681,243 個 eDAI 和 200,000,000 個 dDAI。
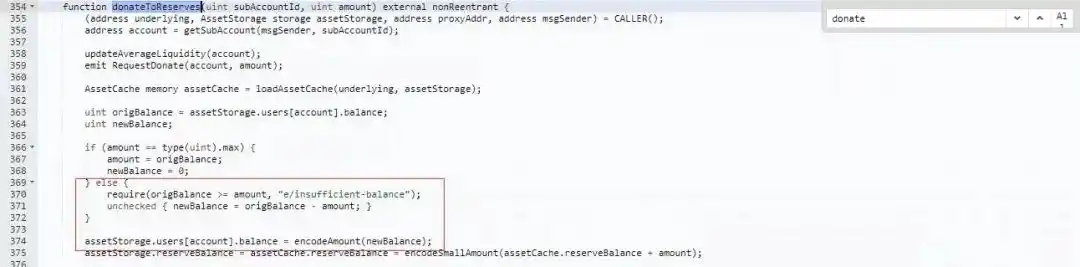
4. 攻擊者後續將進行了 donateToReserves 操作,將一億的 eDAI 進行了銷毀,使得 eDAI 小於了 dDAI 達到了清算條件。
5. 最後在清算時,由於先前攻擊者透過donateToReserves 函數和mint 函數,使抵押資產(eDAI)和債務資產(dDAI)比值小於1 ,導致清算人無需向協議轉入資金就可以清算攻擊者債務。後續攻擊者將 Euler 合約所有的 3,800 萬 DAI 提取出來,並將 3,000 萬的 DAI 歸還給了 AAVE,獲利約 800 萬 DAI。
如果你還沒看過癮,記得關注 Beosin 公眾號,我們會在明天出一版深度分析,帶你了解事件的更多來龍去脈。
Beosin 作為一家全球領先的區塊鏈安全公司,在全球10 多個國家和地區設立了分部,業務涵蓋專案上線前的程式碼安全審計、專案運行時的安全風險監控、預警與阻斷、虛擬貨幣被盜資產追回、安全合規KYT/AML 等「一站式」區塊鏈安全產品+服務,目前已為全球3,000 多個區塊鏈企業提供安全技術服務,審計智能合約超過3,000 份,保護客戶資產高達5,000 多億美元。歡迎點擊公眾號留言框,與我們聯絡。
原文連結
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章