融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


狙擊釣魚:一文讀懂OKX Web3錢包四大風險交易攔截功能
Scam Sniffer 發布 2024 年年中網路釣魚報告表明,僅 2024 年上半年,就有 26 萬名受害者在 EVM 鏈上損失 3.14 億美元,其中 20 人人均損失超過 100 萬美元。令人唏噓的是,還有一位受害者損失 1,100 萬美元,成為史上第二大竊盜受害者。
根據報告的總結,目前多數 ERC20 代幣的竊盜源自於簽署釣魚簽名,如 Permit、IncreaseAllowance 和 Uniswap Permit2。而大部分大型竊盜均涉及 Staking、Restaking、Aave 抵押和 Pendle 代幣。受害者多透過假冒 Twitter 帳號的釣魚評論被引導至釣魚網站。
釣魚攻擊無疑仍是鏈上安全問題的重災區。
作為承接用戶基礎交易需求的入口級產品,OKX Web3 錢包堅持將目光聚焦安全措施強化和用戶教育上。在產品層面,該團隊近期主要圍繞高頻釣魚場景對風險交易攔截功能進行了升級,並表示後續也會持續增加識別更多風險場景對用戶進行提示。
本文旨在講清楚OKX Web3 錢包最新升級的四大風險交易攔截功能適用的場景,同時科普部分被盜案例的運行原理,希望對您有所幫助。
1、惡意授權給EOA 帳號
6 月26 日,某使用者在假冒Blast 釣魚網站簽署多個釣魚簽名損失21.7 萬美元;7 月3 日,ZachXBT 報告稱地址0xD7b2 已成為Fake_Phishing 187019 網路釣魚的受害者,導致6 枚BAYC NFT 和40 枚Beans 損失(價值約100 萬美元以上);7 月24 日,某Pendle 用戶1 小時前因多個Permit 網路釣魚簽名被盜價值約469 萬美元的PENDLEPT 再質押代幣。
近兩個月時間,因各類簽名釣魚而產生損失的事件及單筆金額均不在少數,這已然是安全問題頻發的重要場景。絕大部分的場景就是在於誘導使用者對駭客的 EOA 帳戶進行授權。
惡意授權給EOA 帳戶,一般是指駭客透過各類福利活動等形式誘導使用者進行授權,並將其使用者地址授權給一個EOA 地址的簽名。
EOA 全名為 Externally Owned Accounts,也譯為「外部帳戶」。是以太坊為主的區塊鏈網路上的一種帳戶類型,這與以太坊上的另一種帳戶類型—合約帳戶(Contract Account)不同,EOA 是由用戶擁有的,且不受智慧合約控制。玩家鏈上衝浪時一般都是授權給專案方的智慧合約帳戶而非個人擁有的 EOA 帳戶。
目前,最常見的授權方式有三種: Approve 是存在於 ERC-20 代幣標準中的常見授權方法。它授權第三方(如智能合約)在代幣持有 者的名義下花費一定數量的代幣。使用者需要預先為某個智能合約授權一定數量的代幣,此後,該 合約便可在任何時間調用 transferFrom 功能轉移這些代幣。如果用戶不慎為惡意合約授權,這些 被授權的代幣可能會被立刻轉移。值得注意的是,受害者錢包位址中可以看到 Approve 的授權痕跡。
Permit 是基於 ERC-20 標準引入的擴展授權方式,透過訊息簽章來授權第三方花費代幣,而非直 接調用智能合約。簡單來說,使用者可以透過簽名來批准他人轉移自己的 Token。駭客可以利用這 種方法來進行攻擊,例如,他們可以建立一個釣魚網站,將登入錢包的按鈕替換為 Permit,從而輕易地獲取到用戶的簽名。
Permit2 並非 ERC-20 的標準功能,而是由 Uniswap 為了使用者便利性而推出的特性。此功能 讓 Uniswap 的使用者在使用過程中只需要支付一次 Gas 費用。然而,需要注意的是,如果你曾經使用過 Uniswap,並且你向合約授權了無限額度,那麼你可能會成為 Permit2 釣魚攻擊的目標。
Permit 和Permit2 是離線簽名方式,受害者錢包地址無需支付Gas,釣魚者錢包地址會提供授權上鍊操作,因此,這兩種簽名的授權痕跡只能在釣魚者的錢包位址中看到。現在 Permit 和 Permit2 簽名釣魚已經是 Web3 資產安全領域的重災區。
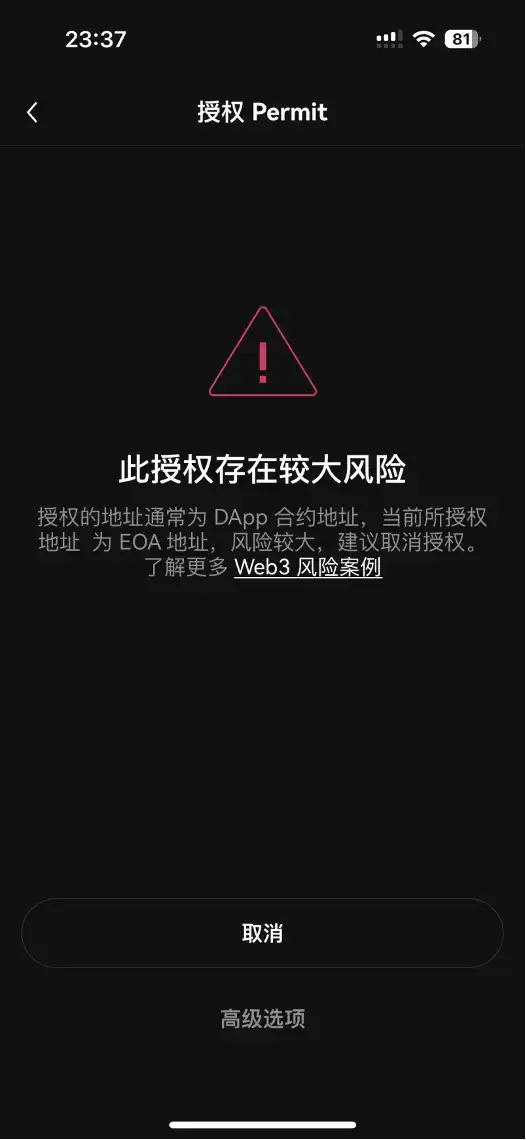
該場景下,OKX Web3 錢包攔截功能如何發揮作用?
OKX Web3 錢包會透過對待簽交易進行前置解析,若解析發現交易為授權行為且授權的位址為EOA 位址時,則為使用者告警提醒,防止使用者被釣魚攻擊,造成資產損失。
2、惡意變更帳號owner
惡意更改帳戶Owner 的事件通常發生在TRON、Solana 等底層機制有帳戶owner 設計的公鏈上。用戶一旦簽名,就將失去對帳戶的控制權。
以TRON 錢包為例,TRON 的多重簽章權限系統設計了三種不同的權限:Owner、Witness 和Active,每種權限都有特定的功能和用途。
Owner 權限擁有執行所有合約和操作的最高權限;只有擁有該權限才能修改其他權限,包括新增或移除其他簽署者;建立新帳戶之後,預設為帳戶本體擁有該權限。
Witness 權限主要與超級代表(Super Representatives) 相關,擁有該權限的帳戶能夠參與超級代表的選舉和投票,管理與超級代表相關的操作。
Active 權限用於日常操作,例如轉帳和呼叫智能合約。這個權限可以由 Owner 權限設定和修改,常用於指派給需要執行特定任務的帳戶,它是若干授權作業(例如 TRX 轉帳、質押資產)的一個集合。
一種情況是駭客取得用戶私鑰/助記詞後,如果用戶沒有使用多簽機制(即該錢包帳戶僅由用戶一人控制) ,駭客便可以將Owner/Active 權限也授權給自己的地址或將使用者的Owner/Active 權限轉移給自己,該操作通常都被大家稱為惡意多簽。
如果使用者 Owner/Active 權限未被移除,駭客利用多簽機制與使用者共同控制帳戶所有權。此時用戶既持有私鑰/助記詞,也有 Owner/Active 權限,但卻無法轉移自己的資產,用戶發起轉出資產請求時,需要用戶和駭客的地址都簽名,才能正常執行交易。
還有一種情況是駭客利用TRON 的權限管理設計機制,直接將使用者的Owner/Active 權限轉移給駭客位址,使得使用者失去Owner/Active權限。
以上兩種情況造成的結果是一樣的,無論使用者是否還擁有Owner/Active 權限,都將失去對該帳戶的實際控制權,駭客地址取得帳戶的最高權限,就可實現更改帳戶權限、轉移資產等操作。
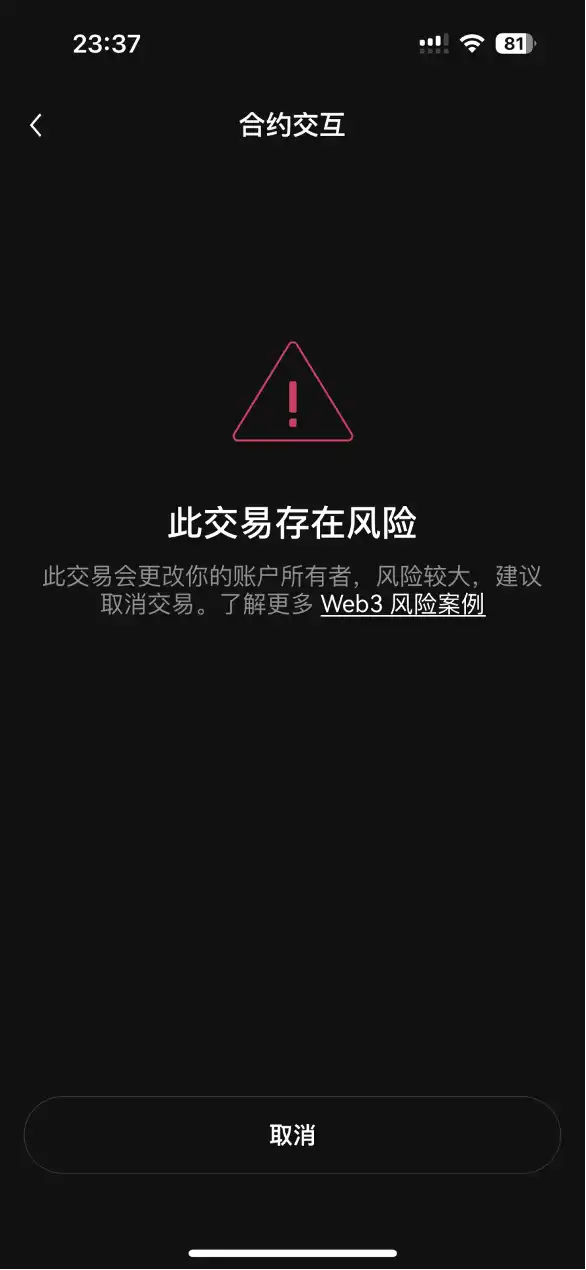
該場景下,OKX Web3 錢包攔截功能如何發揮作用?
OKX Web3 錢包透過對待簽交易進行前置解析,若解析發現交易內有更改帳號權限行為,則會為使用者直接攔截交易,從根源阻止用戶進一步簽名,造成資損。
由於該風險非常高風險,因此目前 OKX Web3 錢包直接進行攔截,不允許用戶進行進一步交易。
3、惡意改變轉賬位址
惡意更改轉帳位址的風險交易場景主要發生在DApp 合約設計不完整的情況。
3 月 5 日,@CyversAlerts 監測到,0xae7ab 開頭地址從 EigenLayer 收到 4 枚 stETH,合約 14,199.57 美元,疑似遭遇釣魚攻擊。同時他指出,目前已有多名受害者在主網上簽署了「queueWithdrawal」釣魚交易。
Angel Drainer 瞄準了以太坊質押的性質,交易的批准與常規ERC20「批准」方法不同,專門針對EigenLayer Strategy Manager 合約的queueWithdrawal (0xf123991e)函數寫了利用。攻擊的核心是,簽署「queueWithdrawal」交易的用戶實際上批准了惡意「提款者」將錢包的質押獎勵從 EigenLayer 協議提取到攻擊者選擇的地址。簡單地說,一旦你在釣魚網頁批准了交易,你在 EigenLayer 質押的獎勵就將屬於攻擊者。
為了讓偵測惡意攻擊變得更加困難,攻擊者使用「CREATE2」機制來批准這些提款到空位址。由於這是一種新的審批方法,因此大多數安全提供者或內部安全工具不會解析和驗證此審批類型,因此在大多數情況下它被標記為良性交易。
不僅這一例,今年以來,一些主流公鏈生態系統中均出現了一些設計不完善的合約漏洞導致部分用戶轉賬地址被惡意更改,造成資金損失的問題。
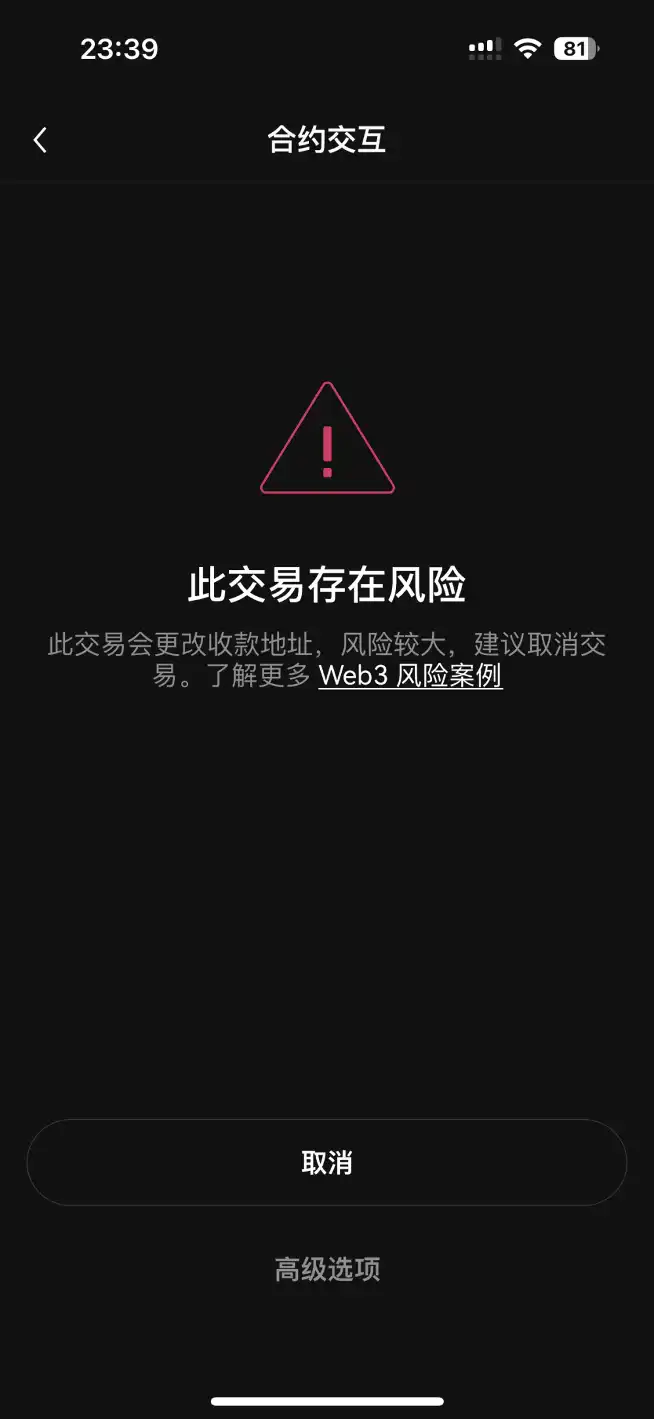
該場景下,OKX Web3 錢包攔截功能如何發揮作用?
針對EigenLayer 的釣魚攻擊場景,OKX Web3 錢包會透過對「queueWithdrawal」的相關交易進行解析,若發現用戶在非官方網站交易,且取款至非用戶自身地址時,則會對用戶進行警告,強制用戶進一步確認,防止被釣魚攻擊。
4、相似位址的轉帳
相似位址轉帳的攻擊手法透過欺騙受害者使用與其真實位址非常相似的假位址,使得資金轉移到攻擊者的帳戶。這些攻擊通常伴隨複雜的混淆和隱匿技術,攻擊者使用多個錢包和跨鏈轉移等方式,增加追蹤難度。
5 月 3 日,一隻巨鯨遭遇了相同首尾號地址釣魚攻擊,被釣走 1155 枚 WBTC,價值約 7000 萬美元。
此攻擊的邏輯主要是駭客提前大量產生大量釣魚位址,分散式部署批次程式後,根據鏈上使用者動態,向目標轉帳位址發動相同首尾號地址釣魚攻擊。而在本事件中,駭客使用了移除 0x 後的首 4 位及尾 6 位和受害者目標轉帳位址一致的位址。用戶轉帳後,駭客立即使用碰撞出來的釣魚地址(大概 3 分鐘後)尾隨一筆交易(釣魚地址往用戶地址轉了 0 ETH),這樣釣魚地址就出現在了用戶的交易記錄裡。
由於用戶習慣從錢包歷史記錄裡複製最近轉賬信息,看到了這筆尾隨的釣魚交易後沒有仔細檢查自己複製的地址是否正確,結果將1155 枚WBTC 誤轉給了釣魚地址。
在該場景下,OKX Web3 錢包攔截功能如何發揮作用?
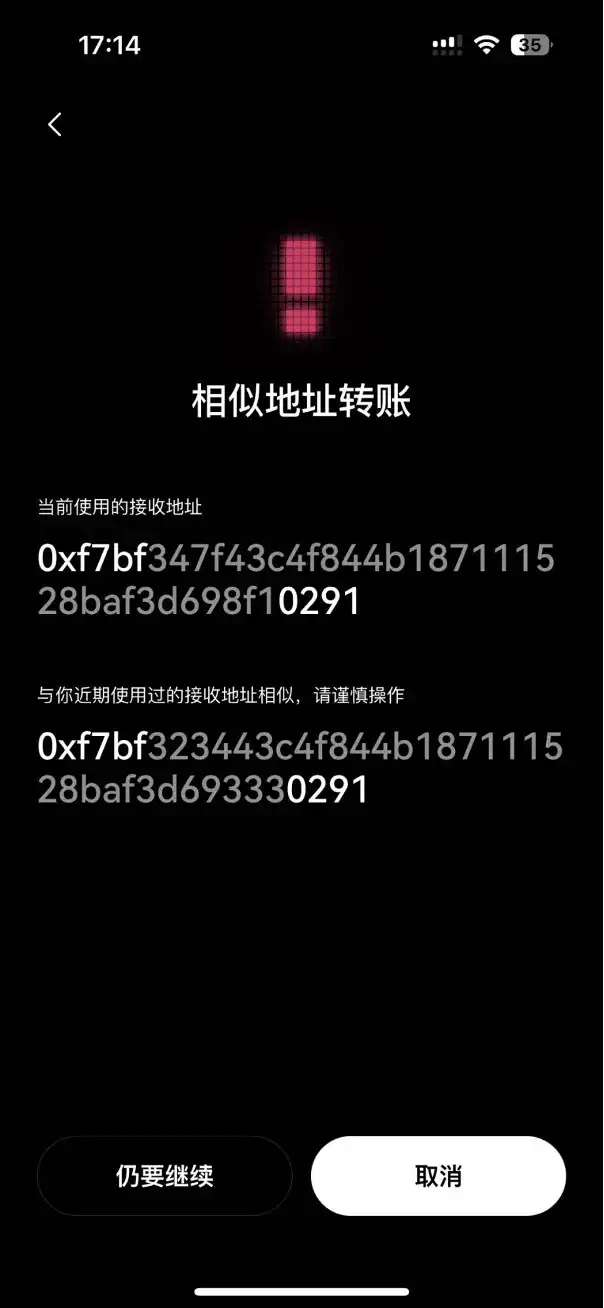
OKX Web3 錢包透過對鏈上的交易進行持續監控,如果發現在1 筆大筆交易發生後不久,鏈上立刻發生非用戶主動觸發的可疑交易,且可疑交易的交互方與大額交易的交互方極其相似,此時會判定可疑交易的交互方為相似地址。
若使用者後續與相似位址進行交互,OKX Web3 則會進行攔截提醒;同時在交易歷史頁面,會直接對相似位址相關的交易進行標記,防止用戶被誘導黏貼,造成資損。 (目前已支援 8 條鏈)
結語
總的來講,2024 年上半年,空投釣魚郵件和項目官方帳號遭駭等安全事件仍頻傳。用戶在享受這些空投和活動帶來收益的同時,也面臨前所未有的安全風險。駭客透過偽裝成官方的釣魚郵件、假冒地址等手段,誘騙用戶洩漏私鑰或進行惡意轉帳。此外,一些項目官方帳號也遭到駭客攻擊,導致用戶資金損失。對於一般使用者來講,在這樣的環境下,最重要的就是提高防範意識,深入學習安全知識。同時,盡可能選擇風控可靠的平台。
風險提示及免責聲明
本文章僅供參考。本文僅代表作者觀點,不代表 OKX 立場。本文無意提供 (i) 投資建議或投資推薦; (ii) 購買、出售或持有數位資產的要約或招攬; (iii) 財務、會計、法律或稅務建議。我們不保證該等資訊的準確性、完整性或有用性。持有的數位資產(包括穩定幣和 NFTs)涉及高風險,可能會大幅波動。您應該根據您的財務狀況仔細考慮交易或持有數位資產是否適合您。有關您的具體情況,請諮詢您的法律/稅務/投資專業人士。請您自行負責了解並遵守當地有關適用的法律和法規。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章