融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Galaxy硬派報告:七大案例看懂以太坊治理流程
原文標題:The Ethereum Government
原文作者:Christine Kim,Galaxy
原文編譯:陶朱,金色財經
引言
誰管理以太坊?誰決定何時對以太坊協議進行哪些更改?以太坊協議的最終用戶在影響以太坊核心開發人員的行動和決策方面有多大發言權?在本報告中,Christine Kim 透過全面概述決策過程中涉及的流程和機構,闡明了以太坊治理問題。她也討論了以太坊歷史上的關鍵事件,在這些事件中,開發人員和更廣泛的以太坊社群之間的協調是迫切需要的,也是有爭議的。
以太坊介紹
以太坊是全球最龐大的區塊鏈,支援超過4, 000 個去中心化應用程式(dapps),並吸引了超過7, 000 名開發者。隨著 Arbitrum、Optimism 和 Polygon 等 Layer 2 擴展解決方案的採用和發展,該網路預計將進一步擴展。作為世界上第一個通用區塊鏈,以太坊一直領先於其他 Layer 1 替代競爭對手,擁有所有通用區塊鏈中最高的市值和網路安全(按總質押價值定義)。除了比特幣,以太坊是加密生態系統中最重要和最有價值的區塊鏈,這就是為什麼對以太坊協議的更改以及進行更改的過程對加密行業的其他部分具有深遠而重大的影響。
與比特幣一樣,以太坊的治理流程基於鏈下,由以太坊基金會牽頭,並透過Discord、GitHub、Ethereum Magicians 和Zoom 等在線論壇進行。 ETH 持有者不會透過鏈上提案或去中心化自治組織 (DAO) 投票做出任何決定。一方面,這確保了將程式碼變更推送到以太坊協議的治理流程不會受到大型 ETH 鯨魚持有者的影響,也不會被惡意行為者利用治理相關智能合約中的漏洞利用。另一方面,鏈下治理形式難以審計和客觀評估,因為流程故意不透明、主觀和非結構化。
與比特幣不同,以太坊非常擅長部署硬分叉,即向後不相容的升級,需要數千名運行和操作以太坊軟體的用戶的協調。在過去8 年的19 次硬分叉過程中,核心開發人員已經調整了以太坊的治理流程,使其更加快速和流程驅動,嚴重依賴每週的電話會議系列,即所謂的「所有核心開發人員(ACD) 電話會議」,來討論和追蹤影響以太坊協議的治理決策。
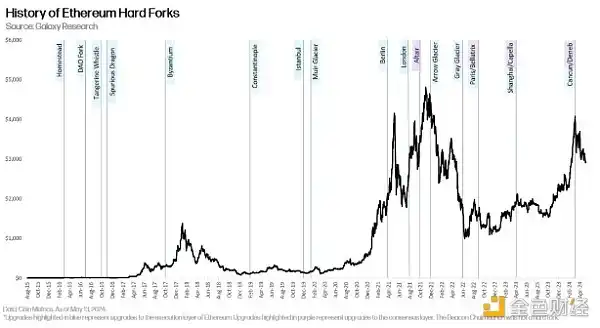
本報告深入探討了以太坊治理,重點介紹了決策過程中涉及的流程、人員和論壇情況。然後,我們透過分析 DAO 硬分叉、Parity 多重簽名漏洞、君士坦丁堡升級、ProgPoW、Afrigate、Merge 和上海昇級事件,討論了七個案例研究,以說明以太坊治理流程。
EIPP:以太坊改進提案流程
升級以太坊的官方流程稱為以太坊改進提案(EIP) 流程。它基於比特幣改進提案 (BIP) 流程,這是向比特幣協議提交程式碼變更的標準化流程。 BIP 流程又受到 Python 的 PEP-0001 流程的啟發,該流程概述了改進 Python 編碼語言的治理模型。 BIP 和 EIP 分別是描述比特幣和以太坊的新功能或變更的文件。具體來說,EIP 是根據 EIP-1 定義的指南和範本進行格式化的。
EIP 有三種類型。
· 標準追蹤:大部分EIP 都是標準追蹤EIP,它們指定對以太坊的程式碼變更需要硬分叉、影響以太坊的網路層或執行API,或引入新的應用程式級標準和合約。標準追蹤 EIP 進一步分為以下名稱:核心、網路、介面和以太坊徵求意見 (ERC)。
· 核心:指需要全網升級才能啟動的程式碼變更。
· 網路:指以太坊對等網路層的改進,也稱為「dev p2p」。
· 介面:指影響以太坊客戶端 API 和 RPC 規範的程式碼變更。
· ERC:指與以太坊應用層相關的改進。以太坊核心開發人員正在討論將 ERC 與 EIP 分離為一個單獨的治理流程。
· 元 / 流程:元 EIP 不建議對以太坊的程式碼庫進行更改,而是描述流程(例如 EIP 的決策流程)的更改。
· 資訊性:資訊性 EIP 也不建議對以太坊的程式碼庫進行更改。它們提供有關以太坊的一般指導方針和訊息,用戶可以選擇忽略或遵循。
任何對以太坊有興趣的人都可以隨時提出 EIP。 EIP 提交到以太坊 EIP GitHub 倉庫,然後由專門的 EIP 編輯人員審查 EIP 的技術合理性和格式是否正確。截至 2024 年 5 月,共有五位 EIP 編輯人員。這些編輯人員的姓名和 Github 使用者名稱如下:
· Alex Beregszaszi (@axic)
· Gavin John (@Pandapip 1)
· Greg Colvin (@gcolvin)
· Matt Garnett (@lightclient)
· Sam Wilson (@SamWilsn)
這些人員由現任或名譽EIP 編輯任命。新 EIP 編輯將以滾動方式考慮。上面列出的五位 EIP 編輯有權向符合 EIP 編輯標準的申請人授予新 EIP 編輯特權。成為 EIP 編輯的標準可以在 EIP 5069 :EIP 編輯手冊中找到。
作為EIP 流程的一部分,在將EIP 草案提交給EIP 編輯之前,作者需要在Fellowship of Ethereum Magicians 論壇上創建一個「討論」主題,這是一個任何人都可以創建主題並討論與以太坊和以太坊開發有關的問題的網站。除了 Ethereum Magicians 論壇之外,EIP 還可以發佈在其他線上論壇上進行討論,包括 Discord、ethresear.ch 和 GitHub。如果提議的 EIP 是核心 EIP,EIP 作者還將在 ACD 電話會議期間向以太坊客戶端團隊介紹他們的提案以供討論。以太坊客戶端團隊是建構和維護以太坊客戶端軟體的實體。
五個主要的以太坊共識層 (CL) 客戶端是 Prysm、Lighthouse、Teku、Nimbus 和 Lodestar。四個主要的執行層 (EL) 客戶端是 Geth、Nethermind、Erigon 和 Besu。這九個團隊的代表每週透過 Zoom 開會討論 EIP 及其在以太坊升級中的實施。在每週一次的會議(即 ACD 電話會議)上提出 EIP 後,EIP 作者會繼續收集回饋並審查其提案。 EIP 作者可能會根據社群和客戶團隊的回饋修改其 EIP。經過此審查流程並獲得客戶團隊支援的 EIP 將被考慮在未來的以太坊升級中實施。由於 EIP 數量眾多,完成審查流程的提案並不能保證在下一次以太坊升級中實施。通常,以太坊客戶端團隊必須根據提案的相對緊迫性和範圍,在幾個技術上同樣完善且隨時可實施的 EIP 之間進行選擇,以納入下一次升級。
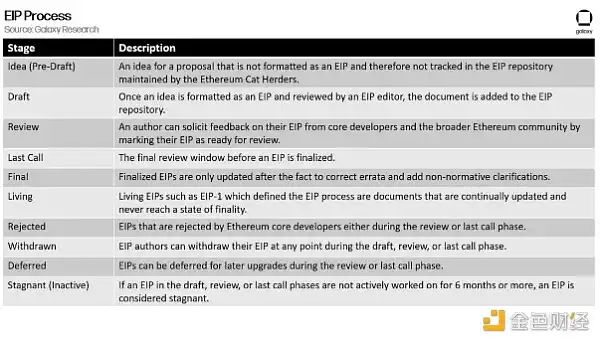
在過去八年中,以太坊上已最終確定並實施了61 個核心EIP , 57 個核心EIP 正在起草或審查中, 143 個核心EIP 已被撤回或被視為無效。根據這些數字,自鏈誕生以來,開發人員提出的核心 EIP 中有 23% 已在硬分叉升級中啟動。
在本報告的下一部分中,我們將進一步詳細討論參與 EIP 流程的人員和論壇。
人員
有無數不同的團體參與以太坊的治理。作為世界上最去中心化的通用區塊鏈,沒有任何單一使用者、個人或組織有權更改協議。然而,總的來說,以太坊生態系統中的每個用戶和利益相關者都透過在社交媒體上分享對網路的看法、操作軟體、貢獻代碼或只是與以太坊上的dapp 交互,以大大小小的方式為治理做出貢獻。由於以太坊背後沒有一家公司,因此由不斷發展和變化的生態系統參與者群體將用例應用於協議,引起人們對協議的興趣,並最終賦予協議價值。
以太坊使用者的集體意願很少是同質的,而且如果不進行籠統的概括,就會變得太大而無法定義。本報告重點介紹了更廣泛的以太坊社群中的四個特定利害關係人群體,本報告中將其稱為大寫「C」的「社群」。社群被定義為使用、建構或開發以太坊的個人和實體的無定形群體。在社區內,有以太坊基金會,這是以太坊的原始創始人為管理協議的成長和發展而設立的非營利組織。然後,我們將討論以太坊客戶端團隊在社群中的作用。這些是建構以太坊軟體的開發人員,可以說是 EIP 流程中最重要的決策者。然後,我們將定義驗證器節點運營商,這是以太坊上一個相對較新的利益相關者群體,是代碼更改的主要實施者;最後,我們將定義dapp 開發人員,他們是以太坊的主要用戶,他們塑造網路的用例並根據最終用戶的需求向客戶端團隊提供回饋,說明優先進行哪些程式碼變更。
以太坊基金會
以太坊基金會(EF) 最早也是最著名的專注於以太坊的非營利組織。它是由以太坊的原始創始人創建,包括 Vitalik Buterin、Gavin Wood、Joseph Lubin 等。在創世時,EF 從創世區塊預挖中獲得了最大的 ETH 供應量,在總 7,200 萬 ETH 分配中佔 1,200 萬。
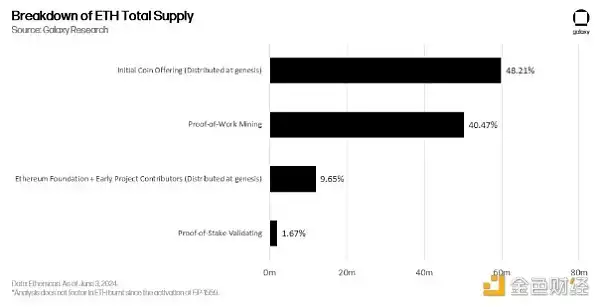
然而,自2015 年以來,在幾個市場週期中,基金會持有的ETH 總數量一直在減少,估計截至2022 年4 月,其持有量不到ETH 總供應量的0.3% 。與以太坊一樣,管理 EF 的結構和流程很難定義。與傳統的非營利組織不同,以太坊基金會沒有明確的組織結構或角色。正如基金會網站所述,EF 的角色「隨著以太坊生態系統的發展而演變和改變其形態」。更具體地說,多年來,隨著社區利益相關者數量的增加,EF 在社區中的突出地位逐漸減弱,削弱了 EF 對更多生態系統參與者的集中影響力。
截至2024 年5 月,EF 繼續在社區中僱用幾名以太坊協議研究人員和開發人員,並領導圍繞ACD 呼叫的組織,以及一年一度的以太坊開發者大會Devcon。該組織在員工人數方面的規模未知。基金會網站上公開列出的成員只有:Aya Miyaguchi(執行董事)、Vitalik Buterin(以太坊共同創辦人)和 Patrick Storchenegger(董事會成員)。基金會關於其營運和財務的最新報告於 2022 年 4 月發布。
客戶團隊
客戶端團隊建置並維護運作和連接以太坊網路所需的軟體。以太坊有九個主要客戶團隊,其中只有一個由以太坊基金會直接維護。以下是每個以太坊客戶端團隊的背景:
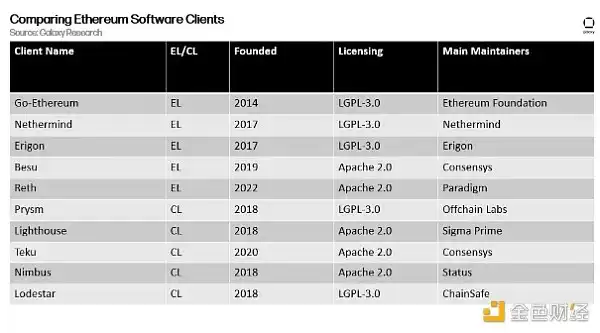
1. Geth (EL):最古老、最受歡迎的以太坊軟體客戶端,簡稱Go Ethereum 或Geth,由以太坊基金會獨家資助。 Geth 用 Golang 編寫,被認為是最久經考驗的以太坊客戶端。程式碼由 10 名開發人員組成的團隊維護,並根據 GNU 寬通用公共授權 (LGPL-3.0) 開源。 LGPL-3.0 許可證是一種版權開放原始碼許可證,要求使用者對原始程式碼儲存庫所做的任何更改都開源程式碼。
(順便說一句,LGPL-3.0 和Apache 2.0 許可之間的主要區別在於衍生作品。根據Apache 2.0 許可,程式碼可以不受限制地分叉和分發,而根據LGPL-3.0 許可的程式碼衍生作品必須保持自由和開源。 GPL 授權的軟體相容。
2. Nethermind (EL):Nethermind 成立於2017 年,是以太坊第二受歡迎的EL 用戶端,用C# 編寫,並基於名為.NET Core 的開源電腦軟體框架。 Nethermind 背後的團隊是自力更生的,最初由以太坊基金會資助。多年來,該團隊也透過 Gitcoin 從以太坊社群 [JA 1 ] 以及獨立貢獻者和合作夥伴那裡獲得了資金。 2021 年 7 月,Nethermind 宣布與 Layer 2 擴展專案 Starkware 建立策略合作夥伴關係。 Nethermind 團隊由來自 55 個國家的大約 220 名成員組成。 Nethermind 用戶端在與 Geth 相同的授權(GNU 寬通用公共授權)下開源。
3. Erigon (EL):Erigon 以前稱為 TurboGeth,是 Geth 用戶端的一個分支,經過重新設計,可提高同步速度和磁碟空間效率。它成立於 2017 年,並於 2020 年 7 月完成了 alpha 版本。 Erigon 團隊由 10 名開發人員組成,已獲得以太坊基金會和 BNB Chain 等多家貢獻者的資助。值得注意的是,該團隊支援其他區塊鏈和側鏈的客戶端軟體,包括 BNB Smart Chain 和 Polygon。此外,團隊過去也維護過一個用 Rust 編寫的以太坊客戶端 Akula 和一個用 C++ 編寫的客戶端 Silkworm。該團隊最近宣布創建一個名為 Caplin 的新以太坊 CL 用戶端。 Erigon 用戶端在與 Geth 和 Nethermind 相同的許可下開源。
4. Besu (EL):Besu 以前稱為 Pantheon,是一款專為企業和機構使用的以太坊客戶端。該專案由以太坊創業工作室 Consensys 於 2018 年 11 月啟動, 2019 年更名並移至 Hyperledger 基金會擁有的新 GitHub 儲存庫。 (Consensys 是 Hyperledger 基金會的成員。)Consensys 內部負責建置和維護客戶端的開發團隊稱為 Consensys Quorum,以前稱為 Pegasys。 Besu 以 Java 編寫,並根據 Apache 2.0 許可開源。 Consensys 也資助以太坊 CL 客戶端 Teku 的開發。截至 2020 年 10 月,Pegasys 團隊(也稱為協議工程團隊)擁有 70 多名成員。 2023 年 1 月,Consensys 宣布將員工人數從 900 人減少到約 800 人,減少 11% 。
5. Reth (EL):Reth 是Rust Ethereum 的縮寫,是Ethereum EL 的實驗性全節點實現,旨在供廣泛的用戶使用,包括MEV 搜尋者、橋接器、Layer 2 和RPC 節點運營商。 Reth 用戶端由加密創投公司 Paradigm 維護,以 Rust 編寫,並根據 Apache 2.0 授權開源。 Paradigm 資助了一個由 8 名開發人員組成的核心團隊來建立 Rust。然而,開源程式碼庫擁有超過 90 名貢獻者。 2024 年 3 月,Rust 團隊發布了 Reth v 0.2.0 ,這是客戶端 Beta 發布週期中的第一個主要版本。
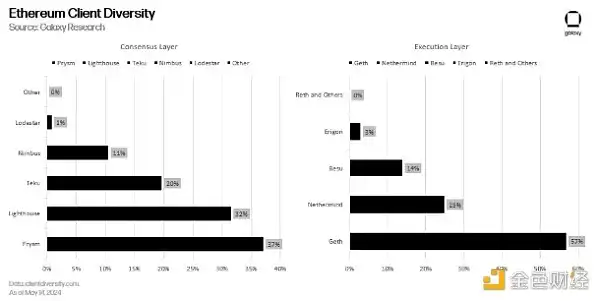
6. Prysm (CL):Prysm 是最受歡迎的以太坊CL 用戶端,用Golang 編寫,並在與Geth、Nethermind 和Erigon 相同的許可下開源。它由 Prysmatic Labs 維護和開發,Prysmatic Labs 是一家區塊鏈基礎設施公司,成立於 2018 年,最初由以太坊基金會、Gitcoin、Aragon、Spankchain 等機構資助。 2022 年 10 月,該公司被 Offchain Labs 收購,後者是以太坊 Layer 2 擴展項目 Arbitrum 背後的公司。 Prysmatic Labs 僱用了約 12 名員工。
7. Lighthouse (CL):Lighthouse 是第二受歡迎的以太坊CL 用戶端,用Rust 編寫,並在與Besu、Apache 2.0 相同的許可下獲得許可。該客戶端由 Sigma Prime 維護和開發,Sigma Prime 是一家位於澳洲雪梨的資訊安全和軟體工程公司。 Sigma Prime 因其在 Lighthouse 用戶端上的工作而獲得了以太坊基金會、Consensys、Gitcoin 和其他機構的資助。該公司成立於 2018 年,擁有約 25 名員工。
8. Teku (CL):Teku 由Besu (EL) 背後的同一支團隊維護,是Consensys 以機構為中心的CL 用戶端,用Java編寫,並在與Besu 和Lighthouse 相同的許可下開源。 Teku 以前稱為 Artemis,於 2020 年推出,與 Besu 一樣,由 Pegasys 團隊建立和維護。
9. Nimbus (CL):Nimbus 用Nim 編寫,並在與Besu、Teku 和Lighthouse 相同的情況下獲得許可,旨在提高資源效率,使節點運營商可以輕鬆地在資源受限的設備(例如手機和筆記型電腦)上運行以太坊用戶端軟體。 Nimbus 團隊由 10 名員工組成,幾乎完全由 Status(加密錢包和 Web3 瀏覽器)和以太坊基金會資助。 Nimbus 團隊也建置和維護一個 EL 用戶端,也稱為 Nimbus。該團隊成立於 2018 年。
10. Lodestar (CL):Lodestar 用Typescript 編寫,並根據GNU 寬通用公共許可v3.0 獲得許可,是一款專注於輕型客戶端功能的以太坊客戶端。輕客戶端是一種節點,即運行以太坊軟體並連接到以太坊區塊鏈的計算機,可以輕鬆同步到鏈,而無需從創世下載完整的鏈歷史記錄。啟動輕客戶端的頻寬和處理負載明顯小於完整節點。 Lodestar 由總部位於加拿大多倫多的區塊鏈研發公司 ChainSafe 開發和維護。該計畫最初由以太坊創始人 Vitalik Buterin 於 2018 年資助。 ChainSafe 此後透過以太坊基金會和 Gitcoin 等組織獲得了資助。 ChainSafe 擁有 100 多名員工。
為以太坊客戶端軟體做出貢獻的個人通常被稱為以太坊「核心開發人員」。然而,這個術語也被用來描述專注於升級測試或一般協議研究工作而不是客戶端開發的基金會員工和承包商。一般來說,任何積極為推進以太坊核心協議領域做出貢獻的個人,無論是透過研究、用戶端開發還是升級測試,都被稱為以太坊核心開發人員。核心開發人員這個術語是社群中一個熱門話題,因為沒有任何個人或實體有權力定義這個術語或阻止社群中的任何人自由使用它。
驗證者節點運營商
透過新鑄造的ETH 獎勵的唯一類型的節點運營商是驗證者節點運營商。自合併以來,驗證者取代礦工成為網路的主要區塊生產者。當在以太坊上質押 32 ETH 時,就會創造驗證者。一旦激活,驗證者將被隨機分配職責,例如驗證交易和將新區塊附加到區塊鏈。作為履行這些職責的交換,驗證者透過網路發行、交易費和最大可提取價值 (MEV) 獲得獎勵。驗證者在以太坊上存入的質押總額是網路安全的功能,可確保除非惡意行為者控制超過 33% 的總質押 ETH,否則不會發生對網路的攻擊。

節點運營商是一群個人和實體,他們有權實施或拒絕客戶端團隊對以太坊軟體所做的程式碼更改。作為背景,當客戶端團隊對軟體進行向後相容的程式碼變更時,升級稱為「軟分叉」。相反,當向客戶端軟體推送向後不相容的變更時,就會發生「軟分叉」。所有節點運營商都必須在某個區塊高度之前升級其軟體,以避免在硬分叉激活期間被踢出網路。在硬分叉期間故意不升級其軟體或運行替代的向後不相容軟體的節點運營商將造成永久性的鏈分裂。僅在以太坊的一個版本上運行的驗證者將因在另一個競爭版本上不活躍而受到懲罰。透過逐步增加懲罰,每個以太坊版本上的活躍驗證者的質押 ETH 餘額最終足以推動網路向前發展。
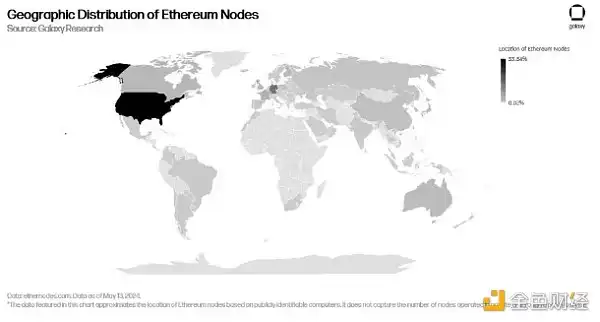
理論上,節點營運商對於在以太坊上實施哪些程式碼更改以及拒絕哪些程式碼變更擁有最終決定權。然而,在實踐中,由於一些原因,由於驗證器節點運營商之間的分歧而導致以太坊發生永久性鏈分裂的可能性不大。
· 以太坊一直有一個雄心勃勃的發展路線圖,從發布之初就設想對共識協議、費用動態和用戶體驗進行重大改變。不斷變化的程式碼庫的預期為驗證器節點運營商樹立了先例,使他們能夠規範頻繁的升級,而不是拒絕升級。
· 去中心化金融(DeFi) 生態系統(包括預言機和穩定幣)以及L2 生態系統的成長增加了分叉以太坊的成本,因為永久性的鏈分裂會分散鏈上流動性,並迫使無法重複操作的多個dapp 和L2 選擇一個網路而不是另一個網路。
· 以太坊上質押的大多數 ETH 都是透過代表使用者營運驗證器軟體的服務提供者質押的。這意味著大多數在以太坊上獲得獎勵的用戶和實體不會直接控制節點或代表他們對節點進行的軟體升級。質押者與實施以太坊客戶端團隊準備的代碼變更有一定距離,因此,與質押服務相比,有時可能沒有那麼積極地追蹤或積極參與協議開發的決策。
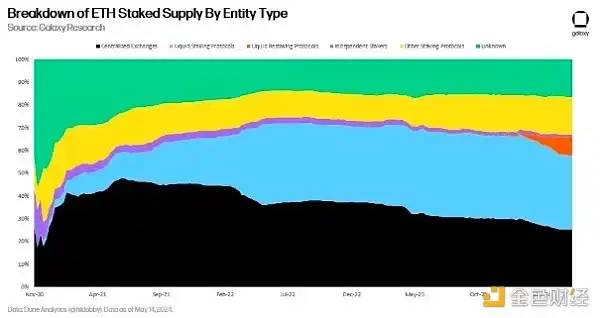
儘管有這些原因,但在以太坊的歷史上,以太坊驗證者節點運營商曾強烈影響協議升級的決策。例如,在以太坊過渡到權益證明後的第一次升級中,質押以太坊用戶的利益是影響質押 ETH 提款優先順序的主要因素。此外,在驗證者成為以太坊的主要節點運營商之前,當節點主要由礦工操作時,儘管以太坊存在一個非常雄心勃勃的發展路線圖,並且必然需要頻繁升級才能實現,但以太坊還是經歷了永久性的鏈分裂。這次鏈分裂產生了以太坊經典,這是以太坊歷史上第一次也是迄今為止唯一一次重大鏈分裂,發生在 2016 年以太坊早期,當時 DeFi 或 L2 行業尚未發展。
驗證者節點運營商是以太坊上一個重要的利害關係人群體,負責執行客戶端團隊準備的硬分叉升級。他們在治理過程中作為代碼執行者的角色是微妙的,這種角色受到最近升級的影響,例如合併和上海(將在本報告後面詳細討論),以及礦工的遺產,即以太坊的前主要節點營運商,自以太坊誕生到2022 年底的大部分歷史中執行了升級。
Dapp 開發者
除了EF、客戶端團隊和驗證器節點運營商之外,以太坊的dapp 層是影響程式碼變更和硬分叉升級的下一個最重要和最有發言權的焦點小組。 dapp 開發人員是以太坊的主要用戶,他們與以太坊程式碼庫互動以部署智慧合約程式碼。大多數最終用戶透過由錢包服務、基礎設施提供商、交易所或 dapp 開發人員自己支援的前端用戶介面 (UI) 與 dapp 交互,而不是直接透過以太坊區塊鏈。正因為如此,dapp 開發人員的需求有時是推動以太坊開發的核心,也是某些程式碼變更優先於其他程式碼變更的核心。
例如,在坎昆升級中加入 EIP 1153 主要是由兩個 dapp 協議團隊 Uniswap Labs 和 Optimism Labs 的努力所推動的。 EIP 1153 引入了新的經濟高效的智能合約作業 TSTORE 和 TLOAD,用於將資料儲存在執行後從以太坊鏈狀態中丟棄的交易中。在討論程式碼變更的 ACD 電話會議上,OP Labs 的聯合創始人 Mark Tyneway 強調,僅在 Uniswap 上,EIP 就有可能為最終用戶節省 300 萬美元 / 年的 gas 成本。 EIP 1153 最初於 2018 年 6 月提出,後來提議納入 2022 年 11 月的上海昇級。 EIP 於 2024 年 3 月 13 日作為坎昆升級的一部分在主網上啟動。
除了 EIP 1153 之外,最近幾個月,dapp 開發人員也主要帶頭提出了與帳戶抽象相關的 EIP。帳戶抽像是一項功能,它允許智能合約對啟動交易進行可自訂和可編程的授權。在以太幣上,只有外部操作帳戶 (EOA) 可以發送和接收加密貨幣。與智慧合約不同,EOA 不能執行程式碼。啟用帳戶抽像一直是以太坊核心開發人員和 dapp 開發人員的長期目標,最近透過向後相容的 EIP(稱為 ERC 4337)獲得了關注。該提案最初由以太坊創始人Vitalik Buterin 於2021 年9 月提出,目前仍處於草案階段,但正在由各種客戶端團隊、EF 研究人員和dapp 開發團隊(如Matter Labs、Polygon、Gelato 等)積極迭代。
很難量化 dapp 開發者社群對客戶端團隊的影響,尤其是當開發者的影響也會影響社群情緒時。除了 dapp 開發者之外,最終用戶以及 ETH 持有者、交易所和其他區塊鏈基礎設施提供者都在程式碼變更倡導中發揮一定作用,儘管程度較小。正如我們在本報告中進一步討論的那樣,客戶端團隊並不能免受最終用戶透過 Twitter 和其他社交媒體論壇發出的信號的影響。此外,組成客戶端團隊的個人也可能經營自己的驗證器節點,並擁有建構不同類型的 dapp 和鏈上服務的附帶項目。因此,雖然每個焦點小組(即客戶端團隊、驗證器節點運營商和dapp 開發人員)的利益各不相同,但組成這些小組的個人往往重疊,使得參與以太坊治理過程的利益相關者難以整齊地分類或定義。
論壇
以太坊生態系利害關係人群體的聲音匯聚在一系列不同的論壇上。一些論壇專門用於從客戶團隊達成共識,而不是從整個以太坊生態系統的利害關係人中匯總共識。這些論壇使用的主要語言是英語。這可能是因為一般來說,英語被認為是世界上最全球化的語言,使用人數最多。對於希望參與以太坊治理過程的個人和公司來說,英語是一項關鍵要求。然而,EF 正在努力透過將有關以太坊的資訊文件翻譯成幾種不同的語言,改善透過治理做出的關鍵決策與非英語社群的溝通。由 EF 經營的 ethereum.org 網站已翻譯成 55 種語言。此外,EF 特意將 Devcon 設在世界各地,以擴大以太坊對非英語人口的影響力。 2022 年,Devcon VI 在哥倫比亞波哥大舉辦。
以下是討論、組織和執行以太坊開發的四個主要論壇的清單。除了這些論壇之外,圍繞以太坊的社群討論也在 Twitter 和 Reddit 等社群媒體平台上分享。然而,社群媒體平台雖然很受歡迎,但並不經常舉辦有關以太坊開發或治理的集中深入討論。相反,以太坊社區成員使用它們來分享有關以太坊相關主題的快速更新和信息,這些主題可以引發討論,但並未被正式認可為 EIP 決策過程中的關鍵治理論壇。
以太坊全核心開發者(ACD)
關於以太坊協議開發的最重要的決策論壇之一是ACD 電話會議。 ACD 電話會議由以太坊基金會組織,早在 2015 年 11 月就開始了,即以太坊推出幾個月後。它們是公開錄製的 Zoom 電話會議,持續約一個半小時。它對以太坊社群中的任何人都開放,但最常參與的是 EIP 作者、客戶團隊、以太坊基金會研究人員和以太坊 Cat Herders。 ACD 電話會議對任何有興趣的人開放,可以透過直播或直接在 Zoom 上加入。
從 2016 年到 2021 年,ACD 電話會議由以太坊基金會員工 Hudson Jameson 主持。在此期間,ACD 電話會議每兩週舉行一次。 Jameson 此後不再擔任 ACD 電話會議主席,目前擔任各種以太坊專案的顧問,包括 Status、Chainlink 和 Polygon 背後的開發團隊 Matic Labs。從 2021 年開始,以太坊基金會的 Tim Beiko 接任 ACD 電話會議主席。同時,從 2018 年到 2022 年,專注於建立以太坊權益證明共識協議的以太坊核心開發人員也組織了每兩週一次的電話會議。這些電話會議由以太坊基金會的 Danny Ryan 主持。
自2022 年9 月合併啟動以來,ACD 電話會議已更名並正式化為兩個獨立的會議系列:所有核心開發人員執行(ACDE)和所有核心開發人員共識(ACDC) 電話會議。每次電話會議每兩週舉行一次,這意味著現在每週都會舉辦一次 ACD 電話會議。 ACDE 電話會議由 Tim Beiko 主持,重點關注以太坊執行層 (EL) 的協議級更改。 ACDC 電話會議由 Danny Ryan 主持,重點關注以太坊共識層 (CL) 的協議級變更。
合併後的ACD 電話會議結構反映了以太坊的雙網路性質以及圍繞更改協議而增加的協議複雜性,因為它涉及越來越多的主題專家和特定於網路的客戶團隊。 ACD 通話主要討論 EIP 的技術優點。儘管這是目標,但有時很難避免圍繞 ACD 通話決策的道德或倫理進行討論,具體取決於手頭上的事情。自 2015 年以來,已經組織了 250 多次 ACD 通話。大多數都進行了現場錄製,可以在 YouTube 上重看。
ETHMagicians 和Ethresear.ch
ACD 電話會議的議程通常受到ETH Magicians 和Ethresear .ch 論壇上發布的討論和對話的影響。這些論壇是討論處於構思或草案階段的 EIP 並傳閱以徵求回饋的地方。此外,這些論壇還圍繞以太坊協議的非技術問題進行深入討論,例如根據社區情緒,哪些 EIP 和計劃應優先升級。雖然兩個論壇都同樣活躍,但 ETHMagicians 是一個比 Ethresear.ch 更通用的論壇,幾乎可以討論任何有關以太坊的技術或非技術主題。 Ethresear.ch 傾向於展示關於協議技術程式碼變更的早期研究想法,一旦正式化,就會發佈到 ETHMagicians 上進行更廣泛的社群討論。 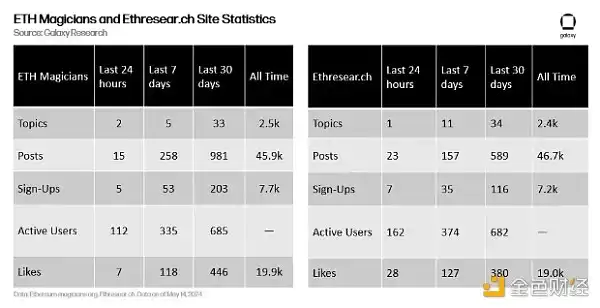
ETHMagicians 由前以太坊基金會核心開發人員 Jamie Pitts 和 Geth (EL) 用戶端「Lightclient」的匿名開發人員組織。 Ethresear.ch 由多位以太坊基金會員工組織,其中包括 Hsiao-Wei Wang、Justin Drake、Danny Ryan 和 Vitalik Buterin。
異議
對於即將進行的升級和向客戶端團隊提供緊急更新而準備的活躍EIP 的日常協調,有一個專門的Discord 聊天室,以太坊核心開發人員、研究人員和以太坊社區的其他成員可以在此實時協調開發。以太坊研究與開發 Discord 頻道是鼓勵客戶團隊和更廣泛的以太坊社群共同解決協議問題、進行研究計畫和提出問題的地方。在以太坊升級期間,客戶端團隊將其用作主要溝通管道,以傳達以太坊網路的健康狀況並協調以太坊測試網路上升級的啟動。它也是一個交流和組織社區電話的論壇,這些電話與 ACD 電話同時進行,例如討論 EIP 4844、proto-danksharding 和 EIP 流程更改的技術細節的電話。
從 2015 年到 2018 年,詢問有關以太坊協議的問題和參與協議日常開發的主要管道是透過一個名為 Gitter 的聊天室。然而,隨著以太坊社群和協議貢獻者數量的增長,需要一種更複雜的方法來在一個論壇上組織多個聊天室。因此,開發人員將通訊遷移到一個共享的 Discord 頻道,截至 2023 年 7 月,該頻道為以太坊研究和開發的各種細分主題提供 50 多個獨立聊天室。以太坊研究和 Discord 頻道是非同步討論 ACD 主題的中心,也是追蹤在 ETHMagicians 或 Ethresear.ch 上提出的提案實施的積極工作的中心。
GitHub
最後,用於起草和記錄以太坊程式碼庫狀態的主要論壇是GitHub。在 GitHub 上,名為「以太坊」的組織頁面託管了數百個程式碼儲存庫。這些儲存庫包含以太坊研究人員和用戶端團隊正在為即將到來的升級而開發的協議草案版本的程式碼,以及 ACD 調用的歷史記錄和最終 EIP 提案的副本。此儲存庫託管的規格不僅詳細說明了以太坊的核心協議,還包括有關節點 API、Solidity 智慧合約語言、測試工具等的文件。
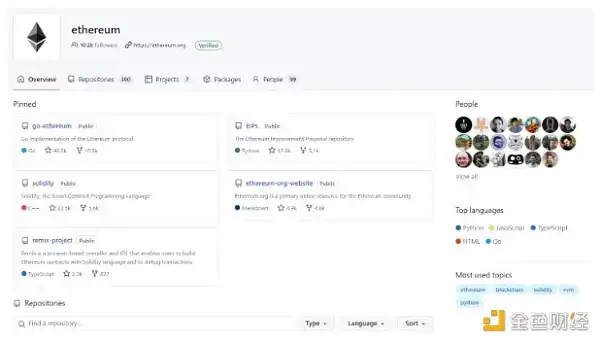
圖說明:以太坊官方 GitHub 首頁。資料來源:GitHub
以太坊核心程式碼庫(定義為 EL 和 CL 規格)每月都會變更。以太坊基金會的客戶團隊和員工是有權合併和更新以太坊 GitHub 儲存庫的主要個人。當在 ACD 通話或 Discord 上非同步做出關鍵決策時,對以太坊規範的實際變更(即影響以太坊程式碼的治理決策的執行)發生在 GitHub 上。在 GitHub 上,使用者可以追蹤對以太坊規範所做的更改並存取最新版本的規格。將程式碼變更合併到官方以太坊 GitHub 儲存庫是最重要的步驟之一,標誌著在其他治理論壇上做出的決策的最終確定和實施。
雖然GitHub 是更廣泛的電腦程式設計師中領先的開源程式碼開發平台,但以太坊開發人員過去曾討論過減少對這個中心化平台的依賴的必要性,特別是考慮到GitHub 因政府壓力而關閉了對其平台的存取。開發人員將來可以探索的用於去中心化開發的 Gitcoin 替代方案包括 Radicle 和 Mango。此外,鑑於 GitHub 所依賴的版本控制系統 git 是一種無需透過網站託管或管理的無權限協議,因此鼓勵社群在其裝置上託管以太坊程式碼庫的本機副本。此外,在 ETHMagicians 和 Ethresear.ch 上主持有關程式碼變更的對話的動機之一是將 GitHub 上的問題解釋和拉取請求複製到其他幾個平台上。
榮譽標籤
除了上面提到的主要人物和論壇之外,還有一些組織和協議多年來對以太坊的發展產生了有意義的影響。
The Ethereum Cat Herders
Ethereum Cat Herders 是一個由捐款資助的個人團體,負責創建會議記錄、撰寫資訊部落格文章、進行社群宣傳以及製作影片內容,以向廣大公眾普及以太坊知識。該團體由著名的以太坊社區領袖於 2019 年 1 月創立,例如前 ACD 主席 Hudson Jameson 和前核心開發人員 Lane Rettig。該團體由 Herder-in-Chief Pooja Ranjan 領導,他是區塊鏈發佈網站 EtherWorld 的創始人。 Cat Herders 是一個由以太坊「專案經理」組成的去中心化團體,旨在協助協調網路升級並改善客戶團隊與更廣泛社群之間的溝通。他們對 EIP 活動進行調查和分析,並告知如何改善圍繞以太坊程式碼變更的治理流程。
除了參與透過專案管理引導EIP 流程外,他們每週還會主持EIP 改進電話會議和EIP 辦公時間,以追蹤每個EIP 的狀態並引導它們經歷討論、起草、審查、最後一次通話和最終階段。他們還每週舉辦 YouTube 系列活動,介紹 EIP 作者及其提議的程式碼更改,名為 PEEPanEIP。 Ethereum Cat Herders 與 EIP 編輯者密切合作,以完善 EIP 流程並根據小組共識進行更改。
以太坊協議公會
除了以太坊基金會和以太坊Cat Herders,還有以太坊協議公會,這是一個智慧合約應用程序,旨在幫助資助以太坊核心開發。任何人都可以將可替代代幣發送到智能合約,然後將其分發到積極為以太坊協議研究或客戶端開發做出貢獻的個人所擁有的地址註冊表中。截至 2023 年 6 月,協議公會註冊表上有 142 名個人,來自各種客戶團隊,包括 Geth、Erigon、Besu、Lighthouse、Lodestar、Nethermind、Prysmatic Labs、Teku 和 Status。截至 2024 年 5 月,協議公會已分發超過 1,780 萬美元,資金由 Uniswap、以太坊名稱服務、Ether.fi、Nouns DAO 和 Moloch DAO 等主要 dapp 計畫積極捐贈。
協議公會隨時接受任何地址的資金。所有資金都會隨著時間的推移歸屬註冊表,並根據每個成員積極為以太坊協議做出貢獻的時間按比例分配給成員。協議公會可以作為評估以太坊核心開發人員數量隨時間增長的代理。
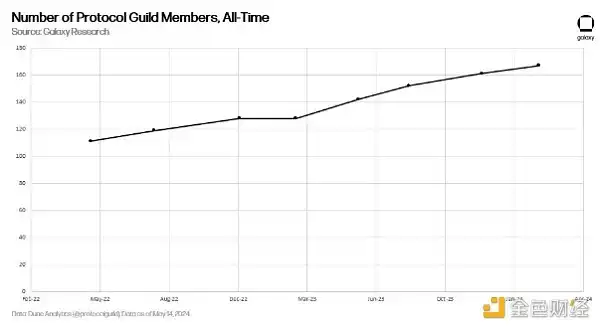
協議公會致力於透過自願捐款積極資助所有以太坊核心開發者,這些捐款會自動分發給貢獻者(也稱為公會成員)。公會成員自己負責透過刪除或新增成員來保持開發者註冊表的更新。
Optimism 的追溯性公共物品資助
協議公會的傑出貢獻者是Optimism Collective 。 Optimism 是以太坊上第二有價值的 L2,僅次於 Arbitrum,鏈上資產價值高達 65 億美元。 Optimism 由一個名為 OP Labs 的開發團隊於 2021 年推出。 OP Labs 營運負責在稱為序列器的區塊中聚合和排序用戶交易的軟體。雖然目的是隨著時間的推移將此功能去中心化,但 OP Labs 已承諾將其序列器透過交易費獲得的所有利潤用於資助公共產品實驗。所有序列器收入都歸 Optimism 基金會所有,該基金會是一個致力於發展去中心化 Optimism“Collective”的非營利組織。 (將 OP Collective 視為 Optimism 版本的以太坊社群。)
基金會將收入重新分配給由 OP 代幣持有者和其他 Collective 成員投票選出的公共產品項目,如 Optimism 的兩院治理模式所定義。自 2021 年以來,Optimism 基金會和更廣泛的集體已向各種公共產品計劃重新分配了超過 4000 萬枚 OP 代幣。這些分配的最大受益者是協議公會,在三輪融資中獲得了超過 60 萬枚 OP 代幣。
Gitcoin
考慮到以太坊基金會預算的減少以及終端用戶和dapp 生態系統的不斷成長,Protocol Guild 致力於為公共產品創建長期融資機制。另一個具有長期潛力支持以太坊核心協議開發的融資機制的例子是 Gitcoin。如前所述,Nethermind、Prysmatic Labs、Lighthouse 和 Lodestar 等幾個客戶團隊過去都依賴 Gitcoin 來獲得部分資金。 Gitcoin 旨在支持從事開源軟體的程式設計師和開發人員,幫助他們以加密貨幣為他們的專案籌集資金。
過去的升級
在過去的八年中,以太坊核心開發人員已經執行了19 次向後不相容的硬分叉升級。這些升級在複雜性、緊迫性和爭議性方面各不相同。其中一次升級導致了永久性的鏈分裂。另一次升級將整個網路利害關係人群體從網路參與中驅逐出去。每次升級都影響了以太坊治理過程,並將其塑造成如今涉及多個人員、組織和論壇的多方面過程。在本節中,我們將討論以太坊八年歷史中的七個重大治理決策,並進一步研究決策過程中發揮作用的人員、組織和論壇。
就技術問題達成共識
大多數情況下,以太坊核心開發人員會介入,透過EIP 流程推動和實施程式碼變更。此外,當出現需要緊急採取行動的意外且時間敏感的漏洞時,他們也會為區塊鏈做出執行決策。以太坊歷史上最具爭議的決定是 DAO 硬分叉,源於智能合約應用程式 DAO 中的一個意外錯誤,該應用程式影響了許多 ETH 持有者。在決定如何最好地解決意外技術問題時,以太坊核心開發人員是構思、提出並最終實施解決方案的主要聲音。在DAO 駭客攻擊的情況下,以太坊客戶端團隊實施的解決方案導致了永久性的鏈分裂,並創建了新的以太坊協議,這說明了以太坊的一個重要特徵,即其無需許可的性質,允許任何使用者群組分叉程式碼庫並啟動新版本的以太坊。 DAO 駭客攻擊也說明了以太坊核心開發人員並不總是一群對以太坊程式碼庫應如何發展有相同看法的同質個體。
以下是三個案例研究,描述了以太坊利害關係人如何就技術問題達成共識:
案例研究1 :DAO 分叉
發生了什麼事: 2016 年6 月17 日,當時控制著ETH 總供應量15% 的智能合約協定The DAO 遭到駭客攻擊,約70% 的資金被盜。這次駭客攻擊發生在以太坊推出不到一年後。 DAO 旨在成為一種自主創投工具,允許 DAO 代幣持有者對提案進行投票,並使用基金的集合資本來支持各種區塊鏈項目。 DAO 是同類中第一個去中心化自治組織。 DAO 計畫成為當時歷史上最大的眾籌活動,從 11, 000 多名貢獻者那裡籌集了 1.5 億美元。
DAO 被駭客入侵是透過一種稱為重入漏洞的漏洞進行的,該漏洞允許惡意行為者免費從智慧合約中反覆提取資金。當惡意行為者從目標智能合約對另一個智能合約進行外部呼叫時,就會發生這種情況。然後,不受信任的智能合約回檔原始智能合約。每次駭客的合約發起對 DAO 合約的呼叫時,DAO 智能合約在批准資金轉移之前都無法檢查和更新其餘額。這就是 DAO 合約被慢慢抽乾大部分資產的方式。 DAO 的創建者一旦發現這個漏洞,他們就會先發制人地開始使用與駭客相同的技術抽乾 DAO 合約。 DAO 的創建者設法挽救了 30% 的 DAO 資金,但其餘 70% 則在駭客的控制之下。
參與者:DAO 專案背後的團隊是一群名為 Slock.it 的匿名開發人員。 Slock.it 設想 DAO 是一種籌款機制,用於引導其他 dapp 創意,當時 Slock.it 最引人注目的 dapp 創意之一是去中心化的應用程式。在智能合約被利用後,以太坊基金會在有關 DAO 駭客攻擊的溝通中發揮了重要作用。在以太坊基金會的部落格上,以太坊基金會核心開發人員提出了駭客攻擊後未來發展道路的想法,例如實施軟分叉以減輕駭客攻擊對代幣持有者的影響。 2016 年,礦工是運行以太坊節點和保護以太坊區塊鏈的個人。因此,他們也是透過升級軟體來實施以太坊核心開發人員的任何程式碼變更的主要支持者。由於該問題的爭議性,圍繞智能合約程式碼不變性的激烈辯論,很難從以太坊社群就最佳解決方案達成共識。以太坊利害關係人(包括 ETH 持有者和 dapp 開發者)在 Twitter 和 Reddit 等各種論壇上分享了意見。但是,決策主要透過 ACD 電話會議、Gitter 和 GitHub 進行。
問題如何解決:Geth (EL) 開發者Peter Szilagyi 於2016 年6 月24 日在以太坊基金會部落格文章中提出了透過向後相容軟分叉解決DAO 駭客問題的初步建議,但在以太坊核心開發者發現這可能導致更廣泛的網路受到DDOS 攻擊後,該建議很快就被放棄。經過數週的討論,以太坊核心開發者達成共識,解決DAO 駭客資金損失問題的唯一技術解決方案是透過硬分叉升級,這將允許Slock.it 開發者將DAO 中的所有資金重新分配給不易受到重入攻擊的其他智能合約。
發起硬分叉升級的提議首先由 Slock.it 創辦人、當時受僱於以太坊基金會的開發者 Stephan Tual 提出。該提案引發了關於「代碼即法律」原則的爭論,以及以太坊作為區塊鏈的完整性在多大程度上取決於對這項原則的堅持。以太坊核心開發人員於 2016 年 7 月 15 日組織了一次碳投票,以決定是否應在下一個即將發布的軟體用戶端中預設選擇啟動硬分叉的邏輯。碳投票是一種鏈上機制,ETH 持有者可以透過提交零費用 gas 交易來表明他們對治理提案的偏好。 DAO 爭議是以太坊核心開發人員首次依賴鏈上碳投票作為收集共識的次要措施。當時總 ETH 供應量的 4.5% 參與了投票, 87% 的投票 ETH 供應量投票支持讓節點運營商默認選擇硬分叉。
駭客攻擊發生約一個月後,以太坊客戶端團隊安排了硬分叉。該提案得到了 Vitalik Buterin 等主要社區領袖和以太坊基金會等組織的支持。此外,當時以太坊的客戶端多樣性極低。儘管有六種客戶端實現,但 97% 的節點營運商都運行 Geth 用戶端,這就是為什麼當時在客戶端團隊之間協調客戶端升級更容易的原因。
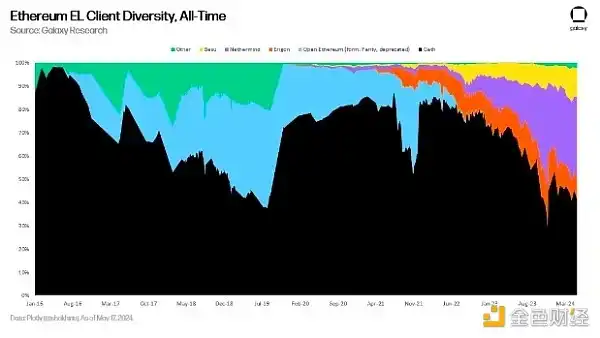
透過推進有爭議的硬分叉提案,客戶團隊讓礦工和其他節點運營商自行決定接受或拒絕他們的程式碼變更。硬分叉計畫於 2016 年 7 月 20 日啟動,即碳投票在鏈上完成幾天後。在 DAO 硬分叉期間,一部分以太坊節點運營商未升級其節點,導致永久性鏈分裂。未接受 DAO 硬分叉升級的以太坊版本現在稱為以太坊經典。多年來,以太坊經典一直作為與以太坊並駕齊驅的網路不斷發展。然而,由於缺乏安全性和用戶參與度,它經歷了多次 51% 攻擊。在 DAO 駭客攻擊後的幾年裡,以太坊網路在採用率、礦工參與度(即哈希率)以及最重要的價值方面都超過了以太坊經典。
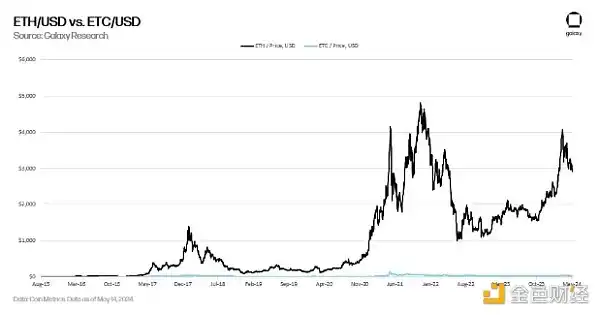
在DAO 硬分叉之後,以太坊仍領先於以太坊經典的主要原因之一是,大多數開發人員(即客戶端團隊開發人員)繼續在以太坊而非以太坊經典上進行開發。自推出以來,以太坊一直是一個具有雄心勃勃的發展路線圖的區塊鏈,許多投資者和利益相關者都認識到,這需要一支強大的開發團隊來帶頭。在DAO 硬分叉期間,主要的軟體開發團隊是Geth,而Geth 開發人員之間的共識是執行硬分叉,將DAO 駭客攻擊的資金返還給DAO 創建者,而這一共識受到當時領導以太坊基金會的傀儡領袖(如Vitalik Buterin)的影響。 Geth 開發人員和以太坊基金會之間的共識對以太坊社群和更大的加密產業認為以太坊的適當行動方針產生了巨大影響。
主要收穫:DAO 駭客攻擊在很大程度上改變了 dapp 開發人員對智慧合約開發的方法。在駭客攻擊發生幾個月後的一次演講中,Slock.it 開發人員Lefteris Kaperelli 解釋說,所有dapp 開發人員都應該從DAO 駭客攻擊中吸取的一個教訓是,去中心化應用程式需要實現「終止開關」,以保護應用程式免受意外駭客攻擊。在 DAO 駭客攻擊和其他類似事件發生後,在不可變應用程式中實現可升級性和透過多重簽名錢包和治理機構實現否決權的想法已經廣為流行。如今,大多數去中心化應用程式都可以在以太坊上升級。
關於以太坊的治理,DAO 駭客攻擊是以太坊歷史上迄今為止最具爭議的問題。這個問題說明了當以太坊社群無法達成一致共識時,以太坊治理機制如何向前發展。它說明了三個主要經驗教訓:
· 以太坊決策過程中的否決權落在以太坊客戶端團隊身上,他們決定對以太坊軟體進行哪些更改。但是,一旦達成協議並發佈軟體,節點運營商就可以接受或拒絕代碼更改。當時,主要的以太坊軟體用戶端是 Geth,Geth 團隊、以太坊基金會和 Vitalik Buterin 都支援硬分叉解決方案。因此,他們發布了必要的軟體升級,在區塊高度 1, 920, 000 處啟動了以太坊的硬分叉。
· 使用 carbon 投票說明如何透過鏈上機制來加強鏈下治理流程。雖然 carbon 投票不具約束力,這意味著它無權改變開發人員透過 ACD 呼叫和 Gitter 進行的決策過程,但它確實加強了以太坊社群對執行硬分叉的傾向。
· 最後,本案例研究說明了以太坊上的節點運營商選擇運行哪個版本的以太坊協議的能力和權限。有些人選擇拒絕 DAO 硬分叉。然而,如本報告前面所提到的,自2016 年以來,去中心化金融(DeFi) 產業的成長導致流動性和dapp 互通性的分散,使得以太坊協議的替代版本共存的成本越來越高,技術難度也越來越大。
案例研究2 :Parity 多重簽章漏洞
發生了什麼事:2017 年11 月,Parity technologies 開發的以太坊最廣泛使用的多重簽名(multi-sig) 錢包被意外利用, 580 多個用戶錢包中價值超過3.2 億美元的514, 000 ETH 被永久凍結。漏洞利用者「devops 199 」在 GitHub 上向 Parity 開發團隊發出警報,表示他們找到了一種轉移控制 Parity 多重簽名錢包的智慧合約所有權的方法。在試圖將合約所有權歸還給 Parity 團隊時,Devops 199 意外觸發了與 Parity 程式碼相關的「kill() 函數」,從而有效凍結了 Parity 多重簽名用戶的餘額。這一毀滅性的漏洞是 2017 年在 Parity 的多重簽名錢包中發現的兩個主要漏洞之一。
參與者:背景:Parity Technologies 成立於 2015 年,創始人之一為以太坊聯合創始人 Gavin Wood。多年來,該公司為比特幣、Zcash 和以太坊建立了軟體客戶端。在多重簽章漏洞發生時,Parity 軟體用戶端是節點營運商使用的第二受歡迎的以太坊用戶端。 Parity Technologies 後來在 2019 年停止了對 Parity 用戶端的支持,將其更名為 OpenEthereum,並將重點轉移到建立自己的 Layer 1 區塊鏈 Polkadot。 Polkadot 於 2020 年 5 月在主網上推出。
問題解決方式:為了解鎖凍結的用戶資金,Parity 開發團隊於 2018 年 4 月提出了 EIP 999 。 EIP 999 將透過硬分叉升級恢復 Devops 199 意外自毀的已刪除程式碼。儘管大量以太坊用戶受到 Parity 多重簽名漏洞的影響,但程式碼變更從未在升級中實施。在社區強烈反對和反對提議的變更後,Parity 開發人員最終撤回了 EIP。
主要結論:儘管Parity 是第二受歡迎的以太坊客戶端,並且EIP 999 在以太坊核心開發人員眼中技術完善,但該提案未能實施,因為實施顯然會導致另一次永久性鏈分裂。 2018 年 4 月 26 日,Parity 聯合創始人兼執行長 Jutta Steiner 在一篇部落格文章中寫道,該公司「無意因 EIP 999 而分裂以太坊鏈」。 Parity 多重簽章漏洞是一個重要的案例研究,突顯了以太坊用戶端團隊對以太坊程式碼庫的影響是有限的。儘管客戶端團隊是以太坊治理過程中最活躍的參與者,但他們通常傾向於實施大多數以太坊社群都會支援的程式碼更改,並避免那些很可能重複 DAO 駭客事件的程式碼更改。
與 DAO 駭客一樣,圍繞 EIP 999 的爭議集中在以太坊代碼不變性的爭論上。然而,這一次,Parity 客戶端團隊之外的以太坊利益相關者的壓倒性共識是拒絕 Parity 提議的代碼更改並保留代碼不變性。該共識的一部分是透過為期一周的鏈上 carbon 投票達成的,結果 55% 的投票者投票反對激活 EIP 999 。使用另一次 carbon 投票來衡量更廣泛的社群情緒也引發了關於鏈上投票在以太坊治理過程中的有效性的爭論。許多以太坊開發人員和 ETH 持有者認為,由於 ETH 鯨魚能夠利用其持有的資產來扭曲投票結果,carbon 投票是不準確和無效的。除了非正式的carbon 投票(歷史上在治理過程中從未具有太多合法性)之外,EIP 999 還經歷了正式的EIP 審查流程,以太坊客戶端團隊和更廣泛的以太坊核心開發人員群體透過該流程認真討論了程式碼變更。自 2018 年 4 月首次提交以來的三個月裡,EIP 999 因缺乏社區支持而被多人拒絕。
案例研究3 :君士坦丁堡
發生了什麼事:第六次以太坊升級,即君士坦丁堡,主要將區塊發行量從3 ETH 減少到2 ETH,此外還對以太坊代碼庫進行了一些其他小的技術改進。君士坦丁堡的範圍於 2018 年 8 月最終確定,並計劃於 2019 年 1 月啟動。除了區塊發行量減少(也稱為EIP 1234)之外,君士坦丁堡最終確定的範圍中包含的其他程式碼變更包括:
· EIP 145 :創建一種更有效率的資訊處理方法,稱為按位移位。
· EIP 1052 :提供一種最佳化大規模智慧合約程式碼執行的方法。
· EIP 1283 :為智慧合約資料儲存的變更引入一種更公平的定價方法。
· EIP 1014 :為基於狀態通道和「鏈下」交易的某種類型的擴展解決方案奠定基礎。
在君士坦丁堡升級計畫啟動前不到48 小時,一家名為Chain Security 的區塊鏈安全和審計公司發現了升級程式碼中的一個錯誤。經過仔細檢查,EIP 1283 將允許駭客使用重新定價的儲存作業來操縱智慧合約餘額。該漏洞的性質類似於 DAO 的漏洞,因為它可以為惡意行為者創造機會對智慧合約發動重入攻擊。
參與者:Chain Security 於 2019 年 1 月 15 日發布了一篇部落格文章,詳細介紹了漏洞的確切性質。同一天,以太坊核心開發人員透過 Gitter 和即興 ACD 電話會議討論後續步驟。他們很快就達成共識,暫停計劃的升級,並在下一次定期 ACD 電話會議上決定新的升級日期和軟體補丁,該電話會議將於三天后的 2019 年 1 月 18 日舉行。在 ACD 電話會議期間,開發人員就升級修補程式達成共識,並將硬分叉重新安排在 2 月 28 日啟動。以太坊基金會和以太坊 Cat Herders 協助在最後一刻向以太坊礦工和其他節點營運商傳達這些決定。這兩個組織都發布了部落格文章,並聯繫了社區利益相關者,提醒他們硬分叉計劃的最後一刻發生了變化。
問題如何解決:由於問題的性質是技術性的,君士坦丁堡漏洞主要在客戶團隊中解決。以太坊核心開發人員迅速集思廣益,找到了最有效的解決方案,並在他們的軟體用戶端中實施。與DAO 駭客修補程式不同,君士坦丁堡漏洞的解決方案並沒有引起爭議,但它確實引發了人們對EIP 測試過程的擔憂,並強調需要加強升級測試工作,以確保在主網上部署之前充分檢查新的程式碼更改。一旦漏洞得到修補,新的硬分叉日期確定,以太坊礦工和其他節點運營商便在 2019 年 2 月 28 日順利升級了硬體。
主要收穫:君士坦丁堡漏洞的解決凸顯了社區能夠在短時間內迅速團結起來,即時更改以太坊協議,尤其是出於網路安全考量。由於問題本身缺乏爭議,以太坊節點營運商能夠在 48 小時內恢復到舊版的用戶端軟體。此外,核心開發人員能夠在 2019 年 2 月成功啟動君士坦丁堡升級的修補版本。原始升級程式碼中存在錯誤並沒有阻止以太坊開發人員執行升級,而是鼓勵他們將更多的時間和資源集中在未來升級的測試上。
凝聚社會共識
當問題源自於圍繞以太坊社會價值的爭議時,決策過程會變得更加漫長和拖沓。 DAO 漏洞是智慧合約技術故障的一個例子。然而,DAO 硬分叉代表了對技術漏洞的解決方案,該漏洞挑戰了以太坊上「程式碼即法律」的價值,這就是為什麼它引起了以太坊核心開發人員的高度爭議和不作為。在以太坊的治理歷史上,還有少數其他例子,以太坊核心開發人員不得不回應社會問題,這些問題不是技術性的,而是關乎更廣泛的社群價值和信念。
在以下的兩個案例研究中,以太坊核心開發人員故意選擇在領導開發方面退居次要地位。他們將大部分決策過程交給了更廣泛的以太坊社區,結果,各種以太坊利益相關者的眾多聲音發生衝突,導致問題和提案的解決延遲。由於以太坊上的社會問題涉及的聲音數量多於核心開發人員的數量,因此很難達成共識,而且往往充滿不確定的結果。
案例研究4 :ProgPoW
發生了什麼事:程序化工作量證明(ProgPoW ) 是一種工作量證明挖礦演算法,旨在支援效率較低的礦工,並抑制專業礦工的效率。專業礦工是指操作稱為專用積體電路 (ASIC) 的專用挖礦機的個人或企業。這些機器經過高度優化,可以完成單一任務,不能輕易重新用於其他任務。圖形處理單元 (GPU) 是可以執行一系列不同任務的計算機,因此使用更廣泛,購買更便宜。 ProgPoW 的目標是使以太坊 ASIC 具有抗性,並防止挖礦哈希算力集中化。幾年來,比特幣挖礦產業已由主要由資本雄厚、公開交易和受監管的上市公司營運的 ASIC 機器主導。
2018 年 4 月,即以太坊推出三年後,挖礦硬體製造商比特大陸發布了第一款以太坊 ASIC。以太坊社群擔心採用 ASIC 技術會導致哈希算力不可避免地集中化,這推動了 ProgPow 的研究和開發。該演算法是由一個名為「IfDefElse」的開發團隊於 2018 年 5 月在 Ethereum Magicians 上提出的。
儘管在以太坊核心開發人員看來,該提案在技術上是可行的,但以太坊社群對此演算法防止ASIC 主導地位的有效性存在分歧。鑑於 ASIC 只是專用機器,很難建立一種電腦無法進行某種程度最佳化的挖礦演算法。業內其他區塊鏈專案(如 Monero、Ravencoin、Horizen、Ethereum Classic 等)嘗試創建抗 ASIC 挖礦演算法,但其有效性記錄並不一致。鑑於 2018 年 ASIC 在以太坊上尚處於萌芽階段,社群也質疑這個問題是否真的那麼緊迫,開發人員是否應該在其他 EIP 之前透過硬分叉升級來盡快解決。
2019 年2 月至3 月,即初始EIP 提出近一年後,以太坊客戶端團隊在以太坊基金會和以太坊貓牧人的幫助下進行了多次調查,以確定對ProgPoW 的支持程度和共識程度。
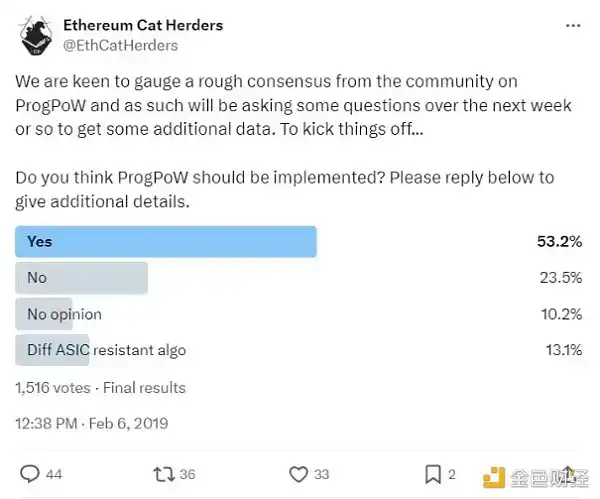
Ethereum Cat Herders) 主辦的Twitter 調查,旨在評估對ProgPoW 的看法。資料來源:Twitter (@EthCatHerders)
以太坊基金會圍繞 ProgPoW 組織了兩次鏈上投票。第一次投票的設計與 DAO 硬分叉前進行的投票類似。當它計算投票數時,權重由代幣持有者持有的 ETH 數量決定。第二次鏈上投票旨在調查以太坊礦工對 ProgPow 的看法,方法是允許獨立礦工和礦池將資料輸入到額外的已挖區塊欄位中。兩次投票都表明,礦工們對程式碼變更的支持率壓倒性地高。當時佔以太坊哈希率近一半的礦工參加了第二次鏈上投票, 77% 的參與礦工投票支持 ProgPoW。
以太坊上的礦工大多支援 ProgPoW 提案,因為當時大多數以太坊礦工都是 GPU 礦工。然而,dapp 開發人員和其他以太坊利害關係人並不支援 ProgPoW,因為他們擔心演算法的實作可能會導致網路分裂並降低 ETH 的價值。在整個辯論過程中,Vitalik Buterin 等知名以太坊核心開發人員和 Geth 團隊成員一再重申,他們對這項變革持中立態度,並將實施社群認為最好的一切。在多次 ACD 電話會議上,以太坊核心開發人員認可了 ProgPoW 的技術可靠性。 Linzhi 等挖礦製造公司公開反對升級。
參與者:IfDefElse 是一個由三名開發人員組成的團隊,其中兩名開發人員使用化名,只有一名開發人員透露了個人身份。 IfDefElse 的公開成員是 Kristy Leigh Minehan。當時,她是一家名為 Core Scientific 的區塊鏈基礎設施公司的技術長。 Minehan 參加了幾場 ACD 電話會議和以太坊會議,以解釋 ProgPoW 演算法,儘管該演算法引發的爭議很快就導致 Minehan 淡出了人們的視線。在許多情況下,Minehan 因為她的專案而成為攻擊和霸凌的對象。她被指控受 Nvidia 和 AMD 工程師僱用來破壞 ASIC 挖礦製造商。 Minehan 不再從事 ProgPoW 工作。她為資產管理公司 Valkyrie 和加密貨幣挖礦公司 Merkle Standard 等加密貨幣公司提供諮詢。
問題如何解決:為了解決社群對ProgPoW 對抗ASIC 有效性的擔憂,以太坊Cat Herders 宣布他們將籌集10 萬美元,委託獨立的第三方對ProgPow 代碼進行審計。從 2019 年 3 月到 2019 年 9 月,Cat Herders 花了大約六個月的時間籌集資金並委託區塊鏈安全公司 Least Authority 進行審計。 2019 年 9 月,審計結果公佈。審計證實,ProgPoW 演算法的設計準確無誤,實現了鼓勵更大程度抵抗ASIC 的目標,儘管審計也警告說,正如人們所猜測的那樣,未來的硬體進步可能會隨著時間的推移降低ProgPoW 的有效性。審計發布後,以太坊核心開發人員同意將程式碼變更納入即將到來的硬分叉中。然而,以太坊社群成員(尤其是 dapp 開發人員)的持續反對引發了爭議,阻礙了以太坊核心開發人員優先考慮將 ProgPoW 納入實際升級。 ProgPoW 爭論在以太坊社群持續了大約 2 年。 2020 年 3 月,在 ACD #82 期間,開發人員就程式碼變更進行了最後一次公開討論。在那次電話會議中,開發人員表達了他們對社群對 ProgPow 缺乏支援的擔憂,並因此決定將其排除在下一次硬分叉之外。
主要結論:ProgPoW 並未解決以太坊的技術漏洞、駭客攻擊或問題,這些漏洞或問題會影響大量ETH 持有者或以太坊網絡本身的安全。 ProgPoW 開發的主要推動者是礦工,他們的聲音歷來很弱,而且由於自以太坊推出以來就一直存在通過將以太坊過渡到 PoS 強行將礦工從網絡中移除的努力而被忽視。每次以太坊核心開發人員提出減少區塊發行(例如 EIP 1234)或以減少礦工收入的方式進行更改(例如 EIP 1559)時,礦工的反對從未動搖以太坊核心開發人員的意見或情緒。因此,旨在從技術優點的角度審查和推進變更的治理流程並沒有幫助 ProgPoW 得到激活,支持變更的個人在以太坊生態系統中沒有影響力。
儘管有鏈上投票和以太坊核心開發人員的技術批准,但ProgPoW 辯論說明瞭如果沒有來自終端用戶和dapp 開發人員的更廣泛社區支持,一群網路利害關係人將無力改變以太坊。以太坊核心開發人員並不反對程式碼更改,但他們發現很難優先考慮有爭議的升級,而要犧牲其他相對較少爭議且獲得更多以太坊終端用戶支援的程式碼更改。此外,隨著以太坊核心開發人員從 2021 年初開始將注意力轉向 PoS 並棄用挖礦演算法,對 ProgPoW 的需求逐漸減弱。
案例研究5 :Afrigate
發生了什麼事:以太坊核心開發人員被以太坊社群驅逐的情況並不常見。然而,正如前面的案例研究中所提到的,在某些情況下,激烈的社群媒體霸凌導致某些 EIP 作者退出了公開討論。以太坊核心開發人員 Afri Schoedon 就是這種情況,他是 Parity Technologies 建構的 Parity 用戶端的開發人員。 Parity Technologies 由以太坊聯合創始人之一 Gavin Woods 與 Vitalik Buterin 和其他六人共同創立。除了 Parity 以太坊客戶端之外,Parity Technologies 還建立了另一種通用區塊鏈,稱為 Polkadot。 Schoedon 自2015 年以來一直是以太坊的程式碼貢獻者,也是以太坊硬分叉的主要協調員,他在2019 年2 月14 日發推文稱,當時Polkadot 協議正在積極開發中:
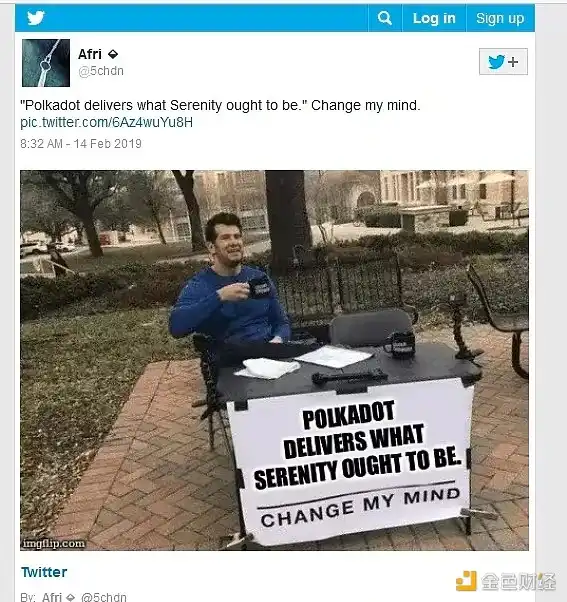
以太坊核心開發人員Afri Schoedon 開玩笑地製作了Polkadot 協議的表情包。資料來源:Google Webcache
在接下來的 48 小時內,Schoedon 因他的推文而受到霸凌、批評和騷擾,這顯然是開玩笑。批評者在社交媒體上指責 Schoedon 存在“利益衝突”,儘管 Schoedon 重申他從未直接參與 Polkadot 的開發。 Schoedon 在推特上澄清說,他的表情包是為了激起圍繞 Serenity 開發的討論,Serenity 是當時以太坊向 PoS 過渡的名稱,而不是製造 Polkadot 和以太坊之間競爭的敘事。然而,持續的批評導致 Schoedon 刪除了他的許多推文,並最終在 2 月 19 日宣布他將離開以太坊社區。 「我沒有退出社交媒體,我退出了以太坊。我沒有隱姓埋名;我只是離開了社區。我不再協調硬分叉、構建測試網或做出其他貢獻。我沒有為Polkadot 工作,我從來沒有為Polkadot 工作過,我為以太坊工作過。
參與者:儘管 Schoedon 是事件的主要參與者,但在 Schoedon 離職後,其他以太坊核心開發人員和社群成員紛紛為他辯護。 Schoedon 繼續幫助以太坊經典版完成升級,以提高其與以太坊的兼容性。截至 2023 年 7 月,他繼續以不太公開的方式為以太坊做出貢獻,為以太坊測試網路的協調做出貢獻,並經常使用不同的假名。
問題如何解決:在Twitter 事件發生後的下一個月的ACD 電話會議上,以太坊核心開發人員宣布他們正在尋找新的硬分叉協調員來取代Schoedon 的角色。然而,搜索並沒有持續太久。由於沒有合適的候選人,開發人員同意將 Schoedon 的角色分給多人。自 Schoedon 離職以來,硬分叉協調員的職責(包括設定硬分叉日期、選擇硬分叉的 EIP 以及領導升級的測試工作)已分散到多個核心開發人員和客戶團隊。此外, 2019 年 2 月, 115 位知名以太坊社群成員簽署了一封公開信,譴責導致 Schoedon 辭去以太坊核心開發人員職務的「有害」行為。這封信重申了圍繞以太坊協議開發辯論的標準和規範的必要性,這些標準和規範旨在促進參與者之間的尊重、言論自由和隱私價值。前 ACD 主席 Hudson Jameson 也在 Reddit 上主持了一場 AMA,以解決圍繞以太坊領導層和問責制的爭論。 3 月,以太坊客戶端團隊 ChainSafe 在巴黎舉辦了一場現場活動,進一步討論如何承認以太坊治理流程中的問題並提出改進方法。
主要內容:著名的以太坊核心開發人員Afri Schoedon 離開以太坊社區,這給以太坊核心開發人員、dapp 開發人員和最終用戶敲響了警鐘,讓他們意識到社群媒體霸凌對以太坊治理的真正影響。作為一種鏈下且定義相當鬆散的決策過程,以太坊核心開發人員雖然專注於技術問題和與以太坊有關的事務,但也無法免受社會爭論和引領以太坊發展的壓力。無論是否與以太坊有關,在任何情況下的網路霸凌都是有害的活動,會對目標個人的行為和心態產生負面影響。鑑於以太坊的決策過程嚴重依賴網路媒體進行討論和辯論,因此很難防範這種行為。畢竟,這並不是以太坊治理過程的貢獻者在社群內受到騷擾和排斥的唯一例子。然而,Afri Schoedon 的離職促使人們更加關注以太坊治理進程,並需要在過程中建立更強有力的規範和社會價值觀,以促進參與者之間健康和尊重的對話。
為權益證明昇級達成共識
自以太坊推出以來,以太坊利益相關者一直期待著向權益證明(PoS) 共識協議的過渡。因此,在合併之前的幾年裡,社區對將以太坊升級到 PoS 的想法幾乎沒有任何爭議或反對。然而,在以太坊歷史上的不同時期,人們對透過一種方法而不是另一種方法實現過渡的技術優點存在爭議。此外,在以太坊存在的前六年中,在幾個時間點,人們對這次升級的緊迫性存在爭議,而這種升級是否優先於其他舉措,例如提高以太坊的可擴展性和抗審查性。
一旦以太坊客戶端團隊解決了向PoS 過渡的技術爭論,並在2022 年秋季最終確定了激活路線圖,以太坊核心開發人員和更廣泛的以太坊社群幾乎一致歡迎這次升級。將以太坊從 PoW 過渡到 PoS 所涉及的程式碼變更是以太坊歷史上最成功和最具變革性的 EIP 之一。任何其他升級都沒有像以太坊向 PoS 過渡那樣,獲得如此程度的社區支持和興奮。向 PoS 的過渡是一項多年的努力,在其部署的初始階段,依靠 ETH 持有者通過質押 ETH 來資本化和引導協議,但不保證何時可以取消質押 ETH。儘管由於其複雜性而被推遲,並且經常受到比特幣社區成員和以太坊礦工的嘲笑和勸阻,但最終向PoS 的過渡(稱為合併)鞏固了以太坊和以太坊資產的強大敘事,被稱為「超音波貨幣」敘事。
以下案例研究深入探討了以太坊向 PoS 的過渡以及兩部分升級中涉及的治理流程。
案例研究6 :合併
發生了什麼事:向PoS 的過渡經歷了幾次迭代。它成為以太坊歷史上最延遲的升級,最初預計將在以太坊推出 2 年後準備就緒。將現有的以太坊程式碼庫與信標鏈(以太坊的 CL)合併的決定是一個艱難的決定,因為許多以太坊客戶端團隊正在致力於用信標鏈取代以太坊的升級。 2018 年,建構向權益證明過渡的客戶團隊稱為以太坊 2.0 團隊。他們與另一組開發人員一起工作,該團隊致力於以太坊的短期計劃,稱為以太坊 1 x,從中開發了 EIP 1559 和無狀態等想法。在合併升級之前的大部分歷史中,推進 PoS 的努力在很大程度上是分開的,並且與以太坊核心協議開發並行。合併於 2022 年 9 月 15 日啟動。
參與者:參與實現合併的主要團隊是一組新的以太坊客戶端團隊,其中許多團隊尚未建立和維護現有的以太坊客戶端。 Prysmatic Labs、Lighthouse 和 ChainSafe 是新加入以太坊治理流程的客戶團隊的例子,他們為以太坊升級到 PoS 做出了貢獻。 2020 年 12 月 Beacon Chain 的推出主要是因為這些相對較新的專注於 PoS 的客戶端團隊的努力。 Beacon Chain 推出後,CL 用戶端團隊開始認真參與並讓 EL 用戶端團隊參與過渡。以太坊基金會研究員 Danny Ryan 是 Merge 升級計畫的主要領導者之一。他繼續領導以太坊共識層開發,擔任 ACDC 負責人。
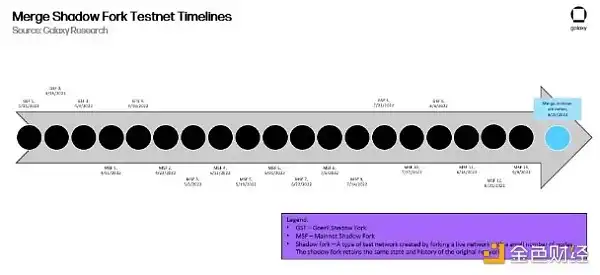
問題如何解決:在 Merge 啟動日期之前,進行了前所未有的大量測試,以確保過渡順利進行。以太坊核心開發人員為 Merge 組織了超過 25 次不同的測試網發布。以下是以太坊核心開發人員在Merge 啟動前幾個月組織的影子分叉測試網發布的說明:
此外,在合併啟動前的幾週內,以太坊基金會資助的漏洞賞金計畫增加了四倍,達到100 萬美元,這是該組織有史以來資助的最高金額。合併需要 CL 和 EL 用戶端團隊以及驗證器節點營運商之間的密切協調,後者在升級節點軟體方面不如礦工那麼熟練。升級的性質還需要節點運營商更多地參與,以正確配置客戶端軟體以準備合併。以太坊基金會和以太坊貓牧民再次成為聯繫以太坊利益相關者和教育廣大公眾了解升級性質的中心。合併確實創造了以太坊的短暫分叉,但沒有一個繼續具有有意義的價值或支援大量的 dapp 活動。
主要內容:由於合併,以太坊的複雜性增加了一倍,因為該協議現在是兩個同步發展的網路的組合。這就需要單獨的治理流程來組織為每個網路(即以太坊的 EL 和 CL)提出的程式碼變更。如前所述,每兩週有兩次 ACD 電話會議,討論與 EL 和 CL 相關的 EIP。但是,以太坊軟體還有其他元件,例如影響 EL 和 CL 的引擎 API,而這些元件沒有明確的變更和更新治理流程。這引發了關於 EIP 流程未來更新的新討論,以便考慮到協議的雙網路結構更好地組織對以太坊的變更。 (EIP 流程的這些未來變化將在本報告的下一節中更詳細地討論。)
案例研究7 :上海昇級
發生了什麼事:以太坊的第十七次硬分叉於2023 年4 月啟動。這次升級被稱為上海昇級,激活了信標鏈上的質押 ETH 提現,從而代表以太坊向 PoS 的過渡已完成。在合併升級完成後不久,以太坊核心開發人員迅速準備了上海昇級所需的程式碼變更。儘管圍繞上海昇級優先考慮哪些EIP 存在多種利益衝突,但以太坊核心開發人員優先考慮了EIP 4895 所代表的質押ETH 提現,而不是其他EIP,這主要是因為他們希望安撫以太坊質押社區,該社區在合併後已成功成為以太坊的主要安全提供者和節點運營商。
參與者:質押池和在信標鏈上質押的ETH 持有者的集體聲音以前所未有的方式影響了以太坊核心開發人員在上海升級優先考慮EIP 4895 的決定,這與礦工在決策過程中能夠發揮的影響力水準明顯不同。以太坊客戶端團隊再次扮演了守門人的角色,他們綜合社群情緒,確定升級中應包含哪些 EIP。從 10 月 28 日到 1 月 5 日,以太坊核心開發人員在幾次 ACD 電話會議上就上海昇級的範圍進行了激烈辯論。討論強調了客戶端團隊對 EIP 優先順序的意見分歧,以及以太坊核心開發人員之間的共識往往不是透過一致決定而是透過粗略的多數投票達成的。一旦確定了上海昇級的範圍和開發時間表,以太坊核心開發人員就開始準備和測試相關的程式碼變更以進行啟動。
問題如何解決:上海昇級於 2023 年 4 月 12 日啟用。由於升級成功,以太坊上新質押的 ETH 數量出現了前所未有的湧入,遠遠超過了解除質押的 ETH 數量。

上海昇級增強了人們對以太坊的正面情緒,認為以太坊是一種功能強大且功能齊全的PoS 共識協定。它還透過引入質押 ETH 提現功能顯著降低了質押活動的風險,隨後導致質押資金大量湧入。截至 2024 年 5 月 14 日,ETH 總供應量的 27% 被質押,以太坊的年化通貨膨脹率趨於 1% 以下。自從上海昇級啟動以來,持續的負通膨率和不斷上升的質押率進一步增強了人們對 ETH 作為超音波貨幣的積極情緒。
主要收穫:上海昇級優先考慮哪些 EIP 的決策過程值得注意,主要有三個原因。
· 它強調了以太坊質押社群作為以太坊的主要節點營運商和安全提供者對協議治理的影響。
· 它重申了以太坊核心開發人員作為主要守門人的角色,他們綜合和協調協議的升級,以實現自以太坊推出以來以太坊由創辦人設定的雄心勃勃的發展目標。
· 它透過完成以太坊向 PoS 的過渡並引發大量新的質押流入(遠超過質押流出),進一步驗證了超音波貨幣的敘述。
未來的升級
正如本報告中研究的七個案例所證明的那樣,以太坊治理流程不斷發展,並透過EIP 流程鬆散地定義。早在 2015 年,以太坊就由 8 位共同創辦人發起,並制定了四階段發展路線圖。發展的最後階段被稱為“寧靜”,代表了從工作量證明到 PoS 共識協議的過渡。快進到 2023 年,以太坊已成功完成向 PoS 的過渡,現在擁有一個新的 8 階段發展路線圖,階段名稱押韻。
在極少數情況下,決策是透過以太坊核心開發人員的獨家努力快速做出的,並在快速升級週轉窗口下由以太坊節點運營商共享實施。其他時候,決策被委託給更廣泛的以太坊社區,這往往導致決策延遲和利害關係人之間的爭論。透過多次升級和幾次有爭議的治理辯論,以太坊已經發展成為一個協議和一個社會集體,在很大程度上受到規範、價值觀和信念的指導,而不是鏈上投票流程或機制。
儘管上海昇級已經完成,並已過渡到PoS(協議創始人最初設想這是以太坊的最後一次重大升級),但未來還有大量EIP 和計劃預計在未來幾個月和幾年內改變以太坊協議。最近,透過坎昆 /Deneb 升級,以太坊開發人員啟動了 EIP 4844 。 EIP 4844 也稱為protodanksharding,是一種代碼更改,引入了一種稱為blob 的新交易類型,增加了以太坊區塊的數據和存儲要求,並創建了一個新的費用市場,用於將blob定價與常規交易分開。
開發人員正在為下一次以太坊升級Pectra 準備的一些備受矚目的EIP 包括但不限於:
· BLS 簽章:為智慧合約開發人員創建了一種新的經濟高效的操作,可以在其程式碼中使用BLS 簽章和SNARK 驗證。這樣做的原因有很多,包括能夠創建更安全的加密證明、與以太坊信標鏈更好的互通性以及增強去中心化權益池的功能。
· 增加驗證者有效餘額:驗證者獎勵與驗證者的有效餘額成比例累積,目前上限為32 ETH,這迫使驗證者節點運營商創建新的驗證者,如果他們想獲得更多權益獎勵。為了減少活躍驗證者集的成長,從而給以太坊的對等網路層帶來壓力,有人提議增加驗證者的有效餘額。
· 執行層可觸發提款:允許驗證者透過其執行層 (0x 01) 提款憑證觸發退出和部分提款。這將支援在以太坊上創造更多無需信任的權益池設計。
開發人員正在考慮在Pectra 升級後實施的其他程式碼變更包括:
·原生帳戶抽象化:帳戶抽象化是對使用者體驗的改進,允許智慧合約邏輯控制使用者擁有的錢包。智能合約無法授權交易。但是,使用者控制的外部擁有帳戶 (EOA) 可以。為實現帳戶抽象化而提出的最突出的程式碼變更是 ERC 4337 ,它不需要向後不相容的硬分叉。
· MEV 相關升級:最大可提取價值 (MEV) 是透過重新排序區塊內的用戶交易可以提取的額外收入。由於可以獲得豐厚的金額,因此有許多利害關係人參與提取 MEV。 MEV 策略與傳統金融中的某些交易策略並無不同。
· MEV smoothing:MEV smoothing 是指smoothing MEV 區塊獎勵向驗證者的分配,以降低獎勵波動性並阻止驗證者試圖操縱共識過程來賺取MEV。
· MEV 銷毀:另一個比 MEV 平滑更進一步的策略是銷毀 MEV 收入,如以太坊上的基本費用。這將進一步降低以太坊供應的通貨膨脹,並減少驗證者操縱共識以獲得額外 MEV 收入的動機。
· Enshrined PBS:MEV 目前是透過稱為中繼的第三方市場在以太坊上獲得的。為了減少對操作中繼的受信任實體的依賴,目前正在研究將中繼結構實施到以太坊本身的協議中。
· 單槽最終性:最終性在以太坊上被定義為一個點,在該點上,如果不懲罰至少33% 的總質押ETH ,區塊就無法被更改或替換。目前,以太坊上的最終確定需要 12 到 15 分鐘。但是,以太坊核心開發人員正在研究一些設計,以實現更快的最終保證,透過在 12 到 15 分鐘的窗口內逐步增加質押保證來改善用戶體驗。
· 驗證者上限:與減少活躍驗證者集增長的舉措相關,有提議將驗證者的數量限制在一定水平。這樣做將確保以太坊的網路層能夠維持快速的消息傳播,以支援更快的最終性或降低成為驗證者所需的最低質押 ETH 數量。
· 發行變更:開發人員也考慮改變以太坊的發行政策,以防止大部分ETH 供應集中在流動質押(或再質押)池中。透過發行變更,開發人員希望為質押參與設定上限,從而實現最低可行發行量,即協議不應發行超過網路安全所需的代幣。
· Verkle 樹:目前,有關以太坊帳戶、交易和區塊鏈狀態的資料使用稱為 Merkle Patricia 樹的結構儲存。 Merkle Patricia 樹資料結構允許使用者透過依賴單一加密證明(代表樹的根)輕鬆驗證大量資料。 Verkle 樹資料結構的功能類似於 Merkle Patricia 樹,但是,計算機可以比 Merkle 樹更有效地證明它們。
雖然上面列出的一些EIP 可能由於技術可靠性不足或爭議太大而無法在升級中實現,但正在討論實現的代碼更改數量和範圍是巨大的。以下是Vitalik Buterin 在2023 年12 月總結的以太坊發展路線圖的直觀表示:
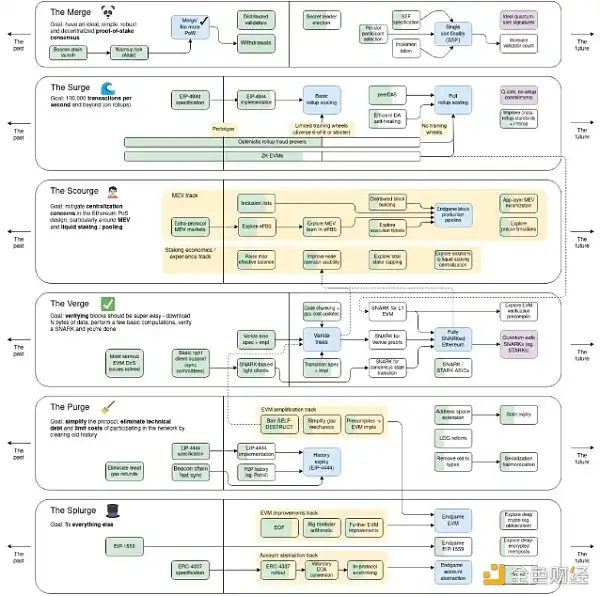
截至2023 年12 月以太坊的最新發展路線圖,資料來源:Twitter (@vitalikbuterin)
除了以太坊協議的程式碼更改外,還努力更新EIP 流程,以適應以太坊合併後似乎更雄心勃勃的發展路線圖。在最近的 ACD 電話會議上,開發人員提議將 ERC 從 EIP 移除到單獨的治理流程,並更新 EIP 的編號以使其更易於追蹤。這些微小的管理變化在社區中引發了激烈的爭論。因此,毫不奇怪,以太坊治理流程的所有建議變更都沒有建議任何治理流程在鏈上移動或在近期在流程方面變得更加嚴格。
EIP 流程的一個重大變化值得強調,因為它對以太坊治理的未來影響是創建了一個與Layer 2 匯總上實施的代碼更改批准流程並行的流程。匯總改進提案 (RIP) 流程旨在促進不同匯總升級之間的合作與協調。匯總開發人員在名為 RollCalls 的定期會議系列中介紹和討論 RIP。以太坊協議開發人員正在權衡 RollCalls 上的決策在多大程度上影響 ACD 調用上的決策,反之亦然,因為以太坊開發人員越來越多地嘗試追求以 rollup 為中心的開發路線圖。
展望
正如案例研究所表明的那樣,升級的成功、失敗和爭議並沒有阻止以太坊核心開發人員更改程式碼庫。升級的頻率並沒有隨著時間的推移而減慢,正在考慮和實施的變更的性質變得更加雄心勃勃,而不是更少。因此,以太坊核心開發人員在管理協議和實現其開發路線圖上的未來升級方面的作用在重要性和影響力方面仍將保持高度重視。
除了以太坊核心開發人員之外,社群中還有越來越多的利害關係人,他們也是協議治理的重要貢獻者。在2019 年關於區塊鏈治理的一篇文章中,Vitalik Buterin 承認了「象牙塔知識分子」對接管以太坊治理過程的擔憂,並肯定解決這一問題的最佳方法是增加參與治理過程的機構和組織的數量,以進一步將其從單一群體的權力中分散出去。
隨著以太坊dapp 生態系統不斷發展,包括多個L2 和DeFi 協議,以及透過Merge 形成的新的多樣化客戶團隊,積極參與以太坊治理的利害關係人數量也在不斷增加。此外,隨著以太坊協議複雜性的增加,從事以太坊研究和開發的團隊已經多元化,涉及多個並行計劃,包括專注於可擴展性、MEV、帳戶抽象化、EOF 等的計劃。
展望未來,驗證器節點營運商應該期待升級,這可能會在未來徹底改變他們的業務模式。考慮到以太坊頻繁升級的預期和現實,社群必須確保以太坊核心開發人員不是決定何時升級以太坊協議的主要聲音。此外,正如 Geth (EL) 開發人員 Péter Szilágyi 等幾位以太坊核心開發人員所表達的那樣,由於以太坊協議雄心勃勃的開發路線圖,人們對其複雜性的擔憂日益增加。
以太坊協定的複雜性有幾個缺點,主要缺點是增加了技術錯誤和故障的風險。因此,雖然EIP 流程旨在促進以太坊上的程式碼更改,但對於決策過程中的利害關係人來說,重要的是逐漸將程式碼僵化置於程式碼變更之上,以便隨著時間的推移,主動治理流程的需求逐漸減少。考慮到對以太坊以及建立在協議之上的應用程式的監管審查日益嚴格,這一點尤其重要。儘管以太坊協議開發人員和更廣泛社區的利益在當今的治理過程中最具影響力,但來自監管機構和執法部門的壓力也越來越大,這也可能影響以太坊的設計並成為影響以太坊設計的強大聲音。為了防止以太坊協議受到監管控制,以太坊運作方式的某些方面必須僵化到任何利害關係人團體或實體都無法改變的程度。
結論
以太坊治理是由人員、組織、論壇和流程組成的複雜迷宮。與社群一樣,決策過程也是無定形的,難以定義,因為它主要受社會規範和敘事的影響,而不是正式規則或具有約束力的鏈上投票機制。儘管關於以太坊協議未來的決策在社區中引發了分歧和分裂,但以太坊的路線圖仍然雄心勃勃,其中列出了幾個已經在以太坊社區引發爭論和討論的 EIP。
由於以太坊核心開發人員充當守門人,最終決定透過升級實施的變更,因此以太坊協議很可能會繼續改變而不是僵化。如果一項技術變得過於可升級,就像我們在較小規模的以金融為重點的 dapp 和 DAO 中看到的那樣,還存在監管俘獲的擔憂。圍繞去中心化技術可升級性的監管擔憂超出了本報告的範圍,但可能是未來考慮的研究領域。
以太坊作為一項技術已經取得了長足的進步,並突破了使用區塊鏈技術的可能性的界限。此外,以太坊作為一個社會社區,不斷提出有關去中心化和開源技術的最佳治理形式的新問題。隨著以太坊核心開發人員追求越來越雄心勃勃的開發路線圖,其中包含將以太坊生態系統擴展到多個Layer 2 協議的升級,所有網路利益相關者都必須考慮以太坊治理的社會規範(而不是既定流程)如何能夠並且應該繼續塑造以太坊的未來。
原文連結
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章