融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


zkPass聯合L2IV發布Web3首個基於零知識的認可投資者證明
原文標題:Proof of accredited investorship with zkPass, Part I
原文作者:Weikeng Chen, L2IV
美國對加密貨幣(或任何類似證券的東西)的嚴格監管目標是保護消費者。註冊證券提供重要的法律保護,如追回權利。然而,這些規定帶來了沉重的合規成本——許多加密貨幣項目在服務美國客戶時,限制自己僅向認可的投資者開放(例如Aleo 的測試網獎勵政策和Coinlist 的專為美國用戶設立的專屬質押基金),或乾脆拒絕美國稅務居民,以確保安全。這是 web2 和 web3 都存在的問題。香港的銀行經常拒絕向美國居民提供許多金融產品。
換句話說,消費者保護的副作用是它剝奪了消費者「變富」的一些機會。個人可能無法參與代幣預售。更重要的是,如今,許多 web3 專案都在進行空投(例如 Celestia, Arbitrum, Optimism),但明確排除了美國居民。我們不知道有多少美國開發者因為稅務居民身分而失去了空投資格,但聽到這種情況當然非常遺憾。

然而,1933 年證券法確實提供了一個例外-認可的投資者,其定義如上圖所示,出自Investopedia。這是 Rule 501 of Regulation D。它基於收入給個人提供了認可的投資者身份。
(6) Any natural person who had an individual income in excess of $200,000 in each of the two most recent years or joint income with that person's spouse or spousal equio in excess of $300,000 in each of those years and has a reasonable expectation of reaching the same income level in the current year;
對於科技業的人來說,收入測試相當容易達標。根據 levels.fyi 的數據,除了最初級的職位,頂尖 IT 公司的軟體工程師——亞馬遜 SDE II,Google L4,Facebook E3,微軟高級 SDE——通常在工作幾年後就有資格的收入。換句話說,如果你在舊金山或西雅圖遇到另一個軟體人士,很可能他/她已經是認可的投資者了。
但現在問題是:他們要如何證明呢?
web2 中的傳統解決方案是進行 KYC——請求提交收入證明文件,如稅表或工資單。這對 web3 來說是不合適的,實際上,我們認為對 web2 來說也是不可持續的。
· 缺乏可擴展性。 由於收入證明是「非結構化資料」且每個雇主都有所不同,通常需要手動檢查。但是,由於工資單很容易偽造,為了確定真偽,房東最好的辦法是打電話給雇主進行驗證——這種未經邀請的電話很少受歡迎——或進行全面的背景調查,其成本超過數百美元。
· 缺乏可靠性。 有很多在線文章教人們,特別是房東,如何檢測偽造的工資單的跡象,然而,一個受過教育的成年人可以輕鬆偽造一個完美的工資單。如今,一個人不需要成為詹姆士龐德就能創造偽造的薪資單。除了薪資單,偽造的身分證並不罕見:一個未成年的大學生可能已經有了一個用來買酒的假身分證(參見這篇文章)。像我們這樣守法的人根本不知道我們每天都在信任上投入了多少。
· 缺乏隱私。 洩漏了太多資訊。工資單暴露了家庭地址。稅表揭露了婚姻狀態、子女數量和其他收入來源。信用報告是最糟糕的:它包括目前和以前的地址、目前和以前的雇主以及其他遠遠超出「我是一個認可的投資者」的資訊。
然而,Web3 的文化與 Web2 截然不同。
可擴充:自動化,去中介
· Web2有文員和收銀員。在 Web3,是智能合約。
· 交易以透明、自動化的方式由超過數千個節點的網路處理。全天候。處理時間通常不到一分鐘。由於任何人都可以創建智能合約,因此幾乎沒有壟斷,費用通常是合理的。
· 那麼問題來了:你如何在 web3 中,或者對智能合約證明你是認可的投資者?
可靠:去中心化,最小信賴
·傳統社會很多依賴於相信人們在被證明有罪之前是誠實的。
· 美國許多州允許沒有身分證的選民透過簽署一份宣誓書投票。但即使需要身分證,它也沒有增加太多安全性。大多數州的 REAL ID 沒有晶片,偽造一個並不需要破解任何密碼學。
· 我們的現實世界是一個樂觀回滾。你透過打電話給地區檢察官來質疑人們。詐欺證明是中心化的,所謂的「資料可用性」對普通人來說幾乎是不存在的,因此他們無法產生詐欺證明。然而,web3 需要對每個人都開放驗證。
· 那麼問題來了:你如何在 web3 中可靠地證明你是認可的投資者?
保護隱私:自主,匿名性
· 在web2 網站建立帳戶時,你可能會被要求提供電話號碼和至少一個電子郵件地址。對於信用卡支付,郵遞區號是最低要求,但往往需要一個帳單地址。在美國,人們搜尋網站的普遍存在(這是合法的商業活動),如 TruthFinder、PeopleFinder 和 Spokeo,使得隱私幾乎無望。
· Web3 是預設保護隱私的文化。 0x 地址與個人的現實世界身分無關。區塊鏈不關心你是誰,只關心你的意圖。
· 那麼問題來了:你如何在不洩露你的生活的情況下,在 web3 中證明你是認可的投資者?
這促使我們重新思考我們的世界應該如何運作。如果我需要證明我是一個認可的投資者,
· 為什麼我需要提交我的薪資單?
· 為什麼我必須透露我的家庭地址?
· 為什麼我必須提供稅表來證明我的應稅所得?
· 會有多少人能看到這些檔案?
另一方面,將要驗證這些文件的人也在苦苦掙扎。
· 這些薪資單是假的嗎?它們被篡改了嗎?
· 我需要打電話給以前的雇主進行驗證嗎?
· 我需要手動檢查稅表的每一行看它是否被竄改了嗎?
這發生在許多 web3 投資者身上。最近,我作為新成員被接納進 Zero DAO,一個基於美國的 DAO,投資於零知識證明。在入會前,我經歷了 KYC 過程。 DAO 是 web3 的,但這個 KYC 部分還是 web2 的。儘管 KYC 體驗流暢,我確實提交了許多文件,我開始懷疑如果我繼續在投資行業工作,KYC 是否會成為我常規的程序。
進一步想想。即使是 Web2 也可能從一個更好的解決方案中受益。想像一下,也許在不遠的將來,你成為一個私募股權投資者,每天簽署數百份 SAFE 協議。與其向 Sand Hill Road 上一半的人分享你的電話號碼、你的電子郵件地址或你的家庭地址,不如你只需要打開 Metamask 點擊幾下怎麼樣?
今天,我們終於有了科技來解決這個問題,感謝密碼學的進步。我喜歡我們一家投資公司的座右銘:「Fixing the Internet, one ZKP at a time」。

在這系列文章中,我們將描述一種利用zkPass 以隱私和完整性證明認可投資者身分的解決方案。這是 L2 Iterative 和 zkPass 合作的成果,旨在使 zkPass 成為一個跨 web2 和 web3 使用的全面資料所有權技術堆疊。我們在這系列文章中討論的工程工作的程式碼可以在 GitHub 上找到。
第一篇文章將專注於動機-如何理解這個敘述。
資料擁有權的故事
我們首先要概念化我們所謂的資料所有權。特別是,我們正在考慮儲存在第三方的個人資料。
· 政府擁有個人識別訊息,包括照片、國籍和公民身份、出生日期以及一些獨特的識別號碼。護照中可以找到這些資訊的一部分。
· 美國稅務機構,Internal Revenue Service (IRS),保留了稅務申報以及來自個人、銀行、保險提供者、雇主和其他公司等的工資和收入記錄。
· 社交帳戶的所有權——如Instagram、Twitter、Quora、Tiktok、Discord 和Reddit——以及相關資訊如會員資格或訂閱、追蹤者數量和貼文或推文的內容。
· 銀行和信用局如 Equifax 所持有的歷史帳戶餘額、消費活動和融資情況。想想房東想看的信用報告和六個月的銀行對帳單。
過去十年通過的資料保護法律,如GDPR 和CCPA,為一系列與資料所有權相關的權利提供了堅實的基礎:
· GDPR:存取權、擦除權、反對權、賠償權、不受自動化個人決策權的限制權
· CCPA:了解權、刪除權、選擇退出銷售或共享權、更正權、限制使用和揭露敏感個人資訊的權利
但這既不充分也不全面。還有很大範圍的數據權利沒有被 GDPR 和 CCPA 覆蓋。例如,當涉及醫療數據時,人們有更多權利。根據 HIPAA,患者不僅有權從醫療服務提供者(如醫生)那裡獲取自己的受保護健康資訊(PHI),還可以要求將資料轉移到特定的第三方。
這使得患者可以透過要求前一家提供者將先前的記錄(包括診斷、X 光片)分享給新的提供者來輕鬆地在不同的醫療提供者之間切換。這已在美國的每家診所實施。以下是 UC 眼科中心的授權釋放表格,供病患要求將資料與第三方分享。
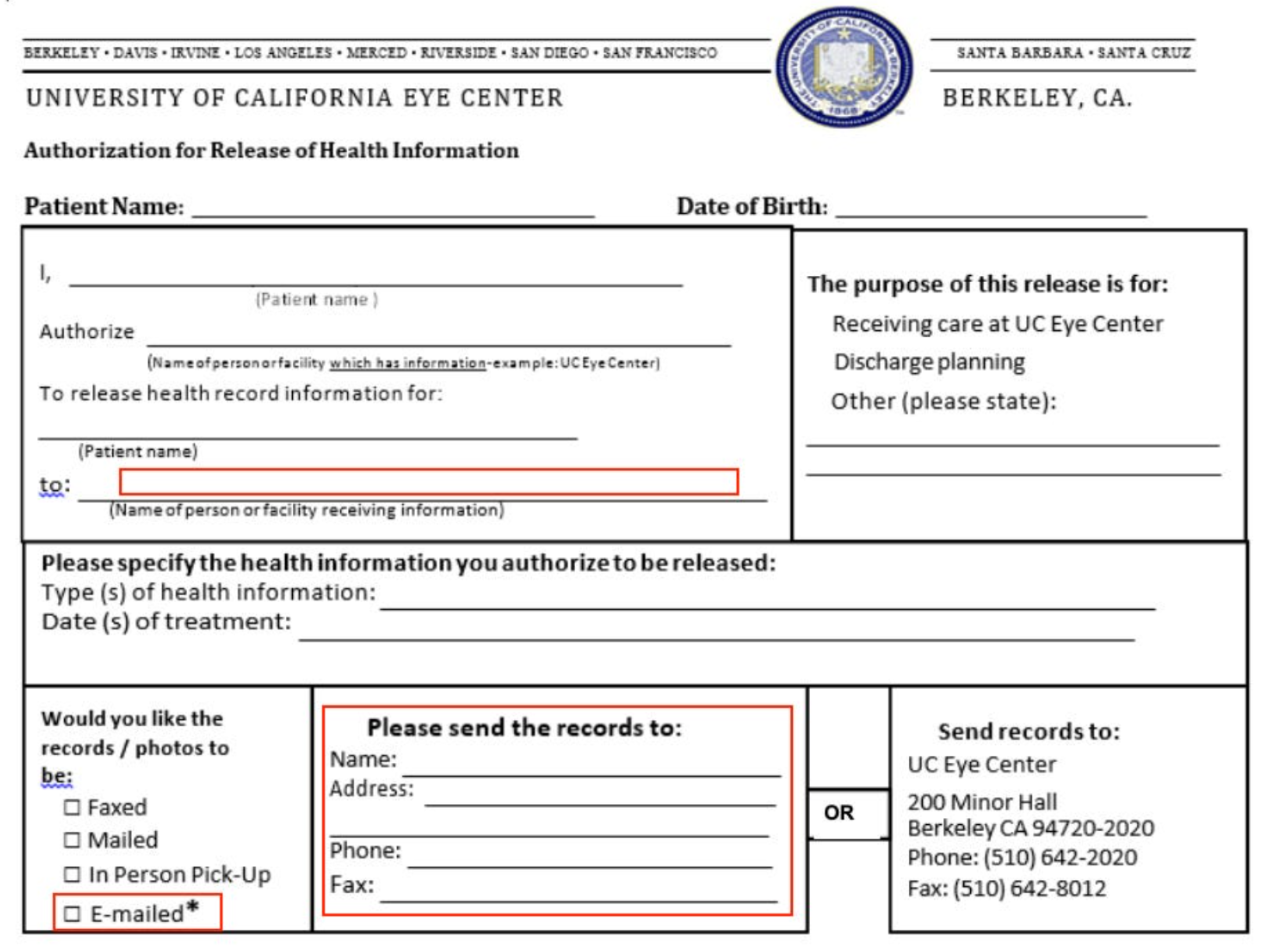
與醫療相比,Web2 必須感到尷尬。你不能指望Web2 很快就會發生以下情況:
· 要求銀行發送官方電子郵件給房東,確認你的帳戶餘額
·請DMV 給買家打電話,證明你擁有某品牌的車
· 要求Uber 與Lyft 分享你的駕駛記錄,以便Lyft 可以匹配你作為司機的獎勵等級
· 要求IRS 向zkPass 發送電子郵件,證明你是認可的投資者,應該有資格接收空投
專注於最後一點與認可投資者身份相關。如果每當有人懷疑你是認可的投資者時,你總是可以打電話給IRS,而IRS 會立即打電話給他或她來確認你的認可投資者身份…我用Comicai 畫了一個迷你漫畫如下。

然而,今天的情況並非如此,而且在不久的將來也不太可能。 IRS 有一個快速收入驗證服務,稱為IVES,它很快將被限制用於「在貸款申請過程中驗證作為借款人的納稅人的收入或信用度」(參見Section 2201(b) of Taxpayer First Act of 2019),這顯然不包括「空投」。談精確性!
這個例子顯示了當今資料保護法律的限制。
法律確保第三方不是「資料擁有者」。他們需要允許你存取資料。如果你要求,他們必須刪除資料。他們不能在未經你同意的情況下共享數據。在 IRS 的案例中,納稅人優先法是作為一項資料保護法律,因為它限制了 IRS 如何分享資料。
但這些資料保護法也沒有使用戶成為「資料的擁有者」。
· 資料仍是第三方的財產。第三方沒有責任為用戶證明數據。
· 使用者可能希望自訂資料格式(如編輯),但第三方可能沒有這種選擇。例如,對於認可的投資者身份,我們只需要證明年收入超過20 萬美元,而不需要揭露確切的數字(想想,如果你是億萬富翁),但IRS 目前授權的發布沒有這種細粒度。
為了將所有權還給用戶,zkPass 需要解決以下問題:
· 使用戶能夠從可靠的資料來源獲取資料
· 使用戶能夠證明使用者指定的資料處理(編輯,或像檢查收入>20 萬美元這樣的通用計算)同時保留來源資料的真實性< /p>
有了zkPass,一切都可以不同。認可的投資者身分可以製作成靈魂綁定代幣(SBT),用戶可以透過幾次點擊從 Metamask 證明擁有這個 SBT。
這聽起來像是空投清關的警察慈善協會(PBA)卡,但它可以更加方便。事實上,你甚至不需要點擊 Metamask——知道用戶地址的 dApp 可以使用 Alchemy 或 Ankr 自動找出用戶是否擁有這個 SBT,並默默地移除任何障礙,就好像 dApp 已經認可你為 VIP。
在某種程度上,zkPass 與ZK 協處理器的概念相呼應(例如Hyper Oracle、Axiom、Bonsai、Brevis 和Herodotus),它們專注於歷史上web3 的鏈上數據。 zkPass 也與 ZK 橋(如 Polyhedra)相呼應,它們透過數學安全性在不同鏈之間進行訊息傳遞。與它們不同的是,zkPass 是一個獨特的,專注於鏈下數據,包括 web2 數據的。
· ZK coprocessor:可驗證的鏈上資料
· ZK bridge:可驗證的跨鏈資料
· zkPass:可驗證的鏈下資料
zkPass:資料擁有權的技術堆疊
zkPass 是資料所有權的全端解決方案,由各種工具和應用程式組成,使得可驗證的資料共享具有隱私性和完整性保證。
資料來源:
· HTTPS web connections(用3P-TLS)
· 電子護照
· DKIM 電子郵件
· 數位簽章的PDF
資料處理:
· 互動式ZK
· RISC Zero
· Groth16
資料消費:
· 鏈上身分
· 鏈下驗證
< br>
目前,他們的測試網版本已經支援了包括網路公司、傳統產業、政府在內的長列表資料來源。
· 銀行與政府:Nagarik App、ANZ Bank、澳洲myGovID
· 教育:Coursera、Hubspot Academy
· 電玩遊戲:GOG.com
· 真實世界的身份與資產:法拉利、Uber
· 加密貨幣交易所:OKX、Binance
·社群平台:Instagram、Twitter、Quora、Tiktok、Medium、Reddit、Discord

://image.theblockbeats.info/upload/2024-02-20/eb218f0bf09bd3595e2062753249924bf7ddd528.png?x-oss-process=image/quality,bf7ddd528.png?x-oss-process=image/quality,bf7ddd528.png?x-oss-process=image/quality,bf7ddd/format,webpng?x-oss. p>
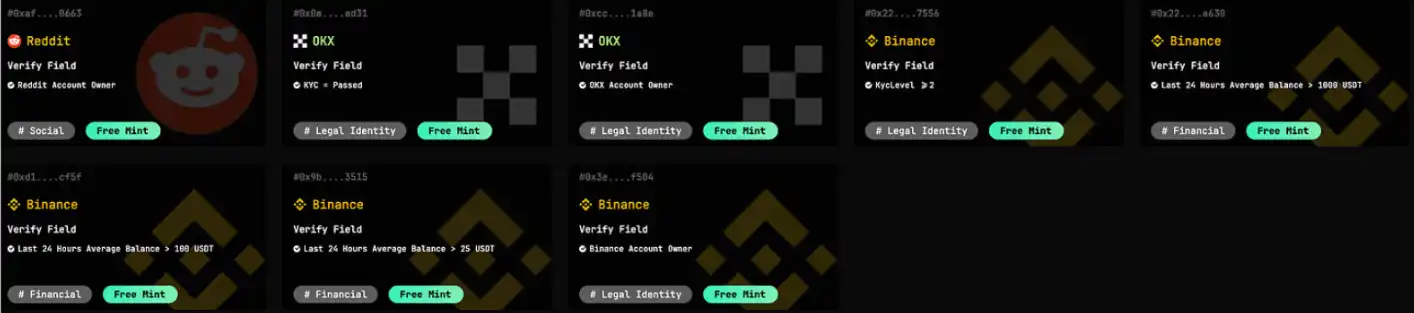
我們的合作關係:RISC Zero 後端和PDF 證明
我們與zkPass 建立了合作夥伴關係,為IRS報告的應稅收入創建互動式證明,該收入來自IRS 網站,然後用於透過個人最常用的收入測試建立認可的投資者身分。
這可以透過讓使用者與資料請求者進行如下互動來實現隱私和完整性:
· 使用zkPass 3P-TLS 協議證明,他/她接收了過去兩年的帳戶摘要,這將是兩個PDF 文件,來自IRS Transcript Delivery System (TDS)。由於帳戶摘要包含敏感的個人訊息,如社會安全號碼的後四位和縮寫的家庭地址,摘要不會被透露給資料請求者。下面的PDF 是我2022 年的IRS 帳戶摘要,如下所示。

· 使用zkPass 資料處理協議,這裡是RISC Zero 後端,證明這兩個帳戶摘要:
匹配用戶的個人資料
最近由IRS 發行
匹配請求的年份(如2022 年)
應稅收入超過200,000 美元
這可以用下圖來說明。
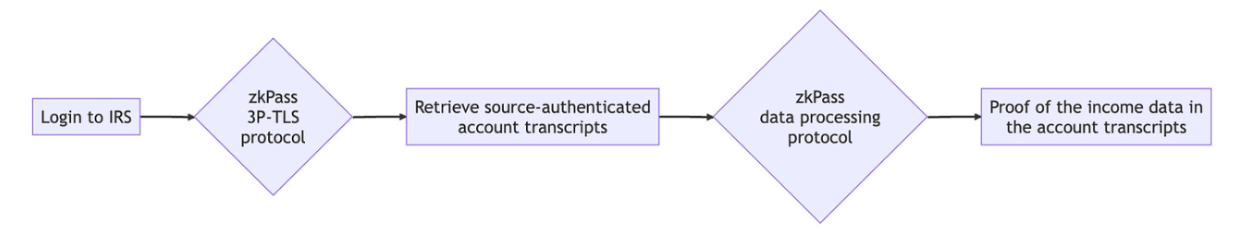
zkPass 3P-TLS協定用於證明與IRS 網站的互聯網連接,工作原理如下。

· 用戶透過加密的網路流量透過驗證器進行常規的HTTPS 連接,驗證器在這裡充當網絡代理,或者用外行的話來說,VPN。
· HTTPS 連線結束後,驗證器要求使用者產生加密流量資料的零知識證明。驗證器獨立驗證TLS連線的完整性,透過PKI憑證。
· 如我們上面討論的,zkPass 支持多重證明。包括我們使用的 RISC Zero 在內的幾個後端,可以用來產生這個零知識證明。這通常是一個優化性能的選擇。 RISC Zero 適用於涉及 RAM 模型計算而不是電路模型計算的證明。
zkPass 用於3P-TLS 的這個協議已經研究了很多年,從十多年前的TLSNotary 開始(現在是一個以太坊基金會資助的PSE 項目)。包括 BlindCA(IEEE S&P 2019)、DECO(ACM CCS 2020)、Oblivious TLS(CT-RSA 2021)、MPCAuth(IEEE S&P 2023)和 Brave 瀏覽器的 DiStefano 等學術工作推動了這項進展。
接下來,zkPass 將使用 RISC Zero 後端讀取 PDF 檔案。
RISC Zero 處理3P-TLS 協議獲得的PDF 文件,進行必要的解析、解密和解壓縮,然後檢查「應稅收入」是否超過USD$200k ,如下面我們實作中的程式碼片段所示。

我們系列中的下一篇文章將解釋我們是如何在幾天內用RISC Zero 後端實現整個過程的,以及這是如何與zkPass 整合的,例如發行一個鏈上SBT 或完成一個鏈下驗證(這對於空投清關來說就足夠了)。
更多應用
這裡介紹的技術,證明PDF 上的數據,可以推廣到許多設定中。
一個例子是 CeDiploma,一個電子文憑提供商,其客戶包括史丹佛大學和加州大學柏克萊分校,它在 PDF 中嵌入了數位簽名。

這對於零知識摘要比IRS 摘要更證明具有挑戰性:不僅需要在更多資料上運行解壓縮演算法,而且PDF 的主體由構成文本體的貝塞爾曲線而不是英文字元組成(我相信這是有意為之),因此這裡需要一個迷你OCR演算法來讀取我的名字。然而,這應該是相當可行的,不需要 ZKML。特別是,由於 CeDiploma 總是提供相同的 PDF 文件,所以 ZK 證明只需要為每個學位做一次,然後它可以是一個將永久存在於 web3 世界的鏈上 SBT。
另一個例子是 Docusign。簽署的文件和摘要文件,這是兩個 PDF 文件,可以用來證明這些電子郵件地址的簽署者進行了簽署。這裡有一個範例 SAFT 協定(來自 https://saft-project.org/)及其電子簽名摘要。事實上,Docusign 可以走得更遠,因為他們還支援更多的身份驗證方法,包括政府 ID 驗證和簡訊驗證,然後它們可以透過 ZK 進行驗證,假設我們信任 Docusign 進行身份驗證。

Adobe Acrobat 也提供與Docusign 相同的功能,透過Adobe Sign,這意味著可以對Docusign、Adobe進行的身份驗證進行ZK 驗證,或讓它們兩者都進行。
這可以有效地創建“授權書(POA)”,使得一個人可以為鏈上的智能合約簽署文件。有趣的是,由於「電子簽名可以用來簽署合同,在法庭上是有法律效力的」,正如 Docusign 提到的,它變得具有法律強制力。
下一篇文章
在這第一篇文章中,我們主要討論了動機,將zkPass 定位在目前模組化區塊鏈堆疊中,並介紹了zkPass 技術棧。
在下一篇文章中,我們將深入探討如何使用 zkPass 從 IRS 取得可靠的資料來源,以及 RISC Zero 後端。
本文來自投稿,不代表 BlockBeats 觀點。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章