

 融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


如果FTX錢包異動系黑客攻擊,需要至少滿足這幾點
原文作者:加密 KOL CryptoNerdCn
11 月 12 日,FTX 和 FTX US 將大額資產歸集至 0x59a 開頭地址,被誤認爲是 FTX 宣佈申請破產重組後的 FTX 清算人地址。然而,該地址一系列鏈上動態引起質疑。隨後 FTX 在其 Telegram 社羣稱 FTX 遭遇黑客攻擊,資產已被竊取。加密 KOL CryptoNerdCn 對此事件存疑,FTX 黑客攻擊如果爲真,需要哪些條件?以下爲 BlockBeats 轉載:
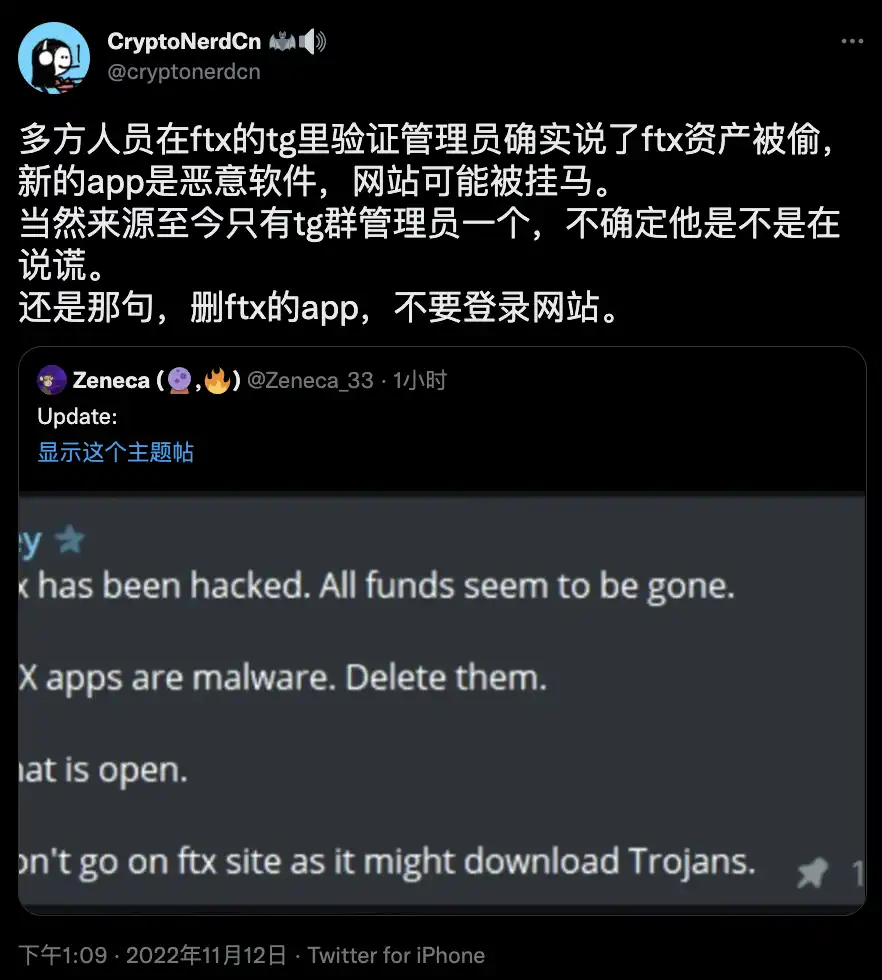
多方人員在 FTX 的 TG 裏驗證管理員確實說了 FTX 資產被偷,新的 App 是惡意軟件,網站可能被掛馬。 當然來源至今只有TG 羣管理員一個,不確定他是不是在說謊。 還是那句,刪 FTX 的 App,不要登錄網站。
事情還沒定論不做過多猜測,是 SBF 監守自盜?還是一部分員工作惡,試圖跑路?還是來自外部的攻擊者?這都是有可能的。
但是黑客能夠在鏈上對資產實施攻擊、能夠更新 FTX 的 App 爲惡意軟件的同事,還能入侵 FTX 網站,這是極大的巧合。黑客需要拿到的遠不止一個應該嚴密保管的私鑰和口令,這還不考慮可能存在的 2FA 驗證過程。
舉例來說,更新手機市場裏的 App,即使是安卓這樣比 ios 方便不少的,也需要你拿到 apk 的簽名密鑰纔可以對新的 apk 簽名和上架。
網站要簡單一點,但同樣需要你有更改服務器裏的內容的權限。如果不是現有權限賬號泄漏,那就是攻擊者攻進去後給自己提權。 上面兩者拿下任意一個都不是容易的事。
可以看出除非 FTX 把以下三種信息放在同一個地方,包括:錢包密鑰;App 的簽名密鑰;有更改服務器權限的賬戶名和口令。不然黑客是很難做到同時對三者進行攻擊的。 (網站還有可能是前端缺陷被掛馬,但時機太巧了)。
原文鏈接
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia







