融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Token治理、樂觀治理、安全衛士實現DAOs的三權分立治理
原文標題:《 Decentralized Governance Structures--Checks and balances for lean and trust minimized DAO governance 》
原文作者: Joey Santoro
貢獻者:Dewei, DAOctor @DAOrayaki
治理使現代社會成爲可能。政府決定將稅收收入分配到哪裏,並影響控制經濟價值流動的槓桿。但這是過去的做派。區塊鏈技術使得這些行爲在公開地方進行——將受影響的公民置於決策的最前沿。
去中心化自治組織(DAO)是控制大量資源的鏈上政府。這些有可能通過合約激勵機制消除腐敗。換句話說,「不能作惡」遠比「不作惡」強大得多。即使谷歌和世界各國政府沒有作惡的意圖,但是他們都有作惡的能力。只有開源治理算法才能幫助人類進化到更高層次的協調。
許多 DAO 一直在努力創建平衡敏捷性和安全性的治理流程。開發人員需要快速構建和迭代產品,而不是每次發佈代碼時首先進行冗長的爭論,而社區需要具有阻止不良行爲者的能力。下面是一個框架模型:採用多種治理策略來最大限度地提高開發速度同時保證協議安全。
未來的 DAOs 將利用三個主要類別的微治理權利:
1、Token 治理——具有類「行政部門」權力的直接民主
2、樂觀治理——具有類「立法分支」權力的代議制民主
3、安全衛士——具有一定條件下的類「司法部門」的權力
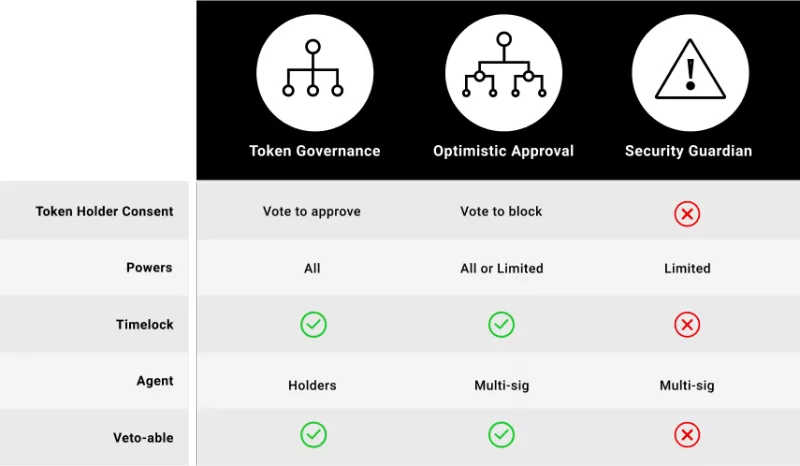
Token 治理
Token 治理意味着所有持有者都需要投票才能實現變革。這是「積極同意」,因爲需要足夠多的利益相關者積極批准新提案。它作爲一個行政部門,對系統的所有其他組件保持充分的權力。
Token 治理可以具有以下屬性的任意組合:
1、法定人數——通過最低批准數量
2、委託——任命一名代表,代表你投票
3、時間鎖 - 提案通過後直至生效前的寬限期
4、投票表決—在一段時間內鎖定選票以獲得更多選票
Token 治理非常繁瑣。由於信息不充分的 Token 持有者被鼓勵參與頻繁而複雜的提案,因此常常出現選民冷淡、搭便車等問題。持有者可以在不參與治理的情況下推測項目結果。
出於上述原因,理想情況下,Token 治理應僅用於最重要的決策,包括但不限於:
1、鑄造新 Token(稀釋持有者)
2、合約升級
3、更改治理規則
4、任命/否決其他治理層
在一個理想的世界中,每一個進入 Token 治理的提案都具有很高的參與度,因爲它對利益相關者來說非常重要。換句話說,低參與度是過度使用 Token 治理的體現。
現有的最佳 Token 治理合約是 OZ Governor, Governor Bravo 和 Curve Voting Escrow.
獎勵:Vitalik Buterin 有一篇關於超越 Token 治理的精彩文章。
樂觀治理
樂觀的治理模式允許一個由民選行動者組成的核心小組,代表社區制定提案。這種治理形式被視爲「消極同意」,因爲在「快樂之路」中,Token 持有人不會干預提案的制定。因此,需要有足夠多的利益相關者積極阻止一項新提案,使其無法生效。樂觀治理的職能是作爲一個立法部門,由民選代表在 Token 治理和安全衛士的監督下起草和頒佈有利於社區的提案。
當挑戰不可避免地到來時,就會有適當的保護措施來保護生態系統。
第一個保護措施是時間鎖。這種透明性允許用戶在出現惡意提案時找到解決方案,用戶可以在時間鎖定窗口期間退出生態系統。
第二個保護措施是由其他利益相關者(例如 Token 治理和安全衛士)控制的否決權。這意味着在時間鎖期限內,當有足夠多的利益相關者投票取消提案時,該提案將不會生效。這是針對不良行爲治理的最終保護。
樂觀治理精益高效,使關鍵利益相關者能夠以大多數人的最佳利益行事。它是幾乎所有治理應用程序的理想選擇:
1、參數變化
2、貢獻者補償
3、發放獎勵
4、小型升級/集成
在一個完美的世界中,樂觀治理具有高透明度和低參與度。低參與度意味着提案易於理解且沒有爭議。如果樂觀治理看到民選參與者提案的高度參與,那麼參與者很可能會提出有爭議的變更。例如,高透明度對於允許其他利益相關者就是否參與和嘗試否決做出明智的決定很重要。
最好的樂觀治理將使用 OpenZeppelin TimelockController 並允許關鍵利益相關者否決。
安全衛士
當 Token 治理和樂觀治理失敗時,DAO 需要關鍵功能的緊急關閉機制。執行此操作是安全衛士的工作。一個有效設計的安全衛士可以幫助防止漏洞。這有助於防止漏洞被利用,並讓利益相關者有時間在恢復功能之前開發更長期的解決方案。它充當司法部門,確保 Token 治理和樂觀治理行爲是真誠的,並考慮到強大的安全實踐。
安全衛士應該具備「條件全能(conditional omnipotence)」,即可以立即行動,但只能針對預先定義的行爲。這些行爲應包括:
1、暫停合約
2、否決惡意的樂觀或 Token 治理提案
3、強制操作,否則可能無效
安全衛士應該「信任最小化」,因爲它永遠不能主動傷害用戶,或者至少不會被激勵這樣做。無正當理由,安全衛士不應採取以下行動:
1、提取資金
2、防止用戶退出系統
3、更改關鍵參數
在一個理想的系統中,永遠不應發生使用安全衛士的情況。因爲,這意味着合約是安全的,並且安全衛士持有者被正確激勵而不是惡意行爲。
最好的安全衛士就是一個 Gnosis Safe,它可以使用 OpenZeppelin Defender 來存儲和簡化安全運行手冊。
總結
DAO 可以快速做出決策,同時最大限度地減少腐敗和最大限度地提高透明度。通過在不同層次結合細微的治理權力來實現這一點:
1、Token 治理應該只用於最重要的決策。
2、樂觀治理應該授權關鍵利益相關者在 Token 持有者批准的情況下掌權。
3、安全衛士應該對快速反應的安全問題保持有條件的全能/權限。
去中心化治理將改善現有的權力結構並引入新的和開放的結構。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章