融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


比特幣的公鑰暴露,也許是2027年最需要關注的話題
幾天前,以太坊核心研究員 Justin Drake 呼籲行業準備進入「掩體模式」,將資產遷往公鑰尚未暴露的新地址。他擔心 AI 帶來的數學突破,會讓 ECDSA 這種廣泛使用的數字簽名算法,在量子威脅兌現之前遭遇實用攻擊。最壞情況下,留給持有者的時間只有數月。
價格下跌時,人們還可以討論估值與週期。私鑰的安全一旦受到懷疑,問題就變成了:錢包裡的錢,究竟還能不能算自己的。這動搖的是加密貨幣的根基。
吹哨
Drake 擔心的局面是,AI 找到人類尚未發現的數學方法,讓攻擊者能夠利用現有硬件,從公開的信息恢復錢包私鑰。他把「破解」描述得相當具體,例如使用大型 GPU 集群,在一週左右恢復目標私鑰。
量子威脅需要相應的硬件能力。AI 帶來的風險則指向算法突破:一個過去被認為難以求解的數學問題,假如出現了更有效的方法,原有的計算成本就會下降。防守者原本等待的是量子計算機,現在還要防備經典算法本身發生變化。
橢圓曲線具有豐富的數學結構,這是 Drake 尤其擔心它的原因。那些人類尚未找到的解法,會不會被更強的 AI 找到?過去積累的安全經驗,還能不能為未來提供同樣的保證?
Vitalik 的回應也認真對待這一可能。他把擔憂進一步擴展到格密碼,包括 ML-DSA 等抗量子方案。這些方案同樣依賴特定數學問題難以求解;假如 AI 加速的研究改變了求解方法,現有參數所提供的安全餘量也需要重新評估。
因此,「抗量子」這個標籤還不足以回答所有 AI 風險。Vitalik 更偏向在適用的簽名與證明中採用哈希構造,減少對複雜數學結構的依賴。他也提醒,公鑰加密有更難處理的限制,無法直接照搬這條路線。
反對 Drake 聲明的人也不在少數,主要的反駁點在於,Drake 聲稱的「數月」過於聳人聽聞了。
NEAR 創始人 Illia 承認 AI 正在挑戰人們對數學複雜度的認識,卻尚未看到橢圓曲線實用攻擊的時間表發生實質變化。他尤其擔心複雜的遷移操作讓持有人承受新的風險,主張把密碼學更換做成常規能力。
密碼學研究者 Sean Bowe 則批評預警的強度與新增證據之間的落差。專家需要幫助非專業持有人處理不確定性,過度緊迫的表達會讓人無所適從,也會損害後續風險溝通的可信度。
三成 BTC 的公鑰已經公開
在攻擊何時可行尚有爭議的時候,需要處理的資產規模已經可以統計。
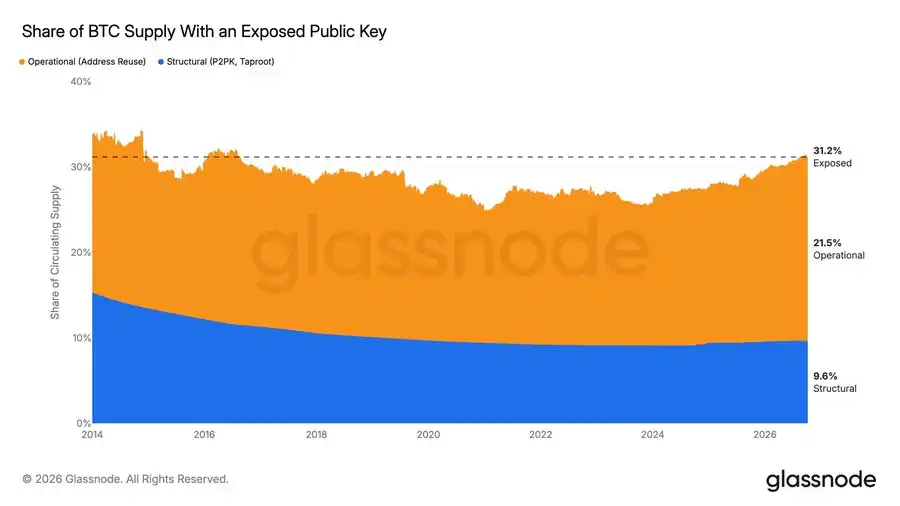
Glassnode 研究者 Rafael 給出的數字是:約 626 萬枚 BTC 對應的公鑰已經在鏈上可見,佔已發行量的 31.2%,高於 2021 年初的 24.8%。
要理解這部分 BTC 為什麼會暴露,需要先區分公鑰和私鑰。
私鑰用來生成授權轉賬的數字簽名,公鑰供網絡驗證簽名。公鑰公開本來符合密碼系統的設計,安全性依賴於攻擊者難以從公鑰反推出私鑰。足夠強的量子計算機假如改變了這一點,已經公開的公鑰就會成為攻擊材料。
一部分 BTC 地址起初只在鏈上顯示公鑰經過哈希運算後的摘要,暫時不公開公鑰本身。但持有人支出資金時,公鑰會被公開。如果之後還把錢留在同一密鑰控制下,或繼續向那裡收款,這些餘額就對應著一個已經公開的公鑰。
這就是地址重複使用帶來的暴露。按照 Rafael 的統計,這一部分約有 433 萬枚 BTC。資金遷往公鑰仍隱藏在哈希之後的合適新地址,可以減少當前的長期暴露。
另有約 194 萬枚的情況不同,公鑰由腳本類型直接公開。早期的 P2PK 直接把公鑰記錄在鏈上,Taproot 輸出也會公開公鑰。這類資金即使尚未支出,公鑰也已經可見。處理它們,需要考慮地址採用的結構,不能只看地址有沒有用過。
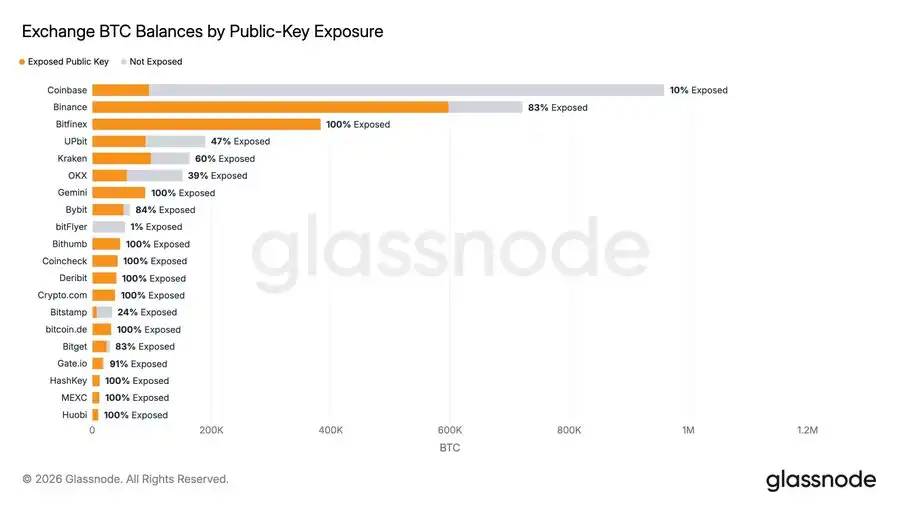
交易所是較大的可行動群體。已標記交易所持倉中,約有 179 萬枚 BTC 的公鑰可見,佔這些持倉的 57%,高於 5 月的 55%。自 5 月報告以來,整體暴露存量增加約 22.2 萬枚,同期 BTC 新增供應只有約 6.4 萬枚。
減少暴露還無法代替完整的密碼學升級。公鑰暫時隱藏的資金,在未來支出、公開公鑰時仍會面對攻擊窗口。但這些數據至少說明,行業有一部分防守工作可以提前做,其進展也可以被觀察。
有人因此放棄 Crypto
這樣的不確定性,已經讓一些投資者失去了興趣。
交易者 metavestor 在推特上表示自己已經賣出了大部分現貨。他不想每次看到 AI 數學研究的新消息,都懷疑自己會不會遭遇無法挽回的損失,也不想看到一個古老的比特幣地址轉賬,就猜測私鑰是不是已經被破解。
他原本以技術樂觀者的身份進入 Crypto,現在更願意去關注 AI 和生物技術。繼續持有 Crypto,讓他感覺自己在做空 AI 的進步。即使錯過下一輪牛市,他也願意接受,還有別的資產可供交易。
「銀行也依賴密碼學」沒有消除他的顧慮。在後續解釋中,他強調銀行的安全團隊和防禦能力,也寄希望於重大攻擊後的追索與政府救助。對於鏈上資產,他缺少同樣的信心。
攻擊還無須讓全部密碼系統同時失效。只要恢復某個地址私鑰的成本低於可取得的資產價值,攻擊者就有動機嘗試。資產是否容易轉走、攻擊是否容易變現、損失能否追回,都會影響風險的分布。
但是,有反駁觀點認為,BTC 在早期也面對託管、採用和監管等生存風險,投資者願意承擔這些風險,正是回報的一部分來源。風險存在,並不能單獨決定一項資產是否值得持有。
反駁者也不認同政府救助可以被提前視作保證。假如可信機構普遍承受更大的攻擊壓力,無許可貨幣的相對價值還有重新評估的空間。在反駁者看來,Drake 的警告會促使行業更認真地採取預防措施,這種改變最終有機會成為好事。
有人願意承擔尚難量化的風險,有人認為持續監測它的精力成本已經超過預期收益。
不過,從個人決定退出,到判斷整個行業已經沒有未來,中間還需要評估防守者能夠做什麼。
重建
Crypto 已經有了一些具體的措施應對威脅。
以太坊的 EIP-8141 提案嘗試讓賬戶驗證變得可編程,賬戶可以選擇如何確認交易授權,減少對固定簽名算法的綁定。按照以太坊基金會成員 binji 的介紹,後續路線還包含最小可用抗量子 L1 的目標。
這類密碼學敏捷性的意義,是給系統留下更換驗證方式的空間。長期持有資產,不必等於永遠依賴今天選定的一套演算法。
Solana 的 Jacob Creech 則介紹了基於秘密種子的恢復路徑。簽名密鑰由種子派生,他希望合法持有人透過哈希證明展示自己知道種子,再遷往新的簽名方案。
Illia 所述的 NEAR 帳戶模型,也強調密鑰管理和輪換。根據他的介紹,NEAR 已支持 ML-DSA,並計劃加入哈希方案。結合 Vitalik 對格密碼的擔憂看,能夠繼續調整認證方式,本身就比只承諾某個演算法安全更有價值。
這些路徑還沒有保證所有資金都能及時完成升級。錢包需要兼容新的驗證方式,機構需要安排託管遷移,持有人也需要在操作中保住資產。Vitalik 特別提醒,他個人在錯誤遷移中損失的錢,比黑客攻擊造成的損失更多。防守需要把這些成本一併算進去。
但 AI 的能力同樣會進入防守。binji 提到,AI 能加快密碼學研究,也能輔助形式化驗證,讓實現接受更嚴格的檢查。更強的工具可以幫助尋找攻擊方法,也可以幫助發現錯誤、檢驗新方案。
AI 還會增強冒充、欺騙和社會工程攻擊。即使密碼學足夠強,掌握關鍵權限的人仍然會受到攻擊。一個能夠更新安全基礎,同時減少單個人或機構被控制後所造成影響的系統,在更強的 AI 面前仍有用途。
這也是保持相對樂觀的理由。技術進步會同時改變攻擊能力、防禦能力和人們對可信系統的需求,不能只固定住後兩者,再把攻擊者的進步一路推演到終局。
沿著這些變化看,密碼學升級和託管遷移會成為 2027 年的重要主題。
Crypto 的安全感需要重建。一個能夠持續更新安全基礎、減少關鍵權限集中的系統,在 AI 時代只會更有價值。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia