融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Bitget被盜贓款THORChain並未攔截,去中心化協議暫停標準不統一

TL;DR
· 9 月 26 日,Bitget CEO 公開要求 THORChain 拒絕為已標記的攻擊者地址提供服務,THORChain 回應稱協議與比特幣、以太坊一樣無需許可,不應單獨承擔審查責任。
· 爭議核心是節點治理能否選擇性干預。今年 5 月協議自盜後社區在約兩小時內協調停機 39 天,2025 年 Bybit 案中暫停投票曾短暫通過又被推翻。
· 關聯標的:RUNE、Bitget 用戶保護基金、作為贓款兌換終點的比特幣,以及同類跨鏈流動性協議。
2026 年 9 月 26 日,Bitget CEO Gracy 在 X 平台發文,要求 THORChain 拒絕為平台 9 月 24 日被盜的已知攻擊者地址提供服務。去中心化是設計原則,不是給已知贓款開綠燈的擋箭牌。
THORChain 也回應了,說不行,協議與比特幣、以太坊、BNB Chain 一樣無需許可,當已知贓款流經這些網絡時,它們同樣無法被要求承擔審查責任。但這種說法顯然不太能被接受,因為 THORChain 自己被盗的時候,停的挺快的。
抽象的是,因為贓款的介入,RUNE 手續費多了,這也導致 RUNE 明顯放量上漲。
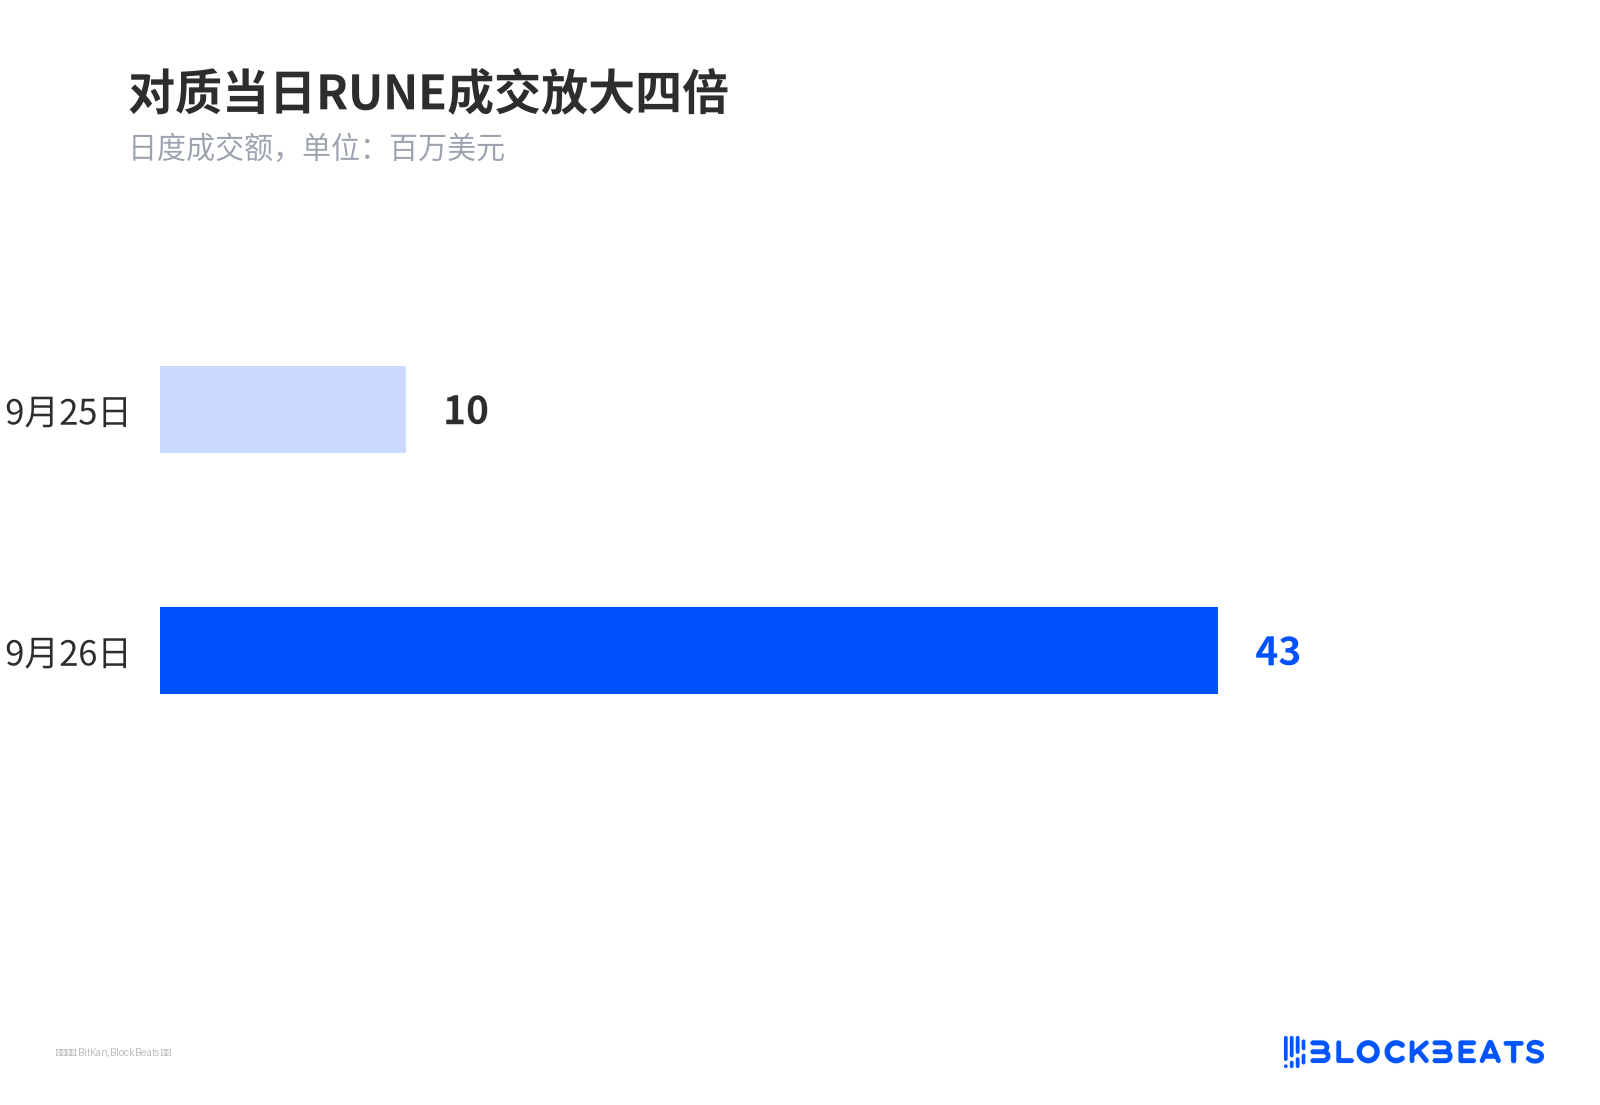
對質當日 RUNE 成交放大四倍
無包裝跨鏈如何成了贓款出口
THORChain 讓不同鏈的原生資產直接在流動性池裡互換,不必先把 ETH 包裝成映射資產。這一步跳過了包裝環節,也跳過了包裝資產背後的發行方。
後果很直接。Circle 和 Tether 可以凍結 USDC、USDT,可一旦被盜資產換成原生 BTC,就沒有中心化主體能按下退回鍵。
黑客要的正是這個終點。無需實名驗證,沒有賬戶凍結環節,池子深到能承接大額,XRP、ETH、BNB 都能換成難以追回的原生 BTC。鏈上追蹤顯示,約 1.03 億枚 XRP(約 1.57 億美元)已經過 THORChain 兌出,ETH 大頭仍未移動。
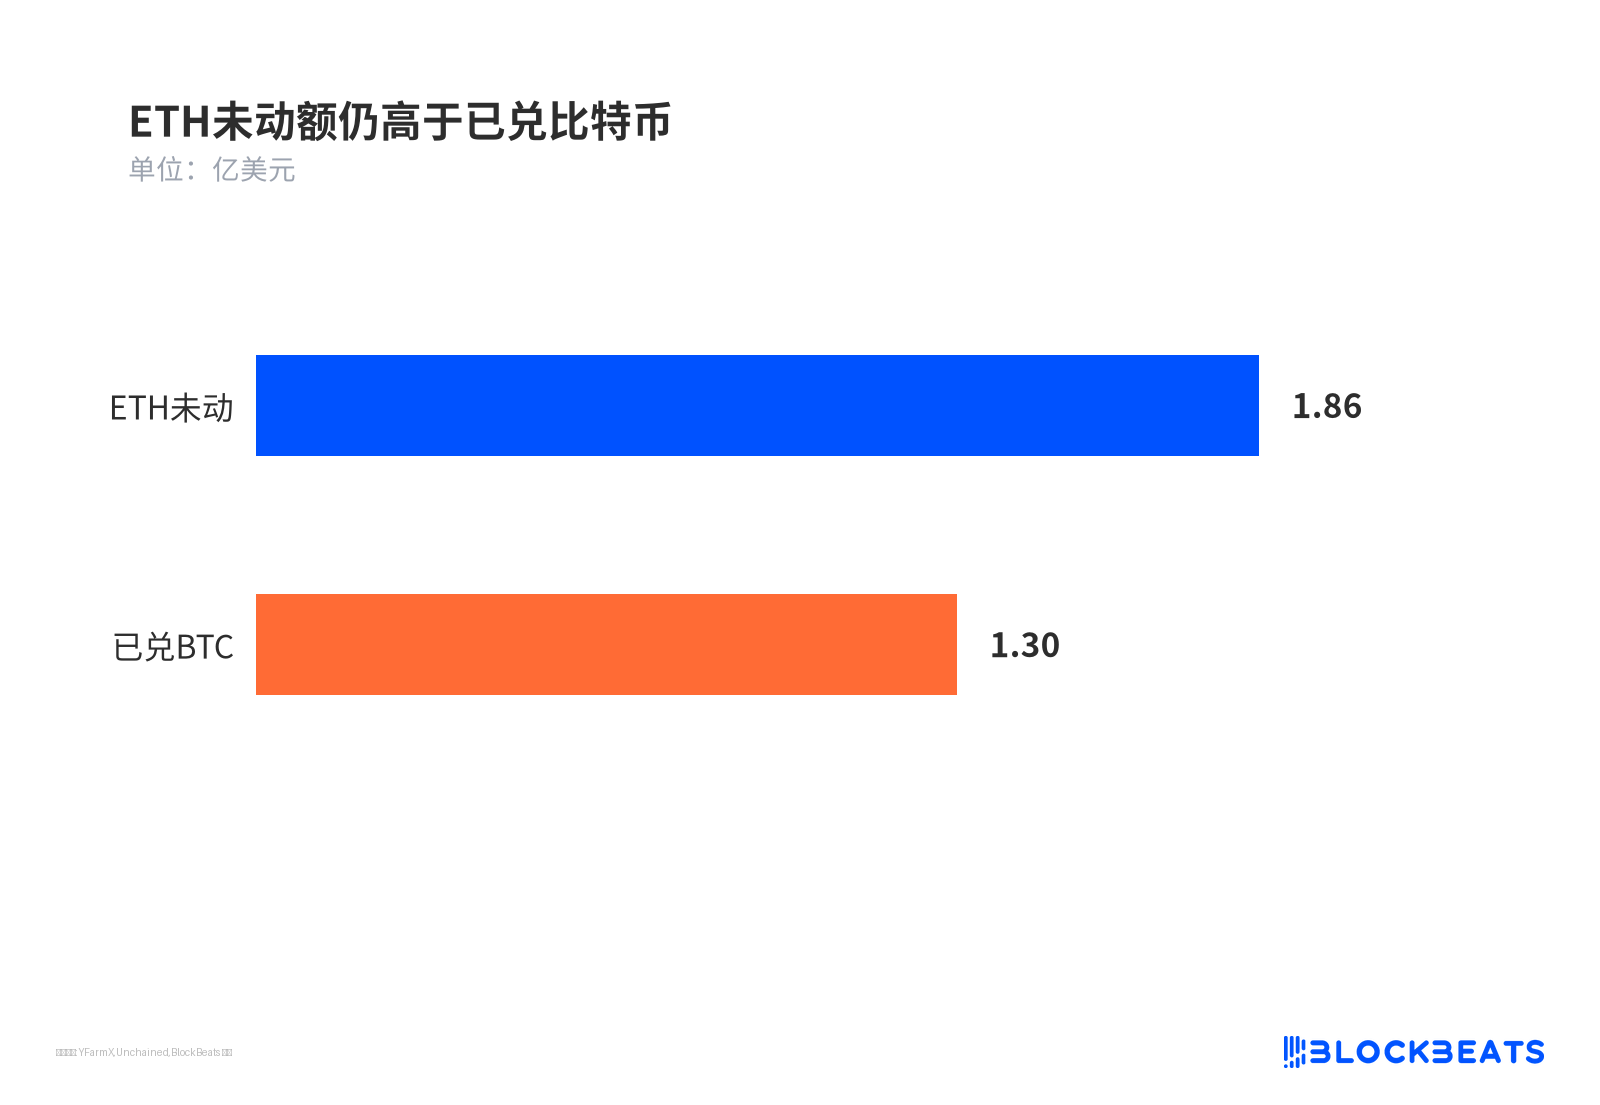
ETH 未動額仍高於已兌比特幣
每筆兌換都會產生手續費,流向節點和流動性提供者。這是 RUNE 對成交量敏感的原因,也是攻擊者路徑與代幣價格綁在一起的地方。
TSS 金庫之爭,它更像比特幣還是更像交易平台
THORChain 的金庫運行在閾值簽名(TSS)機制上。一群節點各持一把碎片鑰匙,湊夠人數才能把池子裡的幣轉出,達到門檻即可挪動資金,背後存在可問責的治理層級。
交易平台與鏈上追蹤方的質疑正落在這裡。協議扮演的是用戶與原生鏈之間的中介,只是把中介分散化了。THORChain 官方堅持自己是無需許可的基礎設施,不該被要求扮演執法角色,並把問題拋回給比特幣和以太坊。
受害方要攔截,協議要中立,第三方要問責,三者之間的張力構成了這場爭論的完整結構。
分歧的關鍵在於,「預設不審核單筆交易」和「沒有能力審核」是兩回事。節點集體理論上可以拒絕簽名,問題在於他們是否願意。
自盜停機 39 天,Bybit 的投票卻被推翻
今年 5 月 15 日,惡意節點利用閾值簽名相關漏洞,從單一金庫抽走約 1070 萬美元。協議自動檢測後停止簽名,社區在約兩小時內協調完成停機,交易暫停 39 天,直到 6 月 23 日恢復。
協議自身失血時,節點行動得很快。停下某條鏈的投票門檻並不高,3 票即可生效,4 票可撤。這是判斷「能不能攔」最硬的一塊證據。
2025 年 Bybit 案呈現的是另一面。當時約 14.6 億美元被盜資金中,研究估算約 12 億美元經 THORChain 從 ETH 換成 BTC,佔比約 85%。三名驗證者曾投票暫停 ETH 交易,四票在數分鐘內將其推翻,核心開發者 Pluto 隨後辭職,FBI 同日發出公告要求虛擬資產服務商攔截相關地址,協議最終維持了無需許可立場。
兩次的差別主要來自治理意願,而不是技術能力。截至目前,節點尚未為 Bitget 案發起新的停鏈投票。
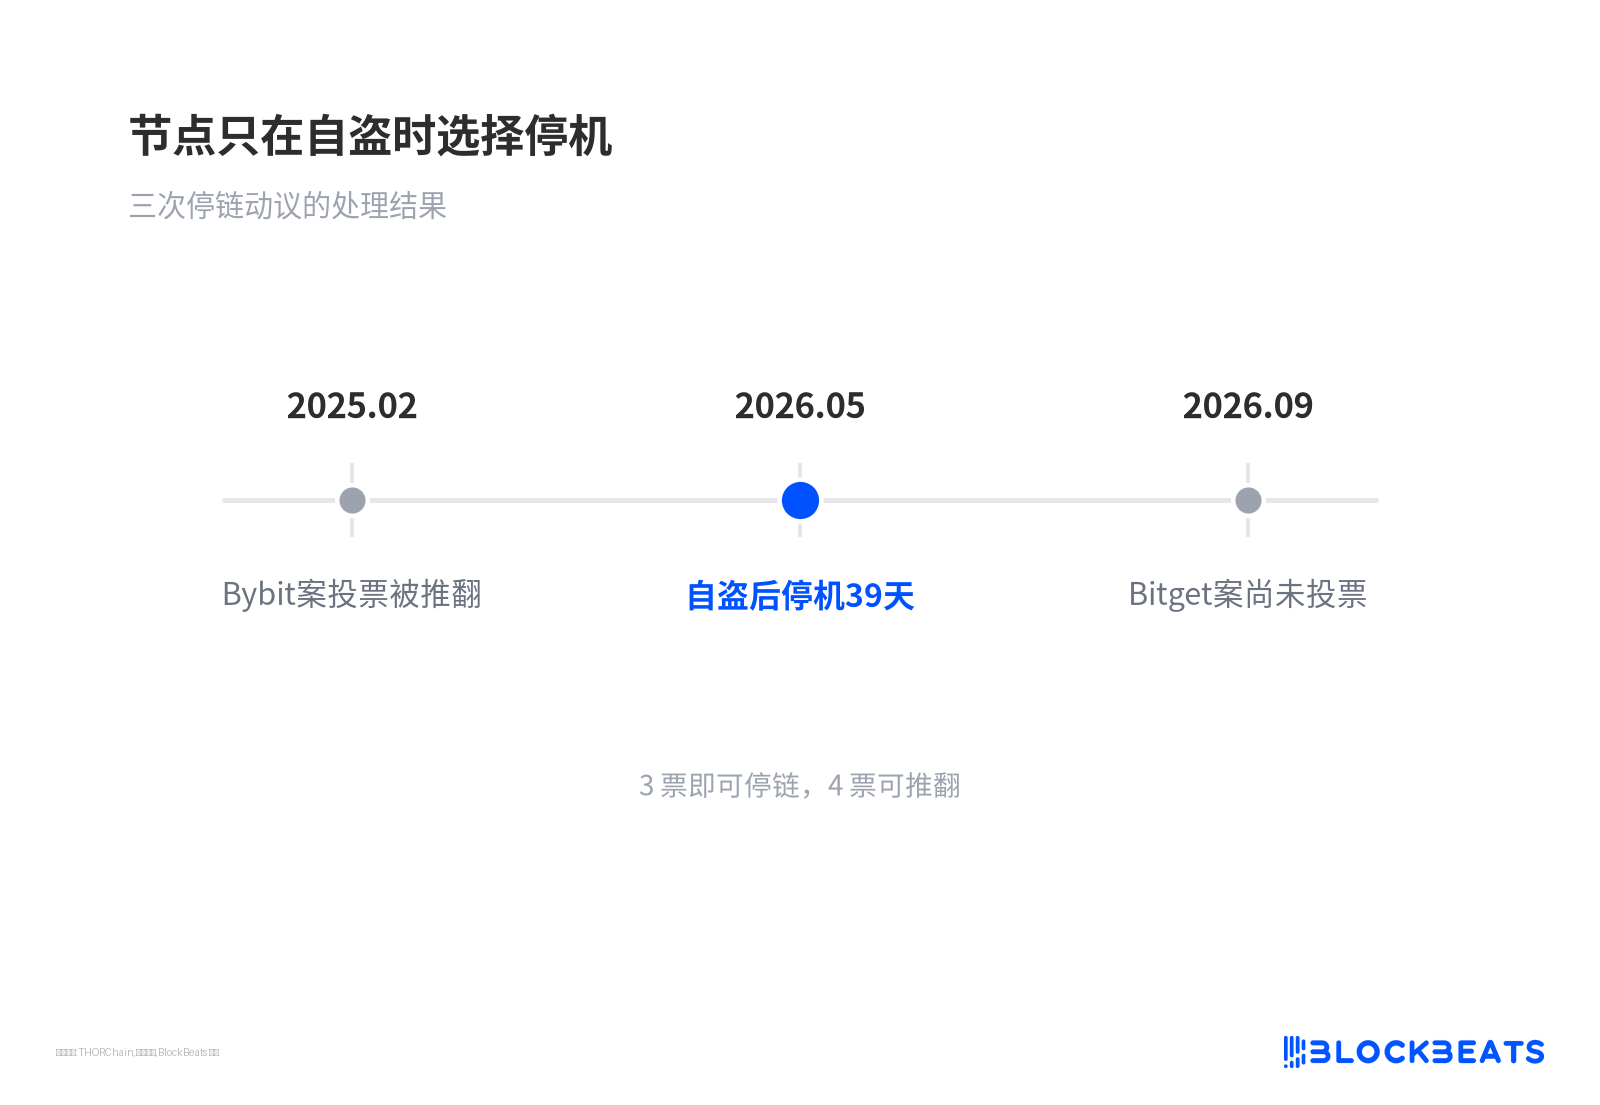
節點只在自盜時選擇停機
規模遠小於 Bybit,停鏈投票仍未啟動
Bitget 被盜金額已從 3.516 億美元上修至約 3.875 億美元,雖然和 Bybit 不是一個量級,但金額並不是重點。目前已確認經 THORChain 兌出的約 1.57 億美元。
決定爭議走向的,是節點會不會為 Bitget 再發起一次停鏈投票,以及最終有多少贓款走完這條通道。前者是治理意願,後者是定價依據。對 RUNE 持有人來說,短線成交脈衝與長期合規敘事壓力,需要在同一張帳上一起算。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia