融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


時間軸 | UXLINK遭駭客攻擊暴跌70%,將啟動代幣置換並制定補償計劃
9 月 23 日,去中心化社交項目 UXLINK 突發黑客攻擊,攻擊者篡改多簽權限並盜走超 1100 萬美元資產,隨後又掌握鑄幣權在鏈上增發 10 億枚 UXLINK,消息一經發出後 UXLINK 一夜跌近 65%,截止發稿時報價 0.11 美元。 UXLINK 官方在遭到攻擊後迅速進行反應,回應稱駭客盜取的大部分資金已被凍結,正與安全公司合作追贓物並將啟動代幣置換。
9 月 24日,UXLINK 新合約已通過審計,代碼仍為「UXLINK」,同時合約取消了銷毀功能。以下為事件關鍵時間軸與後續觀察要點,BlockBeats 將持續關注並即時更新:
9 月 24 日
12:19|UX>LINK:新代幣合約已通過審計地址更新駭客事件後續,重點:
1、新的 UXLINK 智慧合約已成功通過安全審計。
2、合約將部署在以太坊主網上。合約取消了銷毀功能,將使用跨鏈合作夥伴的服務來保留跨鏈功能。
3、代幣代碼仍為「UXLINK」,以確保所有平台的連續性。
4、今天,團隊將向 CEX 合作夥伴提交新的合約細節和遷移計畫。
5、團隊也正在準備對韓國數位資產交易所協會 (DAXA) 的詢問進行全面回應,並將於今天提交。
6、團隊已凍結大量與駭客攻擊相關的地址,並與執法部門和專業第三方合作,啟動了恢復程序。所有社區損失將完全透明地處理,並將用於社區發展和賠償。
9 月 23 日
20:17|OKX 將下架 UXLINK U 本位永續合約
19:00|智能合約方案更新:固定供應量、放棄跨鏈「鑄造-銷毀」
UXLINK 官方發布安全公告更新如下:
1. 已與主要 CEX 合作夥伴就計劃中的代幣交換進行了溝通,主要 CEX 表示將全力支持。
2. 一份新的智慧合約已提交安全審計。該合約將設定固定供應量,確保不會產生額外的供應。
3. 放棄了通常用於跨鏈的「鑄造-銷毀」功能,以確保社區利益。
4. 正在回應韓國數位資產交易所協會 (DAXA) 問詢,並將與安全專家合作,準備全面的事件報告。
11:48|UXLINK 駭客或遭 Inferno Drainer 釣魚攻擊
慢霧創辦人餘弦推推表示,UXLINK 駭客或遭遇 Inferno Drainer 釣魚攻擊。 「先前盜取的約 5.42 億枚 UXLINK 可能是被 Inferno Drainer 用普通授權釣魚手法釣走了。」
11:13|處置方案:將啟動代幣置換
UXK 14 代幣行為者正在偵測到未經授權的造幣行為者正在持續造幣行為者。 UXLINK 正緊急聯繫交易平台暫停代幣儲值及交易並啟動代幣置換。有關代幣置換的更多詳情和說明將很快公佈。團隊特別強調,這次事件未波及個人用戶錢包。 UXLINK 承諾將對受影響用戶進行代幣補償,並已著手加強安全措施,包括升級多重簽名錢包機制和引入硬體錢包用於資產儲存。
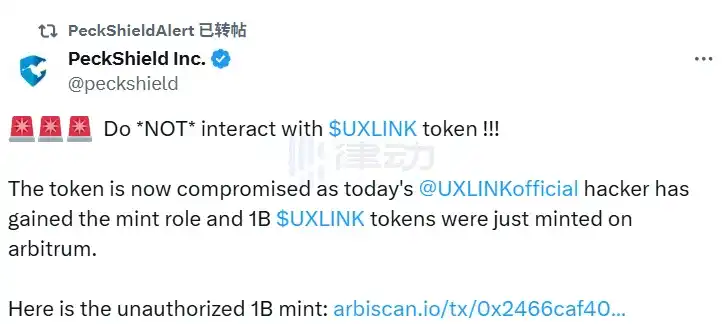
11:04|派盾安全提示:切勿交互
據派盾監測,由於今天的 UXLINK 黑客已經獲得了鑄幣權,並且 10 億枚 UXLINK 代幣剛剛在 Arbitrum 上鑄造,因此代幣現在已被洩露。提醒用戶切勿與 UXLINK 代幣互動。
11:01|交易所風控:Upbit 警戒 & 暫停儲值
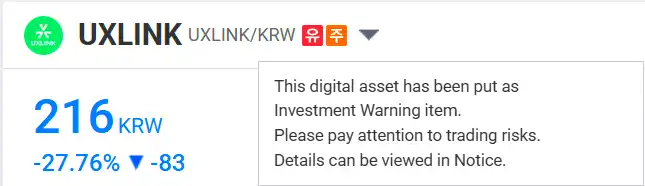
根據官方公告,Upbit 將 UXLINK 暫停交易性代幣。 UXLINK 的存款服務已暫停,存款服務的恢復時間將依照被指定為交易警告事項後的程序另行通知。
公告稱,Upbit 發現 UXLINK 存在諸多缺陷,對用戶構成潛在風險,具體原因如下:根據支持虛擬資產交易的最佳實踐,存在黑客攻擊等安全事件,且發行方或運營商未能及時通過適當的電子媒體披露有關虛擬資產的重要信息。因此,Upbit 已將 UXLINK 指定為交易警示資產,以保護投資者。
交易預警期:2025 年 9 月 23 日星期二 12:00 (韓國標準時間) - 2025 年 10 月 17 日星期五 11:59 (韓國標準時間)
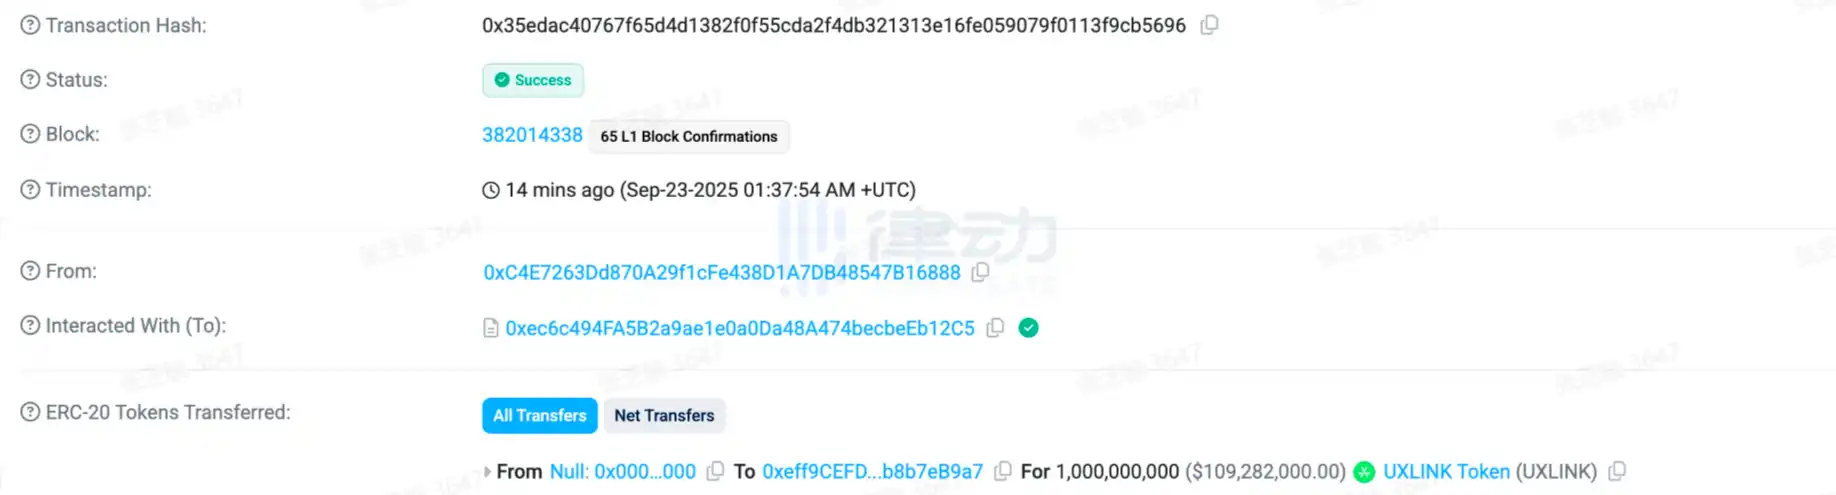
09:53|黑客增發曝光:10 億枚 UXLINK
根據市場消息,黑客鏈上增發 10 億枚 UXK。
09:44|UXLINK:凍結進展 & 賠償規劃
官方表示在過去的幾個小時內,一直與主要交易平台緊密合作,大部分的資產已被凍結在平台上已被凍結。
UXLINK 的首要任務是保障社區資產安全並儘可能實現資產追回,也聘請了派盾支持正在進行的調查並加強追回工作。目前沒有跡象顯示個別用戶錢包受到攻擊。下一步是製定明確方案,恢復並賠償受影響的帳戶。保護社區利益仍是 UXLINK 的最高優先級,將持續分享經過驗證的最新進展。
09:08|官方確認被攻,試圖凍結可疑存款並報案
UXLINK 官方發文表示,已發現涉及其多簽錢包的安全漏洞,導致大量加密貨幣被非法轉入 CEX 和 DEX。團隊正與安全專家合作查明原因並控制事態,已聯繫交易平台凍結可疑 UXLINK 存款,並向警方及相關主管部門報案以推動法律追責和資產追回。
00:49|初報:疑似遭遇攻擊,損失超 1,100 萬美元
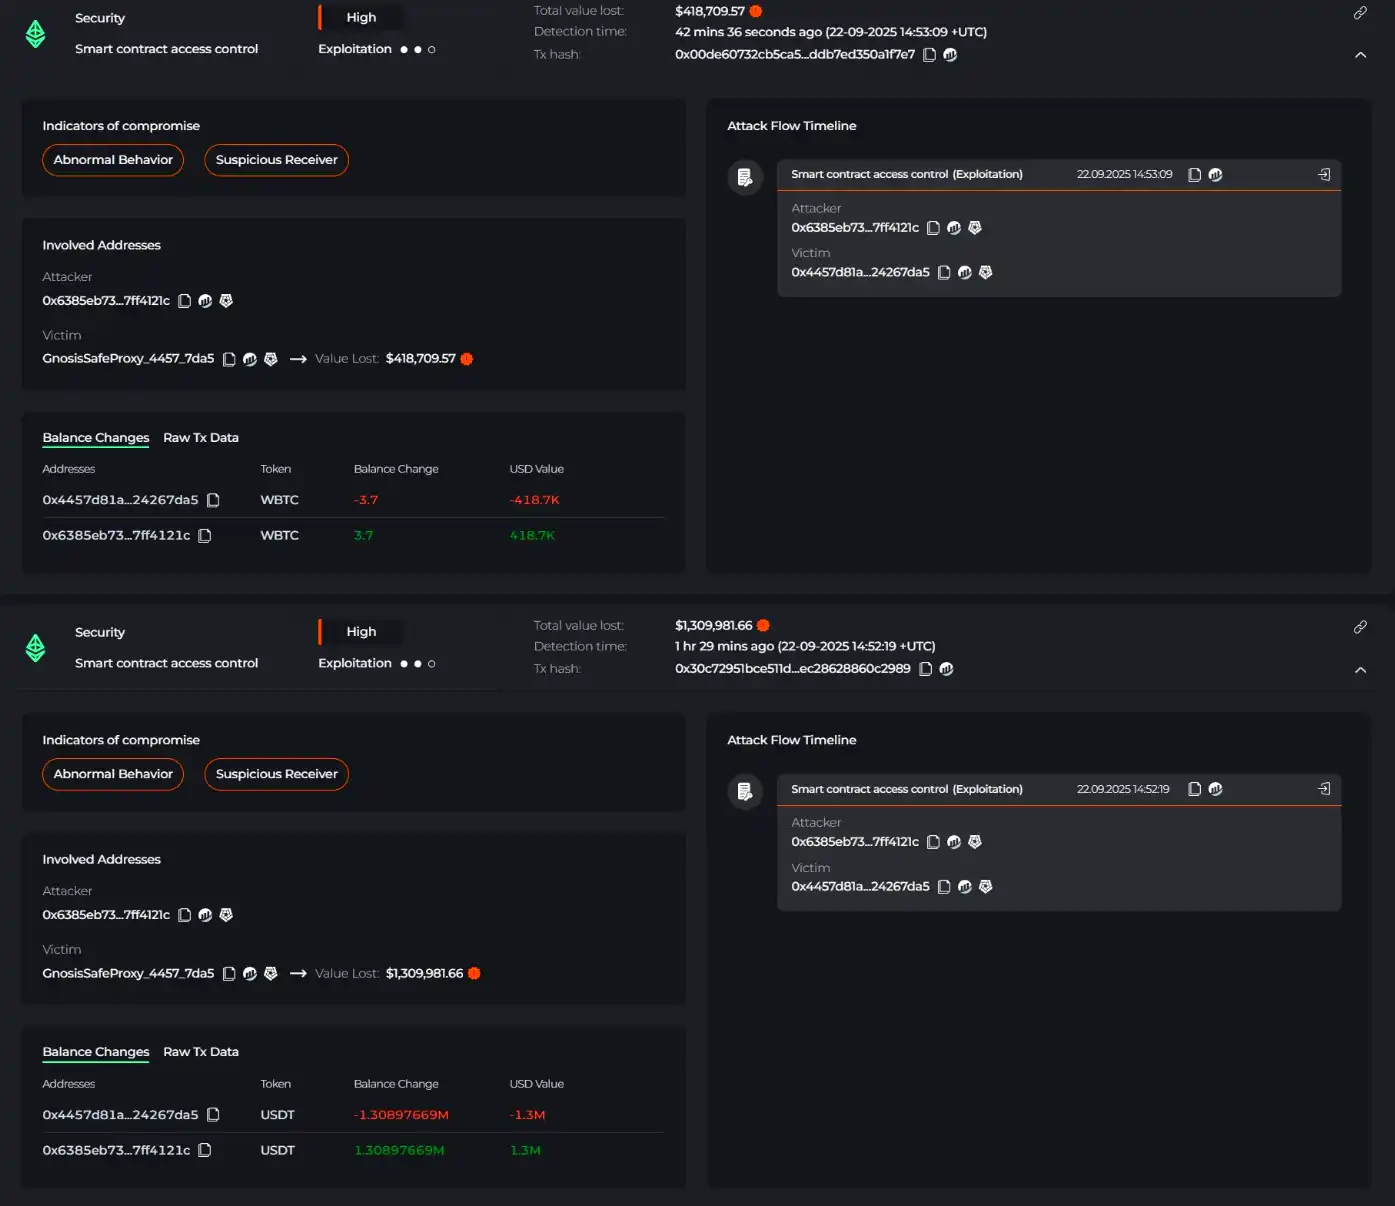
Cyvers 監測到與 UXLINK 相關的約 1,130 萬美元可疑交易:攻擊位址透過 delegateCall 000 萬萬、WBTC 3.7、ETH 25;以太坊側 USDT/USDC 兌換為 DAI,Arbitrum 側 USDT 兌換為 ETH 並跨回以太坊。隨後相關地址收取 1,000 萬枚 UXLINK(約 300 萬美元)並開始兌換。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章