

 融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR

郵箱快捷登錄
驗證碼
獲取驗證碼
加入
忘記密碼
驗證碼登錄
/
註冊
Partnered With:

GoPlus:瀏覽器插件劫持問題應如何防範
閱讀本文需 3 分鐘
如何安全使用瀏覽器插件
原文來源:GoPlus
近日推特用戶因Chrome 瀏覽器安裝Aggr 外掛程式導致瀏覽器Cookies 被劫持,資產損失超過100 萬美金
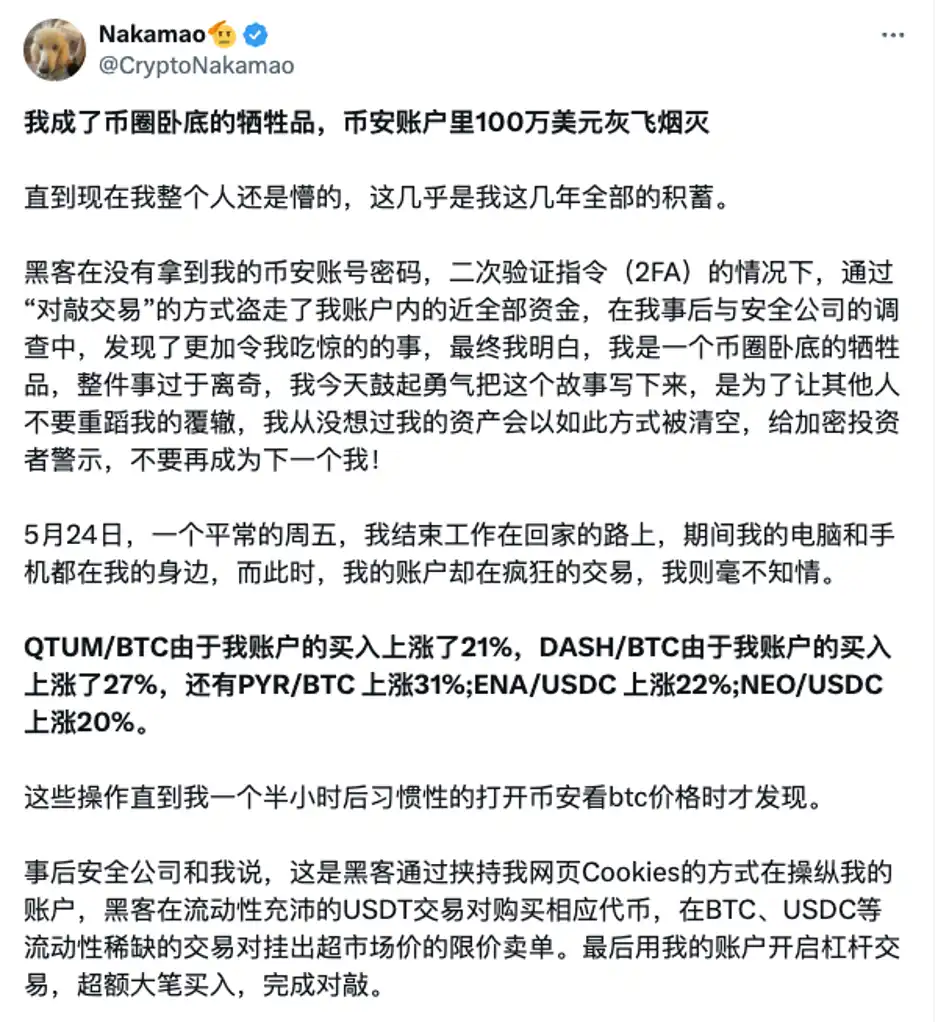
瀏覽器外掛程式(擴充功能)的本質是用戶委託插件代為去處理一部分的網頁信息,但它實際上不僅能訪問和修改原始網頁信息,還可以做到獲取定位、讀取/修改剪切板、讀取Cookies/歷史記錄、屏幕截圖以及鍵盤記錄等等,也就是說這些插件不但可以獲得類似Cookies 這樣的信息,也可以直接決定我們看到的網頁是什麼樣的。
在瀏覽器裡發生的基於Web 端的攻擊,系統安全機制基本上無法識別,瀏覽器也無法識別插件的存取是否是被使用者允許的,所以理論上瀏覽器插件比客戶端軟體的攻擊行為更難被辨識。
GoPlus 安全團隊建議使用者提升安全意識,參考以下方法安全使用瀏覽器外掛:
1、不使用來路不明的外掛程式(擴充程式),僅從官方市集下載外掛程式。
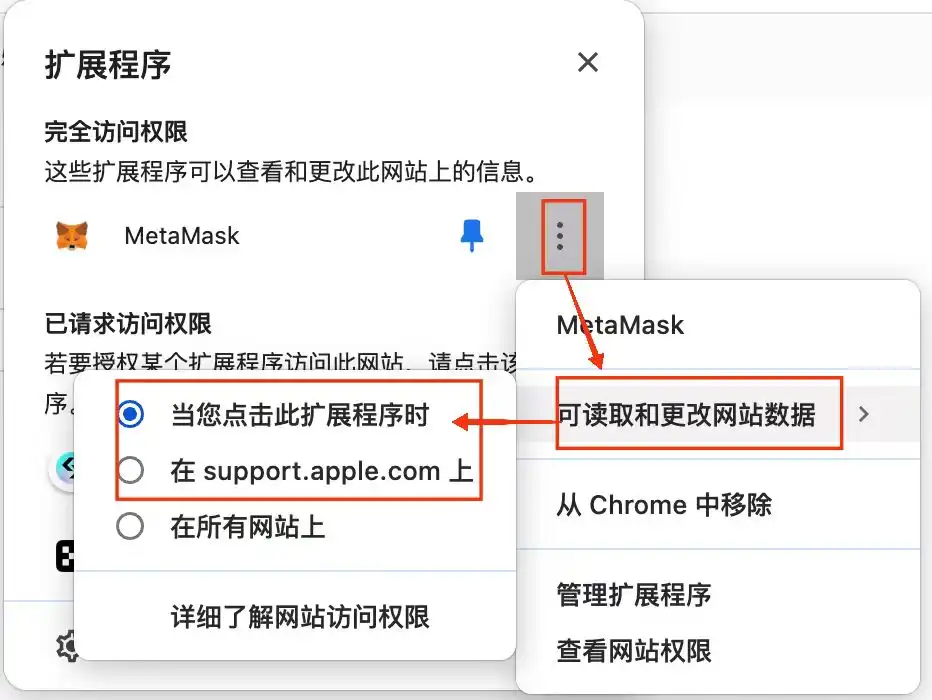
2.即便官方外掛程式也可能被駭客竄改,例如直接替換安裝包或供應鏈攻擊等,使用過程中一定要注意控制訪問權限,不授予非必要的權限,不要默認在所有網站讀取/更改網站數據,設置插件權限為【當您點擊此擴展程序時】或【在特定網站】可以有效防範惡意擴展程序取得Cookies,步驟如下:
3、隔離插件瀏覽器和交易資金瀏覽器。
4、盡量不使用網頁端登入交易所,使用無痕瀏覽進行敏感操作,不使用交易網頁時立即登出,並定期清除瀏覽器快取與Cookies 等資訊。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
糾錯/舉報
 相關文章







選擇文庫
新增文庫
取消
完成
新增文庫
僅自己可見
公開
保存
糾錯/舉報
提交