融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


專訪Fuzzland:為合約安全領域探索新出路
訪談:Jack, BlockBeats
編輯&整理:Luccy, BlockBeats
Fuzzland 是一家隱形模式新創公司,其利用AI x(模糊測試+ 形式驗證)來幫助建構者、稽核員和交易者自動即時分析智慧合約。
作為 Fuzzland 的聯合創始人之一,Chaofan Shou 在加州大學聖塔芭芭拉分校只花了兩年的時間,獲得了電腦科學學士學位。 2020 年至 2021 年期間,合約和區塊鏈安全並不成熟,Chaofan Shou 參與了一些錯誤賞金計劃,並獲得 170 萬美元的賞金,其中也包括一些鎖定的代幣。 2022 年,Chaofan Shou 進入加州柏克萊分校攻讀博士研究生,加入 Sky Computing Lab,師從 Koushik Sen 教授,其研究方向為程式分析,分散式系統,和區塊鏈安全。在讀博前夕,Chaofan Shou 短期擔任區塊鏈安全新創公司 Veridise 軟體工程師,領導了幾種智慧合約和區塊鏈自動化測試工具的開發。在此之前 Chaofan Shou 也擔任 Salesforce 的安全工程師,為 SAST 解決方案、內部網路掃描服務和資料管道做出貢獻。
目前,Web3.0 領域被駭客攻擊的資產數量逐年增加,DeFi 安全現狀備受業界關注,也正因此誕生了不少安全審計產品。 2 月 9 日,FuzzLand 宣布完成 300 萬美元種子輪融資,本輪融資由 1kx 領投,HashKey Capital、SNZ、Panga Capital 參投。
Fuzzland 在安全審計上有什麼特別之處?合約安全審計領域的未來將如何發展?帶著這些疑問,BlockBeats 採訪了共同創辦人之一Chaofan Shou,以下為訪談原文整理:
「審計並非目標,提供鏈上即時分析才是重點」
Chaofan Shou 與好友Jeff 及其博士導師Koushik 一起創立了Fuzzland。在Fuzzland 的技術團隊中,三分之一成員是Chaofan Shou 大學時候一起參加CTF 時認識的朋友,他們參加過DEFCON 等比賽的決賽並且在多次全球比賽名列前茅,而且各個都在Chromium,Linux,Windows等之中挖過重量級的漏洞。
Fuzzland 的安全審計流程使用了 AI 作為輔助工具,Blaz 是 Fuzzland 目前推出的主要產品,其包含了資金流向、靜態分析以及動態分析三個 API。在Blaz 的基礎之上,Fuzzland 推出的Blaz+能夠為智能合約提供即時且持續性的形式驗證,這個產品不僅關注鏈上實時動態,還對社交媒體上的漏洞與攻擊輿情進行監測,特別是在2023年年底,監測到了Twitter 用戶@rabbit_2333 提到的漏洞。
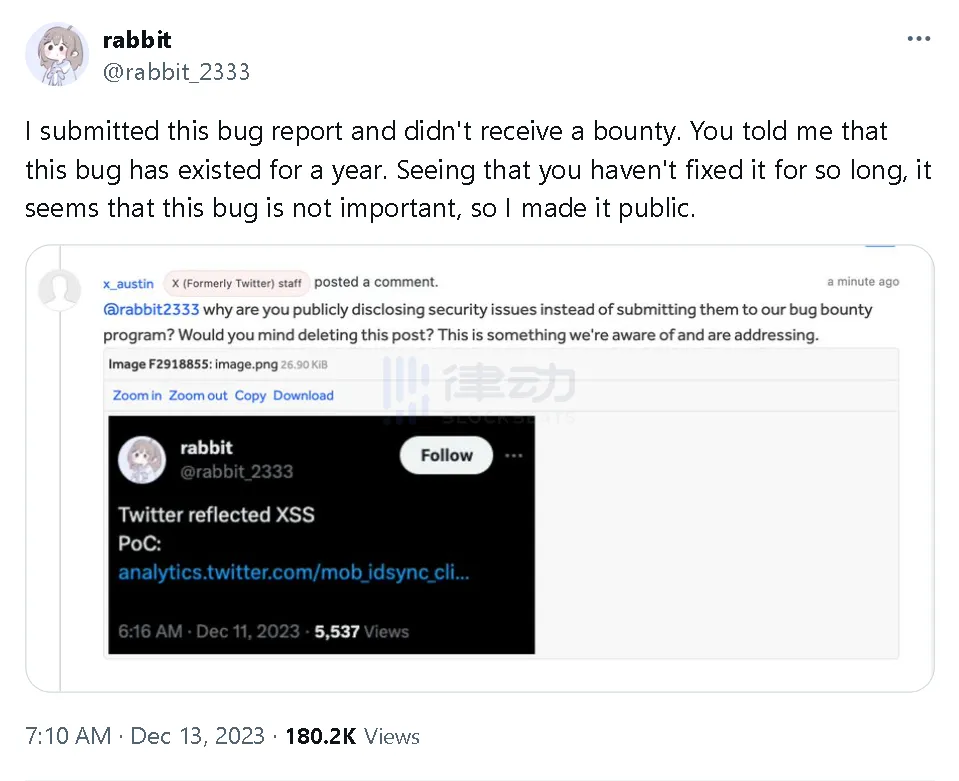
深入研究後, Fuzzland 將其判定為高風險漏洞,該漏洞允許駭客透過僅點擊一個連結就能獲得用戶帳戶的完全存取權。這意味著駭客可以進行推文、轉推、按讚、封鎖等操作,但無法更改使用者密碼。
模糊測試和形式驗證結合
BlockBeats:Crypto 已經有很多安全審計產品、團隊以及公司,為什麼還要創建Fuzzland?
Chaofan Shou:Fuzzland 的重心並不在做審計,而是提供鏈上即時分析的自動化軟體和服務。我們透過自動化、形式化驗證與模糊測試賦能交易員與審計人員,以及預測是否某個交易後可能會發生攻擊並予以防禦。
BlockBeats:我們似乎能從公司的名字看出,團隊對模糊測試技術非常看重,取名為「Fuzzland」是何寓意呢?
Chaofan Shou:Fuzzland 最初的產品是一個用於智慧合約的模糊測試工具,現在的產品範圍已擴展到包括形式化驗證和靜態分析的綜合系統,打造出市場上獨一無二的混合模糊測試產品套件。我們的終極願景是將 Fuzzland 打造成一個基礎設施公司,使所有軟體的模糊測試都能在我們的平台 Fuzz+Land 上進行。
Fuzzland 最初的產品是一個智能合約合約的模糊測試工具,因此起名為Fuzzland,但是現在除了模糊測試,我們還做了形式化驗證,靜態分析等系統。
BlockBeats:目前的加密領域,模糊測試和形式化驗證也是大多數安全公司的常用審計方式,Fuzzland 團隊是否在使用這兩項技術的過程中,與其他審計團隊的不同之處主要就是AI 的結合與運用嗎?
Chaofan Shou:Fuzzland 是將模糊測試和形式化驗證系統無縫結合的混合模糊測試的技術公司。我們有提供該系統給現有的審計公司,幫助他們完成審計。我們不斷的在模糊測試與形式化驗證演算法上進行創新,融合學術界的最新成果,為目前市場上測試覆蓋率最高速度最快的工具。我們同時也採用大語言模型 LLM 以降低模糊測試與形式化驗證的門檻,取代繁瑣的需要人工的步驟,讓其使用起來更簡單。
BlockBeats:能否向我們簡要闡釋一下,團隊如何使用 AI 輔助 Fuzzland 的安全審計流程?
Chaofan Shou:模糊測試與形式化驗證的門檻主要在配置項目與Invariants 開發,我們採用LLM幫助使用者透過自然語言互動以及文件配置項目與定義Invariants。同時,我們也訓練了多個機器學習模型,用於加速優化模糊測試與形式化驗證流程。
資金流向+靜態分析+動態分析
BlockBeats:Blaz 是Fuzzland目前推出的主要產品,包含了資金流向、靜態分析以及動態分析三個API,團隊如此設計背後的核心邏輯是什麼?以及用戶是否可以將三個 API 單獨拆分使用?
Chaofan Shou:這三個 API,或者其組合,可以適用於不同的場景。例如對交易員來說,代幣創建者的資金流向以及代幣合約靜態分析可以幫助交易員快速判斷一個新創建的代幣是否值得購買。對於 MEV bots 來說,動態分析可以幫助它們尋找不常見的套利機會,並給予利用該機會的具體交易。
BlockBeats:有趣的一點是,我們能在介紹中看到,動態分析 API 還有發現可獲利交易的功能。另外在資金流向和靜態分析 API 的介紹中也能看出,有許多針對交易者和投資者的功能。這是否意味著 Blaz 是一個更 To C 而非 To B 的產品?
Chaofan Shou:對的,Blaz 將會是一個更趨向於To C 的產品,服務於審計人員,交易員,投資者等。
BlockBeats:與Blaz 相比,Blaz+能夠為智能合約提供即時且持續性的形式驗證,在Fuzzland 團隊成功檢測到Twitter 的安全漏洞過程中,Blaz+的相關功能/技術是否起到了一定的幫助作用?
Chaofan Shou:Blaz+不僅在鏈上會進行即時形式化驗證與模糊測試,還會即時分析Twitter 等社群媒體中的輿情資訊。 Blaz+幫助我們監測了 Twitter 用戶 @rabbit_2333 發推文提到的 Twitter 不予修復的漏洞,在之後我們的研究下將這一發現變成一個高危險漏洞。
BlockBeats:讀者們對 Fuzzland 團隊如何發現 X 漏洞非常好奇,能否向我們描述一下事件的經過?
Chaofan Shou:去年年底,我們看到@rabbit_2333 發推文提到的漏洞後,發現這個漏洞只能在Twitter 一個子網域上彈窗,除了釣魚外並不能造成太大影響。後來,我和幾位原來做web2 安全的同事下班後深挖了一下,發現了Twitter 另外幾個低危險漏洞,但是將這幾個漏洞串聯利用起來後,可以構建出一個攻擊,受害者只要在登陸了Twitter 的瀏覽器點下鏈接,或者訪問一個插入了這個鏈接的網站,我們就能完全控制受害者的帳號,讀取郵箱手機號等,或者發推,點贊,關注,授權別的網站。
基於AI 的合約審計仍是「藍海」
目前,審計公司使用人工審計員仍然具有挑戰,隨著軟體系統的複雜性不斷增加以及需要分析的資料量不斷增加,手動審核變得越來越耗時且容易出錯,招募和培訓合格人員的成本也逐漸高昂。
而自動化審計解決方案雖然能夠提供分析的完整性和合理性,但基於高運算能力以及產生高運行時間的開銷,許多傳統的自動化審核工具為了更快的回應而犧牲了自動化優勢。但 Chaofan Shou 認為,目前自動化合約安全服務以及鏈上攻擊防火牆等還在初期階段。 Fuzzland 正在做一些新的嘗試,透過分散式計算方式,引入形式化驗證、靜態分析、模糊測試工具的組合,來解決算力和自動化的問題。並基於 AI 的自然語言調整參數,以降低產品使用者的技術門檻。
此外,以太坊聯合創始人Vitalik Buterin 也於社交平台發文稱,「我對一種應用人工智慧的技術感到興奮,那就是AI 輔助的程式碼形式驗證和漏洞發現。 style="text-align: center;">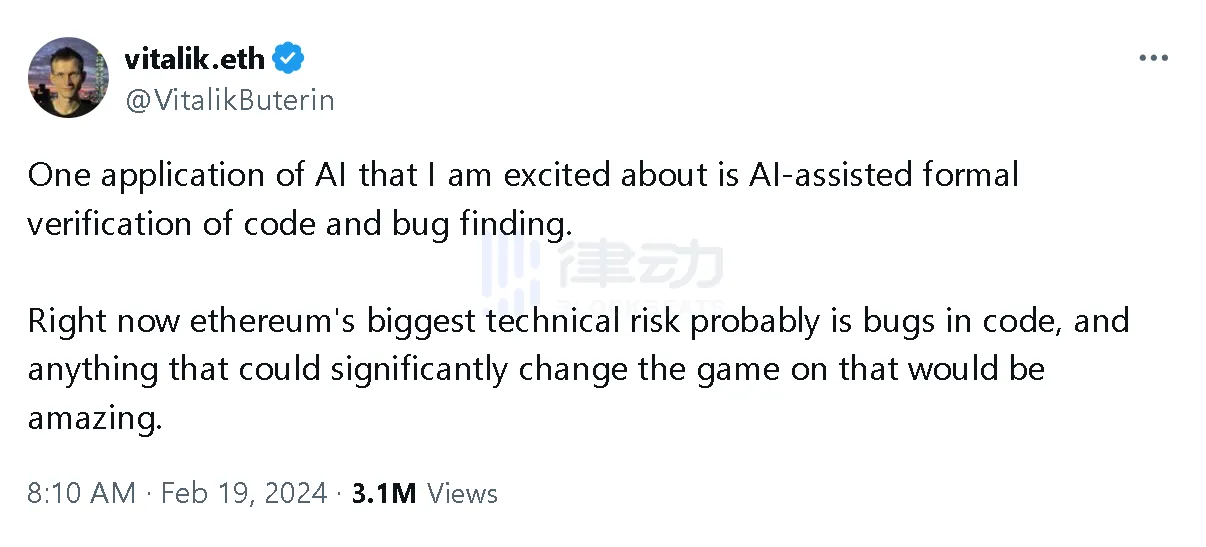
BlockBeats:除了Blaz,Fuzzland 在未來還考慮推出那些產品和功能?是否考慮涉足 MEV 防護或隱私 RPC 等最近頗受關注的領域?
Chaofan Shou:我們將在近期推出基於AI 的Web2 模糊測試平台,幫助專案在前端與後端程式碼中尋找漏洞。我們暫時不考慮涉足 MEV 防護或隱私 RPC。
BlockBeats:如今,加密行業的安全審計工具越來越多,覆蓋的技術和安全範圍也越來越廣,在您和Fuzzland 團隊看來,合約安全是否已經變成「紅海賽道」?該領域還有哪些留給創業者的空白?
Chaofan Shou:基於人工的合約審計確實已經成為紅海賽道,但是人工審計通常並不能找到所有的漏洞,同時需要專案方等待大量的時間。目前,自動化合約安全服務以及鏈上攻擊防火牆等還在初期階段,這些是留給創業者的空白,Fuzzland 正在這一領域做了一些新的嘗試,推出了Blaz 和Blaz+兩個產品,從目前效果來看,非常不錯。
BlockBeats:加密市場近期迎來了新一輪牛市,業界多了許多新人。如果您只能給剛加入 Crypto 的用戶三個安全建議,會是哪三條呢?
Chaofan Shou:如果完全不熟悉Web3 的話,可以看一下餘弦大佬的區塊鏈黑暗森林自救手冊。
不要盲目的相信單一公司的審計,如果要將大量資金放入一個DeFi,首先確保合約被多個知名審計公司審計,並且有部署實時鏈上防御手段。
盡量使用硬體錢包,建議安裝如 Webacy,Wallet Guard,Fire 等錢包安全工具
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia