融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


釣魚事件頻傳,EigenLayer成駭客今年最大目標?
再質押敘事火熱,EigenLayer 也因此被社群津津樂道。 3 月 3 日,EigenLayer TVL 達 293.1 萬枚 ETH,價值約 100.53 億美元。 EigenLayer 的超高TVL 也引來了駭客的注意,3 月5 日,@CyversAlerts 發推表示EigenLayer 可能已經成為網路釣魚的受害者。
EigenLayer 用戶或遭新式釣魚攻擊?
3 月 5 日,@CyversAlerts 監測到,0xae7ab 開頭地址從 EigenLayer 收到 4 枚 stETH,合約 14,199.57 美元,疑似遭遇釣魚攻擊。同時他指出,目前已有多名受害者在主網上簽署了「queueWithdrawal」釣魚交易。
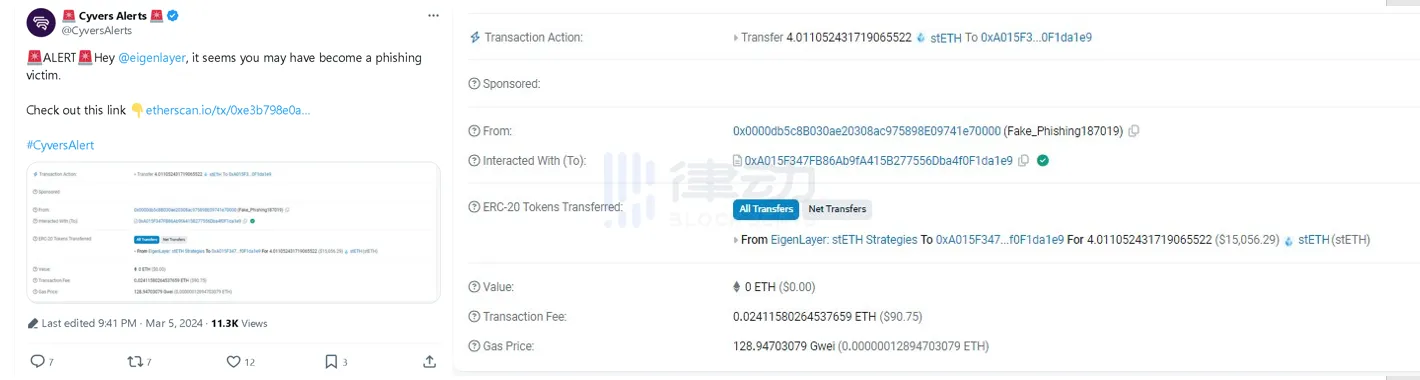
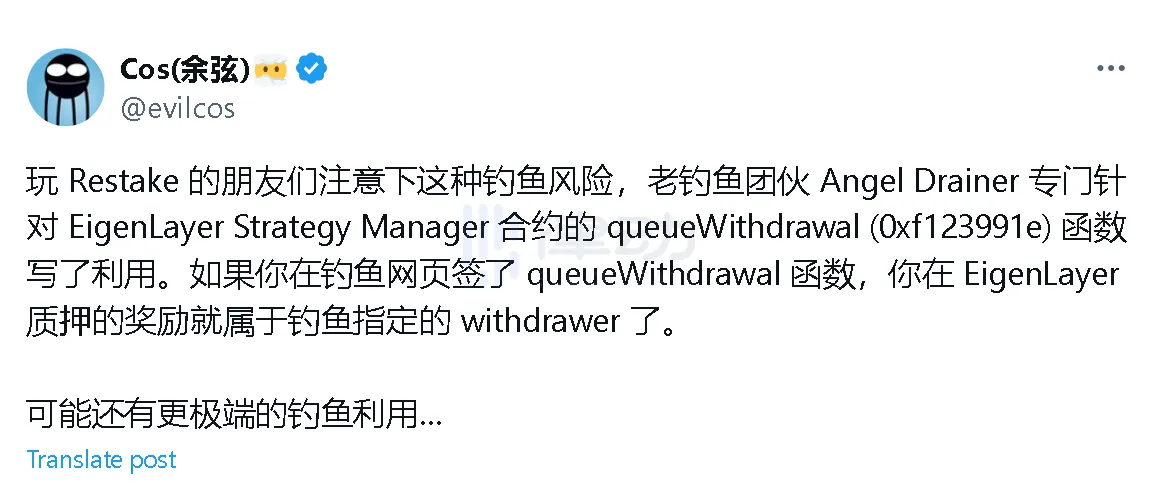
對此,知名鏈上偵探ZachXBT 表示質疑,並在推文中評論道:「停止傳播假新聞,因為您的團隊無法讀取區塊瀏覽器」。但近期確實有 EigenLayer 用戶遭遇釣攻擊,慢霧創辦人餘弦也表示,EigenLayer 的合約有被駭客利用的情況。
EigenLayer 退款機製成駭客利用新目標
近期,臭名昭著的網路釣魚組織Angel Drainer 引入了一種新的攻擊模式,對EigenLayer 協定的「queueWithdrawal」機制發動攻擊。
由於以太坊質押的性質,交易的批准與常規 ERC20「批准」方法不同。 Angel Drainer 也正是瞄準了這一點,專門針對 EigenLayer Strategy Manager 合約的 queueWithdrawal (0xf123991e) 函數寫了利用。
攻擊的核心是,簽署「queueWithdrawal」交易的用戶實際上批准了惡意「提款者」將錢包的質押獎勵從EigenLayer 協議提取到攻擊者選擇的地址。簡單地說,一旦你在釣魚網頁比準了交易,你在 EigenLayer 質押的獎勵就將屬於攻擊者。
為了讓偵測惡意攻擊變得更加困難,攻擊者使用「CREATE2」機制來批准這些提款到空位址。由於這是一種新的審批方法,因此大多數安全提供者或內部安全工具不會解析和驗證此審批類型,因此在大多數情況下它被標記為良性交易。
目前,在有官方權限許可下,15 天內調用 slashQueuedWithdrawal 來削減現有的排隊提款即可挽回損失資產。
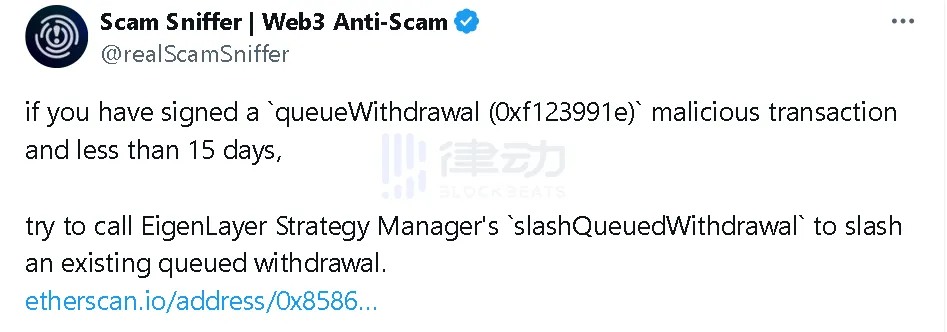
在EigenLayer 中,存在2 種再質押類型,分別是原生ETH 再質押和LST 再質押。整個質押過程最初,EigenLayer 需要創建一個 EigenPod 合約用於 Restaking 資金管理,當用戶提款時也,資金也會先返還至 EigenPod 合約。
原生以太坊的質押除了創建EigenPod 合約外還需要自行運行Beacon chain 節點服務,由於ETH 保存在Beacon chain 中,在進行提款的過程中,除了需要用戶發起外,還需要節點服務提供者幫助用戶將相關資金從Beacon chain 中退出,即退出過程需要雙方同意。
但是 LST 再質押,資金直接存放於 EigenLayer 的 EigenPod 合約中。這意味著,進行 LST 再質押的用戶有可能因 EigenLayer 合約風險而遭受損失。這也正是這次釣魚攻擊瞄準的方向。
相關閱讀:《EigenLayer 再質押的風險與最佳操作實務》
EigenLayer TVL 突破100 億美元
EigenLayer 在先後兩次融資中籌集6450 萬美元資金,領投方包括Blockchain Capital、Polychain Capital 與Ethereal Ventures,Hack VC、Finality Capital Partner、Coinbase Ventures 和IOSG Venture 等參投。
相關閱讀:《a16z:我們為何投資EigenLayer》
此外,EigenLayer TVL 也持續增持,據Defilamma 數據,截至撰稿時,TVL 達104 億美元。
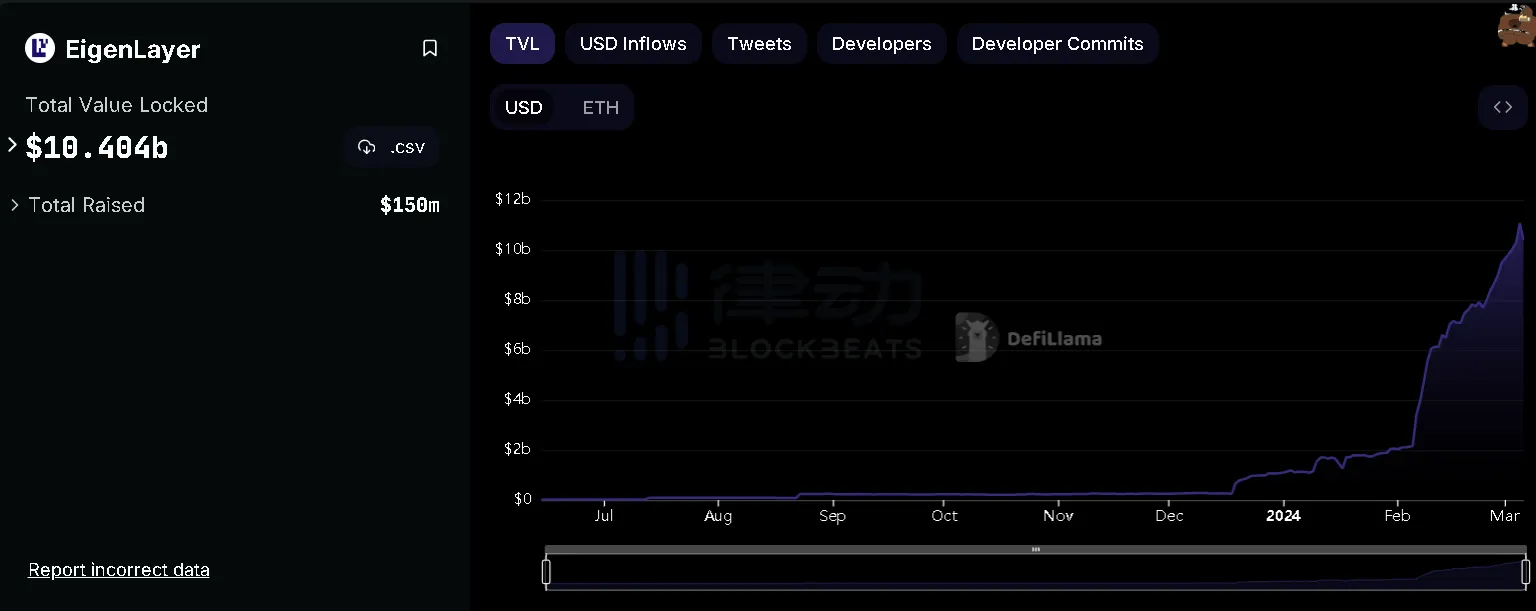
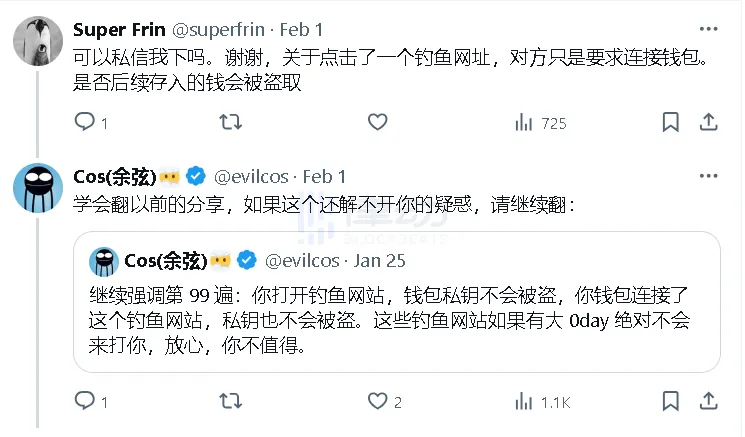
正是這超100億美元的TVL 引來了釣魚組織,面對釣魚風險以及社區的擔憂,慢霧創始人餘弦表示,無論是打開釣魚網址甚至是連接釣魚網站,錢包私鑰都不會被盜。
風險與收益相伴,強大的融資背景以及100 億的TVL 不僅為用戶帶來機會,也為駭客帶來機會。目前再質押的安全風險也被更多人了解,BlockBeats 提醒讀者參與再質押專案時注意甄別,以免損失。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章