融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Worldcoin:AI紀元下的人類
人工智能的能力正在迅速接近人類,而在許多細分領域,已經超越了人類。儘管最近大型語言模型(LLM)的興起表明這些模型變得越來越多才多藝,看起來也更加「通用智能」,它們感覺更加智能是因為它們完美地學習了與人類交互的主要接口:語言。雖然短期內這個突破是否會導致人工通用智能(AGI)還不清楚,但我們現在有的模型被訓練成在數字交互中完美地模仿高能人類。有人可能會說,AI 時代已經開始了。

越來越多的人能夠以不可控制的方式使用越來越強大的模型。穩定擴散的圖像生成模型和生成深度偽造的軟件是開源的,Meta 的 LLaMA 語言模型已經被洩漏並可以在筆記本電腦上運行。
一個顯著的短期後果是,直到最近,我們認為基於文本的信息足以證明人類身份,這就是著名的圖靈測試。機器人在社交媒體平台上很常見,並參與操縱活動已經有一段時間了。然而,在大多數情況下,它們與真正的人類用戶可以區分開來。現在,現代 AI 要么已經通過了圖靈測試,要么非常接近通過。這將使未來僅憑智能無法確定人類身份。此外,最近使用深度偽造進行的模仿已經證明,基於視頻的身份驗證正在變得越來越不可靠。因此,在在線上驗證人類身份的可靠方法已經不存在了。
然而,在數字領域人類證明將是一個至關重要並可能是不可避免的工具,特別是在人類歷史的這個新篇章。雖然有各種各樣的方法可以實現人類證明(PoP),但至關重要的是,這種重要基礎設施要優先考慮隱私、自主權、包容性和去中心化,以造福和保護個人。
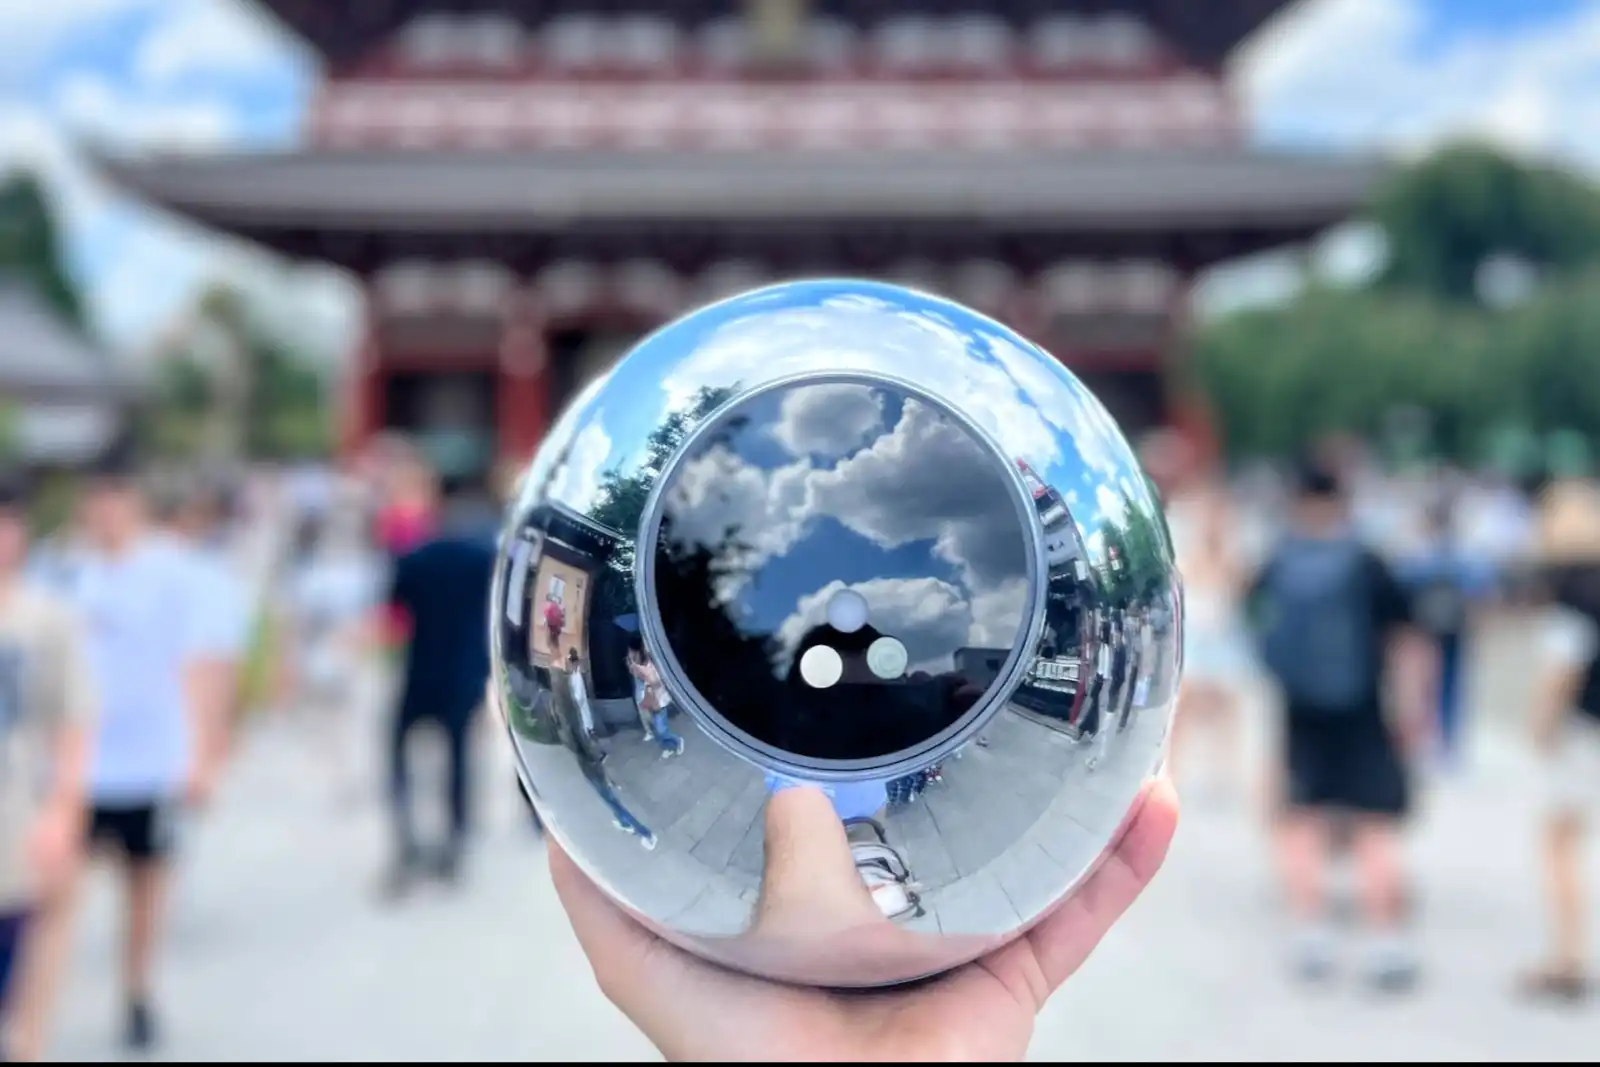
針對這一挑戰,Worldcoin 項目發起了一個名為 World ID 的開放身份協議。先進的生成 AI 使得人們可以在數字上生成的數據無法證明一個人的人類身份。因此,重點需要轉向通過現實世界的證明來驗證人類身份。為了基於唯一的身體特徵(即生物特徵)評估人類身份,Tools for Humanity——為 Worldcoin 項目做出了貢獻,支持了一個定制的、開源的硬件設備的設計。這個最先進的設備使用多個神經網絡驗證生物性和獨特性,而不存儲任何圖像數據,發放一個 AI 安全的 PoP 憑證在 World ID 上。雖然有許多方法可以進行人類證明(不同的應用程序有不同的要求),但目前的技術狀態表明,這種方法是唯一可擴展、防欺詐和包容性的全球 PoP 建立機制。
通過 PoP 憑證,World ID 協議賦予每個人在網上證明自己的人類身份的能力,無需第三方。該協議利用零知識證明最大程度地保護隱私,並最終由人們通過 World ID 本身進行治理。今天,硬件設備的初步版本、移動客戶端和部署機制已經實現,這些都將逐漸實現去中心化。應用程序可以通過最近推出的 SDK 與協議上的證明進行交互。協議本身是無需許可的,旨在最終支持多樣化的憑證類型,可以由任何人進行證明。 World ID 將兼容已驗證的憑證標準,允許代表個人社交互動的多樣性(靈魂捆綁 Token、交叉社交數據等)。
到目前為止,已有超過 140 萬人參與了 World ID 項目。如果成功,World ID 將成為互聯網上最大的真實人類網絡,作為公共利益對所有人開放。
引入人類證明的原因
先進的生成 AI 引入了兩個機制,以提高在線公平性、社交互動和信任:(1)限制每個人可以創建的賬戶數量,以保護免受冒充攻擊。這對於實現數字和去中心化治理、公平分配像普惠基本收入(UBI)、社會福利和補貼等稀缺資源尤其重要;和(2)防止傳播 AI 生成的內容,這些內容與人類創造的內容幾乎無法區分,以欺騙手段或規模化地傳播虛假信息。
雖然沒有好的辦法,但人類身份證明可以解決這兩個挑戰。
通過 PoP 認證賬戶提供自然的速率限制,從本質上消除了冒充攻擊。自然地,人們可以使用他們的憑證來驗證機器人,但規模非常有限。例如,創建 1000 個機器人賬戶需要找到 1000 個願意不斷驗證其真實性的人類用戶。
區分人類創建和 AI 生成的內容更加困難。值得注意的是,由 AI 生成或共同創作的內容不一定是不可取的,事實上可能相反。只有當它被用於以可信的方式規模化地傳播虛假信息時,它才會成為問題。
基本上,智能檢查將不再是有效的人類鑑別器。 PoP 使用戶能夠選擇僅與經過身份驗證的賬戶或已驗證的內容進行交互。類似於用戶可以在社交媒體上過濾各種內容類型(例如「關注」和「為你」頁面),PoP 有助於過濾已確認為人類的內容或賬戶。此外,它還可以實現聲譽系統,以使人們不願意傳播不真實的信息,無論是由 AI 生成還是不是。這也可以幫助防止個人驗證機器人的行為。
最終,PoP 可以被視為數字身份的基本構建塊。其中,第一層,即人類身份證明,建立了一個人的人類身份和獨特性。第二層,數字身份認證,確保只有身份的合法所有者才能使用它。該層回答了「你是誰?」的問題。最後,數字身份驗證,第三層,專注於回答「你是誰?」的問題。

人類證明的世界
在建立全球真實獨特人類身份網絡之後,我們將可以提升社會的各個方面。
在 AI 時代建立財富的公平分配:隨著 AI 的進步,通過 UBI 公平分配獲取和創建的價值,將在反制經濟力量的中心化方面發揮越來越重要的作用。為了確保每個個體只註冊一次並保證公平分配,需要一個全球的人類證明協議。
先進的垃圾郵件過濾器:通過僅處理由人驗證的消息,人類證明為高級垃圾郵件過濾器奠定基礎,清理 Twitter 時間軸並省去 CAPTCHA 或瀏覽器 DDoS 保護,提供流暢的用戶體驗。
聲譽系統:人類證明可以通過有效防止創建多個帳戶,使聲譽評分成為可能。這使得全球、無摩擦和無抵押貸款成為可能,特別是對於那些無法訪問傳統金融系統的人來說,尤其有利。
治理:數字化集體決策面臨著重大的挑戰。 Web3 項目通常依賴於基於 Token 的治理(一 Token 一票),可能會排除一些個體,不成比例地支持那些擁有更大經濟力量的人。截至今天,只有少數項目探索了實際的民主投票,如 Optimism 的 Citizens House。可靠的、抗 Sybil 攻擊的機制簡化了實現基於獨特人類身份的民主治理模型,如「一個人一票」,並擴大了基於獨特人類身份的新結構的設計空間,如二次投票。 Worldcoin 項目利用人類證明,使協議真正由人民治理,確保項目惠及每個人。雖然直接投票或選舉代表等確切的治理結構需要深入考慮,但這代表了一種範式轉變,使真正的分權成為可能。另一個特別重要的應用是 AI。為了確保 AI 的好處被所有人分享,而不是僅限於一小部分特權人群,使包容性參與其治理至關重要。
身份驗證:基於生物特徵的身份驗證可以成為解決日益增長的數字身份盜竊問題的一部分,這可能會給受影響的個體帶來嚴重後果。僅在 2021 年,數據洩露影響了 3 億人。
公平分配稀缺資源:通過使用人類證明,可以使現代社會的關鍵元素,包括補貼和社會福利,更加公平。這在發展中國家尤其重要,因為社會福利計劃面臨資源捕獲問題——虛假身份用於獲取超過個人應得的資源。 2021 年,印度通過實施基於生物特徵的系統,在補貼計劃上節省了 50 億美元,減少了欺詐行為。去中心化的人類證明協議可以將類似的好處擴展到全球任何項目或組織,使用戶可以更好地共享價值並與激勵對齊。
回顧過去,很難相信曾經沒有簡單的、保護隱私的方法在互聯網上進行身份驗證。本文通過探討建立人類證明和數字身份驗證的各種方法,闡述了需要定制生物特徵設備的必要性。
人類證明的設計要求
對於 PoP 機制的安全要求,取決於具體應用和潛在欺詐風險。此外,某些應用程序可能選擇接受多種 PoP 機制進行註冊,以擴大覆蓋範圍,只要它們可以接受用戶使用不同的 PoP 憑證註冊多次。然而,對於像補貼、全球公平的空投和 UBI 等高風險用例,需要一個單一、高度安全且包容性的機制來防止多次註冊。根據上下文,投票和聲譽評分也可能需要更嚴格的安全措施。
在評估構建全球 PoP 的方法時,有幾個重要的考慮因素:
隱私:最重要的是,在方便的名義下不能損害隱私。所有交互應默認為匿名,並支持不與其他平台公開鏈接的多個個人資料。
自主權:用戶必須始終掌控他們的賬戶、數據以及如何共享。
防欺詐:機制必須能夠防止重複註冊。一個不可靠的機制,允許多次註冊,將嚴重限制可能應用的設計空間,消除了在民主治理、聲譽系統和稀缺資源公正分配(例如 UBI、權威補貼等)等用例中的信任。
包容性和可擴展性:全球 PoP 應包含所有人。這意味著機制應能夠區分數十億人。應有一個可行的全球規模實施路徑,人們應該能夠參與,無論國籍、種族、性別或經濟狀況如何。
去中心化:PoP 是基礎架構,不應由單個實體控制,以最大化韌性和完整性。
連續性:一旦授予身份證明,就必須確保它難以出售或盜竊,但易於恢復。儘管恢復的主要需要是不言自明的,但恢復和認證都有助於防止出售 PoP 憑據,並確保只有合法所有者可以將其用於認證目的。儘管採取了這些預防措施,但重要的是要認識到它們並不能完全防範勾結或其他試圖繞過一個人一個證明原則的嘗試。為了應對這些挑戰,機制設計和社會關係的歸因需要創新思想。
可行的人類證明機制
建立全球 PoP 有不同的機制。以下表格比較了不同方法及其解決上述要求的有效性。

在線賬戶
在規模上建立 PoP 的最簡單嘗試涉及使用現有的賬戶,例如電子郵件、電話號碼和社交媒體。然而,這種方法失敗了,因為一個人可以在每種平台上擁有多個賬戶。而且,著名的 CAPTCHA(通常用於防止機器人)在這裡是無效的,因為任何人都可以通過多個 CAPTCHA。即使是最新的實現,幾乎所有主要供應商從「標記交通燈」轉向所謂的靜默 CAPTCHA(例如 reCaptcha v3),基本上依賴於內部聲譽系統,也是有限的。
總之,目前的方法無法去重現有的在線賬戶(即確保個人只能註冊一次),例如賬戶活動分析,缺乏必要的防欺詐能力,無法抵禦重大激勵的攻擊,如針對已經建立的金融服務操作的大規模攻擊所證明的。
官方身份驗證(KYC)
在網上服務中,為了符合「客戶審查」(KYC)的規定,通常需要提供身份證明(通常為護照或駕照)。理論上,這可以用來在全球範圍內去重個人,但由於幾個原因,實際應用中存在問題。
KYC 服務在全球範圍內並不包容;超過 50% 的全球人口沒有可數字驗證的身份證。此外,構建隱私保護的 KYC 驗證方式很困難。使用 KYC 提供者時,需要共享敏感數據。這可以通過使用 zkKYC 和可讀取 NFC 的身份證來解決。相關數據可以由用戶手機讀取,並在簽發機構簽署後在本地進行驗證。可以通過提交基於用戶身份證信息的哈希值來證明獨特的人類身份,而不會洩露任何個人信息。這種方法的主要缺點是,可讀取 NFC 的身份證的發生率遠遠低於普通身份證的發生率。
在沒有可讀取 NFC 的身份證的情況下,身份驗證可能容易受到欺詐,特別是在新興市場中。身份證由國家和權威頒發,沒有全球驗證或問責制度。許多驗證服務(例如 KYC 提供者)依賴於信用局隨時間積累的數據,因此過時,無法與簽發機構(即權威)驗證其真實性,因為通常沒有 API 可用。假 ID 以及用於創建它們的真實數據很容易在黑市上獲得。此外,由於其中心化的性質,簽發和驗證組織層面的腐敗無法消除。
即使提供的數據的真實性可以得到驗證,在不同類型的身份文件之間建立全球獨特性仍然不容易:同一人的文件之間的模糊匹配極易出錯。這是由於個人信息(例如地址)的變化以及個人信息中所捕獲的低熵。隨著時間的推移,人們頒發新的身份證明文件,具有新的文件編號和(可能的)個人信息,類似的問題也會出現。這些挑戰導致了大量的誤差率,包括誤判和拒絕用戶。最終,在當前的基礎設施下,由於缺乏包容性和欺詐抵抗力,無法通過 KYC 驗證來啟動全球 PoP。
信任網絡(Web of Trust)
「信任網絡」的基本思想是以去中心化的方式驗證身份聲明。
例如,在由 PGP 採用的經典信任網絡中,用戶在「密鑰簽名聚會」上見面(通過身份文件),以證明密鑰由其所聲稱的所有者控制。最近,像 Proof of Humanity 這樣的項目正在為 Web3 構建信任網絡絡。這些網絡允許使用面部照片和視頻聊天進行去中心化驗證,避免了面對面的要求。
然而,由於這些系統嚴重依賴於個人,因此易受人為錯誤和 Sybil 攻擊的影響。要求用戶為其驗證或驗證的每個新用戶抵押資金可以增加安全性。然而,這樣做會增加摩擦,因為用戶會因錯誤而受到懲罰,從而不願意驗證其他人。此外,這會降低包容性,因為不是每個人都可能願意或能夠鎖定資金。還存在與隱私有關的問題(例如發布面部圖像或視頻)和使用深度偽造進行欺詐的風險,這些機制無法滿足上述設計要求中的某些要求。
社交圖譜分析
社交圖譜分析的思想是利用有關不同人之間關係(或缺乏關係)的信息來推斷哪些用戶是真實的。
例如,可以從關係網絡中推斷出具有 5 個以上朋友的用戶更可能是真實用戶。當然,這是一個過於簡化的推理規則,在該領域的項目和概念,例如 EigenTrust、Bright ID 和 soulboundtokens(SBTs)提出了更複雜的規則。請注意,SBTs 並不是設計為人身證明機制,而是用於需要證明關係而不是獨特人類身份的應用程序。然而,它們有時在此上下文中提到,因此與之相關的討論是有意義的。
所有這些機制的基礎觀察是,如果一個人很難創建另一個具有足夠不同關係的個人資料,那麼社交關係構成了獨特的人類標識符。如果創建附加關係足夠困難,每個用戶將只能維護一個具有豐富社交關係的個人資料,這可以作為用戶的 PoP。這種方法的一個關鍵挑戰是,所需的關係在全球範圍內建立緩慢,特別是當依靠雇主和大學等各方時。首先不清楚有多容易說服機構參與,特別是在這些系統的價值仍然很小的初期。此外,似乎不可避免的是,在不久的將來,AI(可能由人類輔助獲得多個不同賬戶的「真實世界」證明)將能夠大規模構建這樣的個人資料。最終,這些方法需要放棄唯一人類的概念,接受一些人可能擁有多個賬戶,並以獨立的唯一身份出現在系統中的可能性。
因此,儘管對許多應用程序有價值,社交圖譜分析方法也不符合上述 PoP 的欺詐抵抗要求。
生物識別技術
上述各種系統都無法有效地在全球範圍內驗證唯一性。滿足所有 PoP 要求的唯一機制,包括在不可信的環境中可靠地區分人群的規模,就是生物識別技術。事實上,印度權威通過實施 Aadhaar 系統在社會福利計劃中去重登記,每年節省了 50 億美元的欺詐成本,證明了生物識別技術的有效性。重要的是,生物識別系統可以以高度保護隱私的方式實現,因為不需要保存圖像,甚至可以去中心化驗證系統。
生物識別模式
不同的系統有不同的要求。通過 FaceID 驗證用戶是否是手機的合法所有者與驗證數十億人的唯一性大不相同。主要的差異在於準確性和防欺詐能力。使用 FaceID 時,生物識別實際上被用作密碼,手機進行單一的 1:1 比較,以確定用戶是否是他們所聲稱的人。建立全球唯一性要困難得多。生物特徵必須與(最終)數十億先前註冊的用戶進行 1:N 比較。如果系統不夠準確,越來越多的用戶將被錯誤地拒絕。

由於存在誤差率,因此系統的包容性主要受生物特徵統計特徵的影響。虹膜生物特徵優於其他生物識別模式,並在兩十年前已經實現了 1.2x10^14(一萬億中的一個錯誤匹配)的虛假匹配率,甚至沒有 AI 的最新進展。這比當前最先進的面部識別技術精度高了幾個數量級。此外,虹膜的結構在時間上表現出非常穩定的特點。

此外,虹膜很難修改。通過切割修改指紋很容易,而精確成像可能很困難,因為由於人工勞動,指紋的脊和谷可能會磨損。此外,將所有十個指紋用於去重或組合不同的生物識別模式容易受到組合攻擊的攻擊,其中不同的現有身份被組合以創建新的身份(例如,通過結合來自不同人的指紋)。理論上,DNA 測序可以提供足夠高的準確性,但 DNA 揭示了有關用戶的許多額外的私人信息(至少對運行測序的一方來說)。此外,從成本的角度來看,很難擴展並且實現可靠的活體檢測措施也很困難。相比之下,面部生物識別技術比 DNA 測序具有更好的活體檢測能力。但與虹膜生物識別技術相比,面部識別的準確性要低得多。隨著註冊用戶數量的增加,這將導致越來越多的錯誤匹配。即使在最佳條件下,在數十億人的全球範圍內,一位合法新用戶的誤拒率也會增加到兩位數,從而妨礙了系統的包容性。然而,即使虹膜生物識別技術也不是完美的-總會有一小部分的誤差率。能否建立一個在整個人類範圍內不拒絕任何一個人的系統,這是一個開放的研究問題,但有理由相信它是可以實現的。
驗證硬件
就生物識別驗證本身而言,最快速、最可擴展的途徑將是使用智能手機。然而,這種方法存在兩個關鍵挑戰。首先,由於虹膜在整個虹膜區域分辨率較低,智能手機相機對於虹膜生物識別來說是不足的,這降低了準確性。此外,在可見光譜範圍內成像可能會在覆蓋虹膜的鏡頭上產生鏡面反射,而棕色眼睛的低反射率會引入噪聲。
其次,可實現的安全性水平非常低。對於 PoP 而言,重要的部分不是識別(即「某人是否是他們所聲稱的人?」),而是證明某人尚未註冊(即「此人已經註冊了嗎?」)。成功攻擊 PoP 系統不需要攻擊者冒充一個現有的個體,這是一個需要解決的具有挑戰性的要求,需要解鎖某人的手機。它只需要攻擊者看起來不同於到目前為止已經註冊的每個人。智能手機缺少多角度和多光譜攝像頭以及活體檢測的主動照明,以高置信度檢測所謂的演示攻擊(即欺騙嘗試)。一個廣泛觀看的視頻展示了一種看似有效的欺騙三星虹膜識別的方法,這說明在沒有具備能力的硬件的情況下,這樣的攻擊是多麼簡單。
此外,我們需要建立一個可信的執行環境,以確保註冊始於合法設備(而不是模擬器)。雖然一些智能手機包含專用硬件來執行這些操作(例如,iPhone 上的安全區域或 Pixel 上的 Titan M 芯片),但全球大多數智能手機都沒有必要驗證執行環境的硬件。如果沒有這些安全功能,基本上就無法提供任何安全性,並且對圖像捕獲以及註冊請求的欺騙是對有能力的攻擊者來說很容易的。這將允許任何人生成任意數量的合成註冊。因此,需要使用自定義硬件。
恢復和認證
除了初始註冊過程(去重步驟)外,生物識別技術可以實現連續性。即使在去中心化的系統中,也可以設計恢復機制,使個人可以通過其生物特徵輕鬆地重新獲得訪問其 PoP 的權限。此外,生物識別技術可以作為所有權的證明,這是在日常生活中經常遇到的概念:在驗證某人的身份時,審核人員不僅要檢查 ID 的真實性,還要確認出示人的照片與 ID 上的照片匹配。類似於 Face ID,在用戶手機上執行本地人臉識別可以用於認證用戶,確保只有 PoP 證明的合法所有者可以使用其進行身份驗證。通過在用戶設備上實現本地零知識證明,使用來自自定義生物識別設備的簽名圖像數據,可以實現安全無縫的所有權證明,從而將受信任硬件的安全性擴展到用戶手機上。
讓人類證明成為現實
與本博客文章中提出的理論基礎相符,Worldcoin 項目建立了基於定制硬件設備的人類證明機制,使用虹膜生物識別技術,因為這是確保包容性(即無論其位置或背景如何,每個人都可以註冊)和防欺詐的唯一方法,促進所有參與者的公平性。硬件設備可以發行 AI 安全的人類證明。證明的發行是隱私保護的,因為不需要保存任何圖像。使用該證明不會洩露個人信息,因為該協議採用零知識證明。有關更多詳細信息,請參閱專門的隱私博客文章。社區未來的發展可以通過允許用戶驗證自己來實現連續性,從而確保只有他們才能使用自己的證明。此外,只依賴生物特徵的恢復過程,而不需要任何記憶,可以使證明不會丟失。
人類證明構成了 World ID 協議的基礎,這是一種開放、無權限的身份協議,使個人能夠以自主方式證明有關自己的聲明(即由任何人發行的證明)。該協議還計劃支持驗證憑證,並且其依賴項將完全去中心化。
此外,Worldcoin 項目提出了協議的移動客戶端的初始實現和通過獨立運營商的部署機制。這兩個方面將在即將推出的博客文章中詳細闡述。
利用人類證明,Worldcoin 正在啟動一個全球身份和金融網絡作為公共事業,無論國籍或背景,都賦予個人所有權,加快向歡迎和惠及地球上每個人的未來過渡。身份層將使人類能夠區分其他人類和高級 AI 在線,並為全球數字身份賦予個人權力並使組織能夠實現。與金融層結合使用,可以分配財富並建立 AI 融資的全球非國家 UBI 基礎設施。考慮到當前的進展,後者可能比預期的要早,有必要在需要時建立基礎設施。
到目前為止,已有超過 1.4 百萬人參加了協議創始階段的第一小規模階段。該項目很快將過渡到下一個階段。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia

 相關文章