融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


5億美元的教訓,不要讓PDF文檔釣魚攻擊發生在你身上
原文作者:Serpent,Web3 安全從業者
原文編譯:0x711,BlockBeats
據 The Block 報道,今年 3 月 Axie Infinity 側鏈 Ronin 跨鏈橋被攻擊導致 5.4 億美元資產被盜的起因,是 Axie Infinity 的員工接收並下載了一份 PDF 文檔形式的招聘 offer。文檔內附有病毒,導致信息泄露。
隨着加密世界資金量的加碼,釣魚攻擊愈發常見。去年 10 月 AnubisDAO 也發生了疑似郵箱接收 PDF 文檔格式的 SAFT 協議,導致 6000 萬美元被盜。那麼 PDF 文檔釣魚攻擊要如何識破並預防呢?
Web3 安全從業者 Serpent 在其社交網站梳理了這種黑客攻擊方式。黑客通過將可執行腳本僞裝成 PDF 資料誘騙受害者點擊,以此盜取資產。BlockBeats 將其推文翻譯整理如下。
假文件擴展名騙局警告
黑客正在通過修改文件擴展名,將惡意文件僞裝成 PDF,並針對藝術家、影響者和項目方進行攻擊。原理如下:
案例:加密藝術家TARSIUS收到一條委託消息,並收到一個壓縮文件包,裏面據稱包含了「客戶要求、示例以及草圖等資料」。當該藝術家打開這個壓縮包後,原本普通的委託就變味兒了。
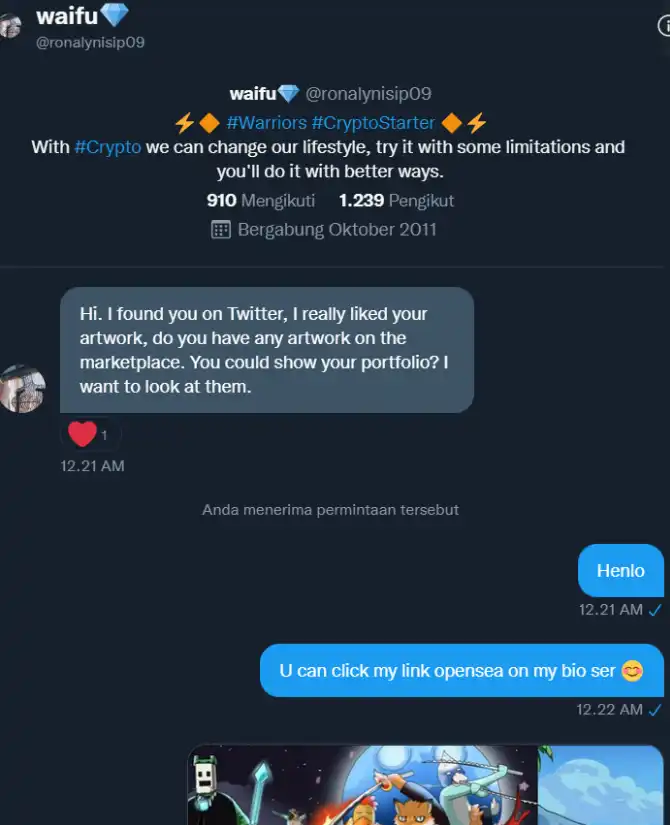
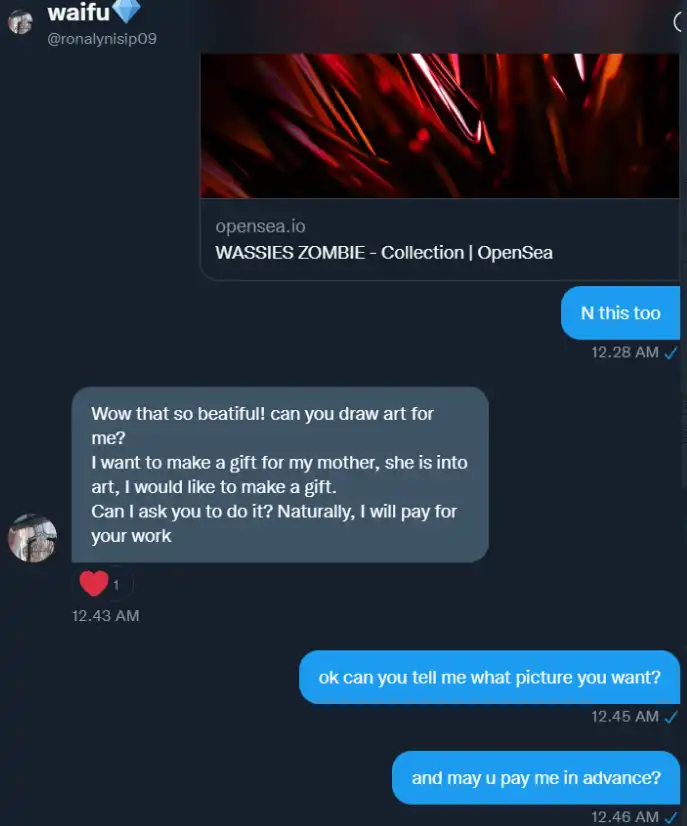
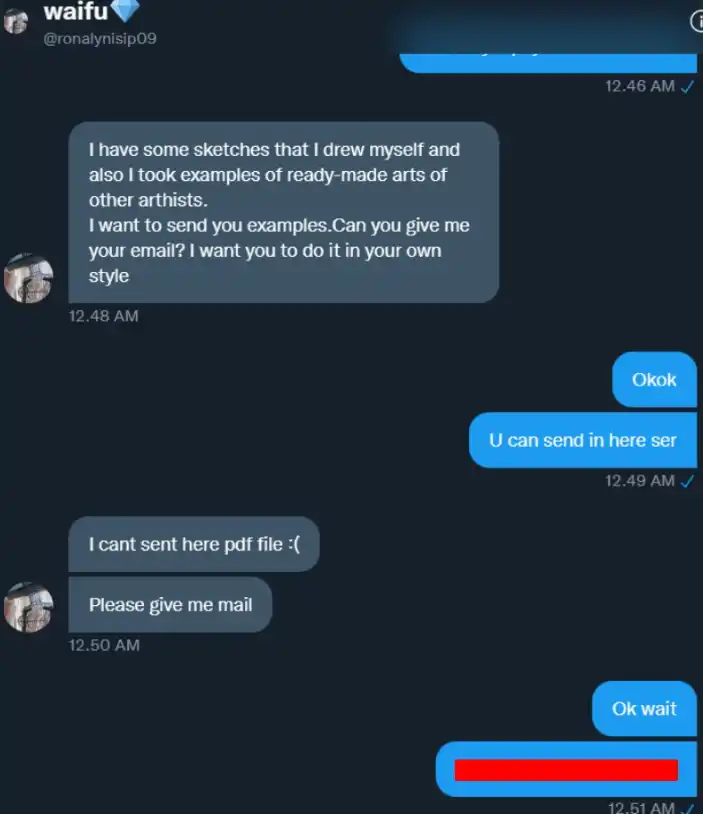
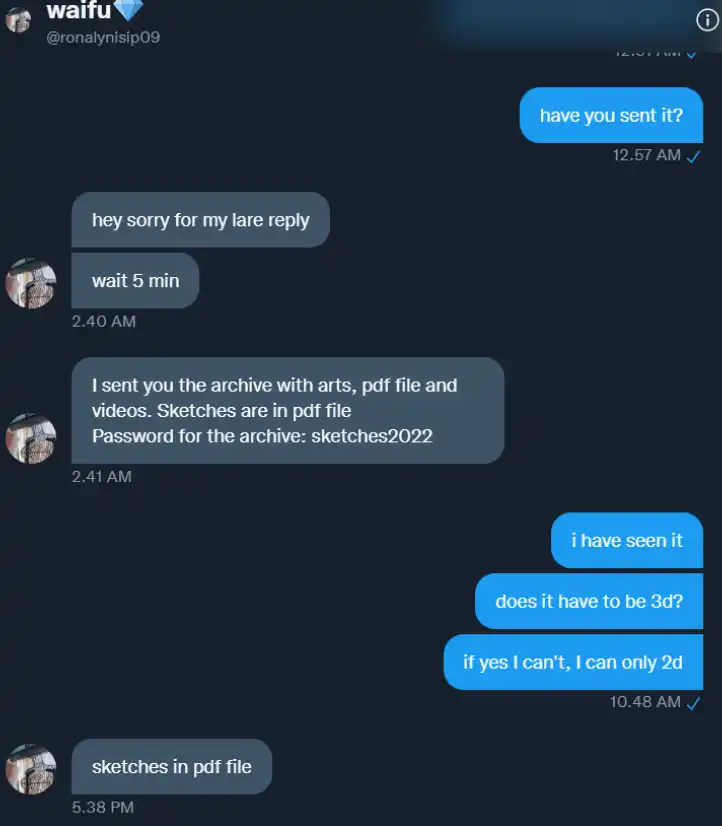
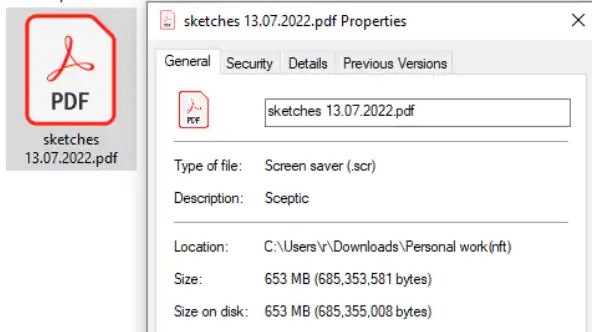
打開壓縮包文件後,我們可以看到提供的示例,以及包含「客戶」草圖的 PDF 文件,但這不是普通的 PDF 文件。它實際上是一個屏幕保護程序 (.scr) 文件,它是一個可執行腳本,僞裝成 PDF 文件。
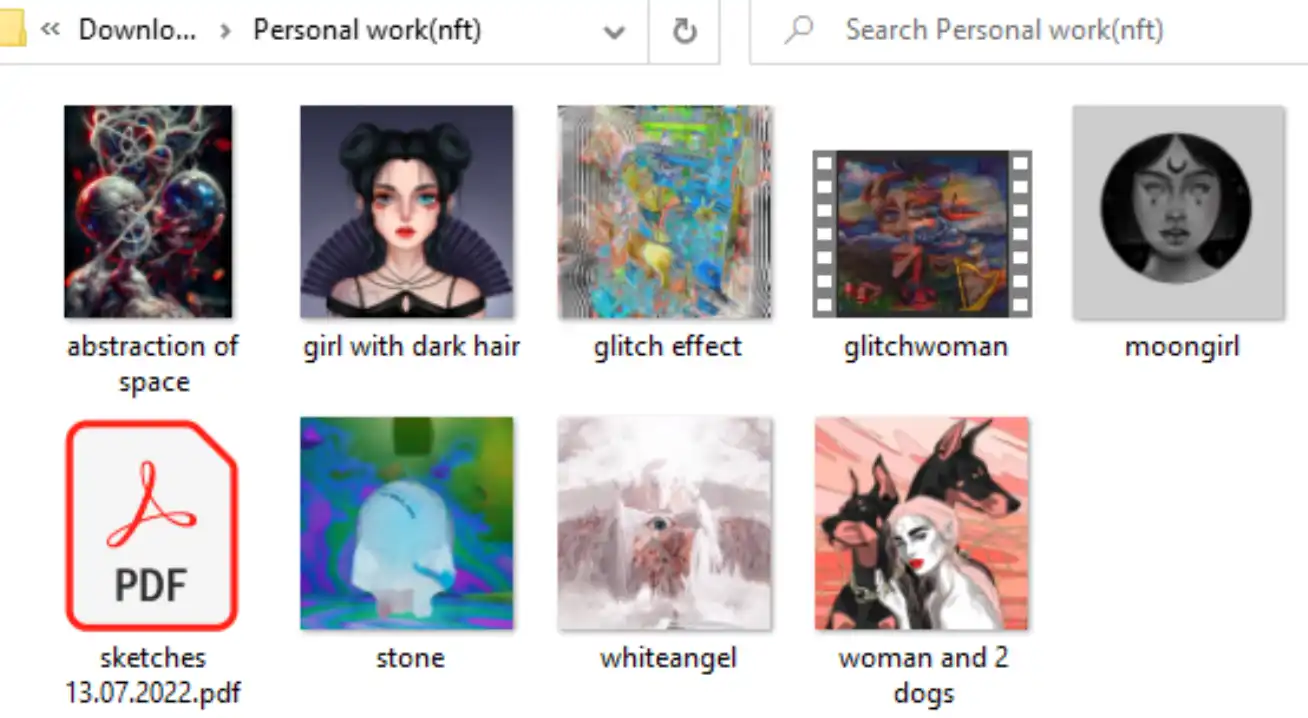
藝術家打開 PDF 文件查看草圖後,他的所有 NFT 都被上架並出售,他所有的 ETH 都被轉移到了騙子的錢包。
篇幅所限,本文只列舉受害者部分交易。
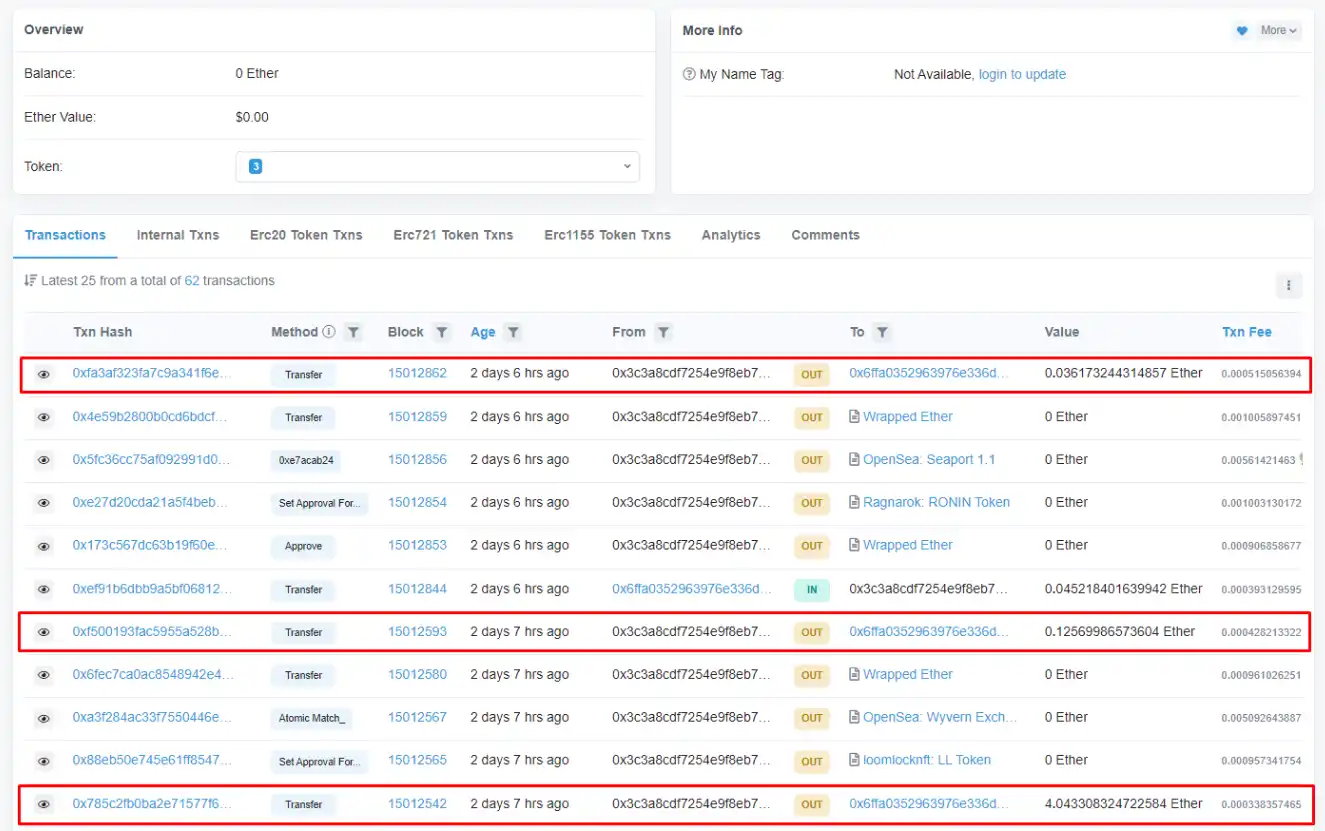
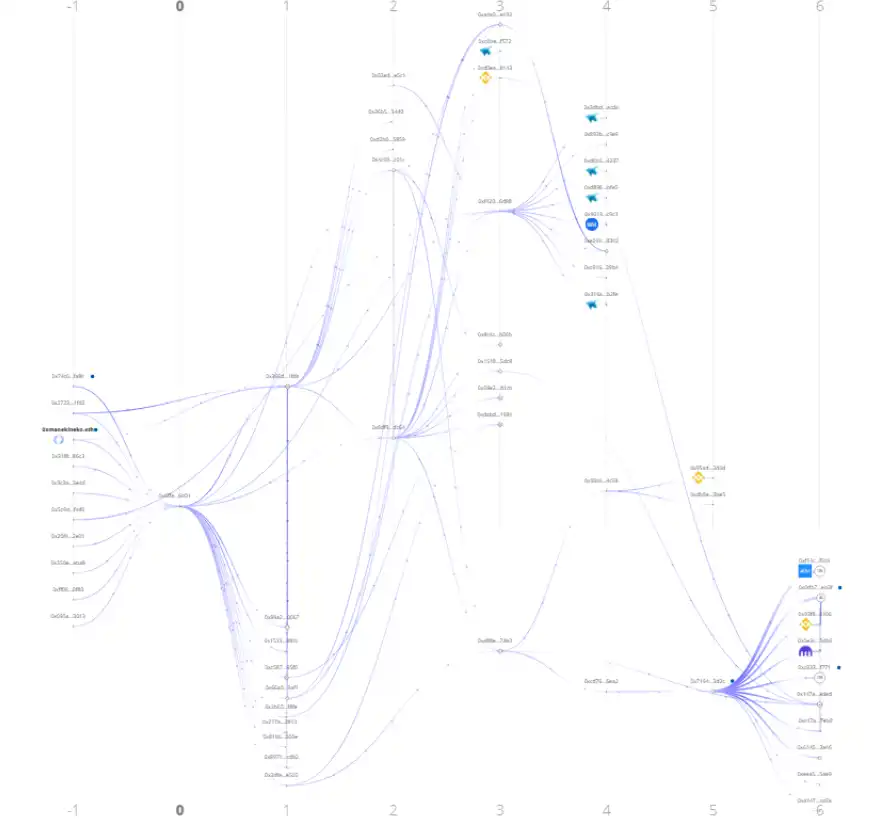
那麼黑客是如何得手的呢?他更改了文件擴展名並在末尾添加了.pdf,然後將文件的圖標更改爲 PDF 圖標。他還用垃圾代碼填充了文件,超過了病毒文件本身的文件大小,以此加強迷惑性。
藝術家不是這個騙局的唯一目標。最近,KOL、推廣者和項目方都被作爲攻擊目標,許多人失去了對錢包和賬戶的控制權,一切都被徹底抹去。
這是一種古老的 Web2 詐騙策略,它適用於任何和所有文件類型。
如何能避免這種情況?
1. 不要隨意下載或打開隨機文件;
2. 始終檢查文件類型;
3. 研究和學習基本的 Web2 安全常識。
如果您需要打開任何文件,請將它們放在 Google Drive 上並在那裏查看,或使用虛擬機。我個人兩者都用。
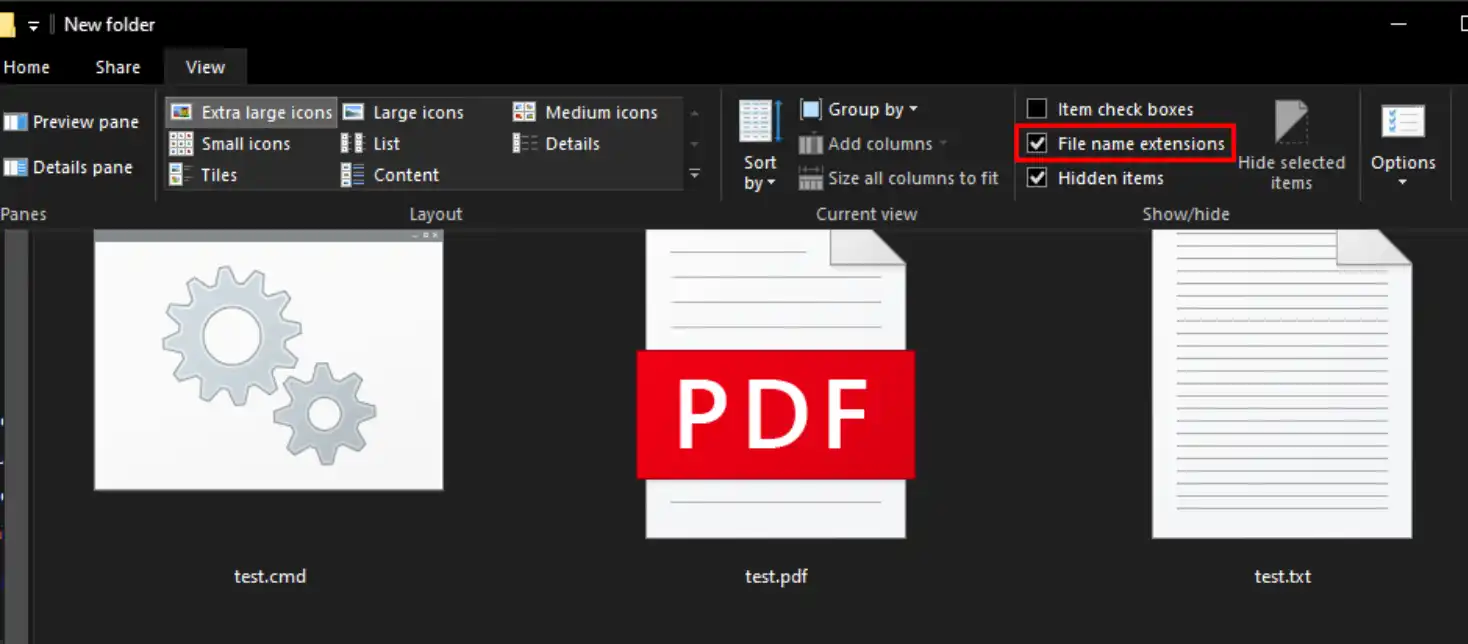
您可以通過單擊文件資源管理器頂部的「查看」,然後啓用「文件擴展名」來啓用文件類型擴展名。這將顯示所有文件的文件擴展名。(該功能默認情況下是關閉的。)
.scr 文件是可執行文件,可以運行任何代碼,它基本上是一個 .exe 文件。他們將如何通過這種方式損害您的錢包?好吧,從這一點開始,我們可以假設您的整個 PC 都受到了攻擊。
你所有的 cookies、密碼、擴展數據,所有的東西,都被竊取了。例如,他們可以將您的 MetaMask 插件更改爲經過修改的惡意版本,或者更簡單地說,他們可以等待您登錄並訪問您的 MetaMask,他們將擁有一切。
解決辦法有很多,但如果你確實中招了,你可以假設你的電腦受到了損害。我建議重置它,創建一個新錢包,並更改所有密碼。
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia
 相關文章