

 融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Ledger確認受影響用戶設備存在未經授權的硬件植入,經銷商CryptoBilis暫停庫存銷售

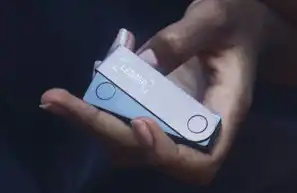
BlockBeats 消息,10 月 11 日,Ledger Support 發佈更新稱,已確認一名受影響用戶的設備中存在未經授權的硬件植入,目前正聯繫受影響用戶並持續調查此事。Ledger 呼籲知情人士提供線索,並表示正與相關執法部門合作,追究涉事人員責任。出於謹慎考慮,CryptoBilis 已確認暫停銷售所有硬件錢包庫存,直至調查結束,Ledger 正與其積極溝通後續措施。
Ledger 表示,目前沒有跡象表明其安全基礎設施、系統或服務遭到入侵。對於從該經銷商處購買 Ledger 設備的用戶,若尚未完成初始化設置,建議暫勿啟動設置;若已完成設置,則應考慮將資產轉移至使用新助記詞的新 Ledger 簽名設備。
Ledger 強調,安全威脅不斷演變,公司正持續完善安全防護措施,並推進更先進的防篡改解決方案。同時提醒用戶警惕藉機實施詐騙的行為,僅通過 Ledger 官方渠道獲取最新信息。Ledger 不會要求用戶提供 24 個單詞的恢復短語。
糾錯/舉報






糾錯/舉報
提交
新增文庫
僅自己可見
公開
保存
選擇文庫
新增文庫
取消
完成