

 融資信息
 專題
 鏈上生態
 詞條
 播客
 活動
 OPRR


Post-Merge時代:以太坊新共識的破局重生

原文標題:《 Post-Merge 時代:以太坊新共識的破局重生 》
原文作者:Frank Fan,0xCryptolee,Arcane Labs
以太坊 經歷了歷史性的升級,發展進入了新的階段。合併之後,以太坊將繼續沿着擴容和去中心化的方向前進。The Merge 僅僅是 PoS 時代的第一步,以太坊依然面臨着巨大的挑戰,驗證者羣體中心化,擴容,Lazy Validator Problem 等問題依然制約着應用的爆發和以太坊的安全擴展,本文將從 The Merge 開始,逐步分析 POS 採用的共識算法,重點探索使用 DVT 技術來解決驗證者單點風險的問題,和從業者一起分析以太坊的問題和未來的發展機會,建議具備一定以太坊基礎的讀者閱讀此文章。
一:The Merge
1.1 背景
The Merge 是以太坊有史以來最大的技術升級,在 2022 年 9 月 15 日實現了 Execution Layer 和 Consensus Layer 的合併,其最大的變化是將以太坊的 PoW 共識切換爲 PoS 共識。
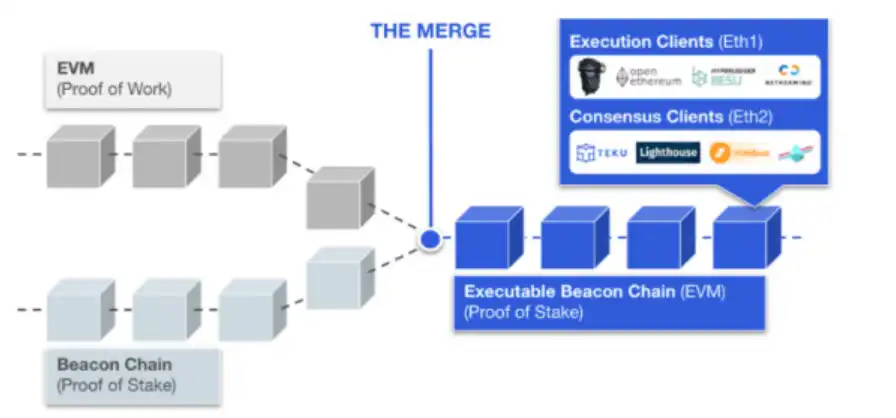
圖 1:The Merge
除此之外,合併以後以太坊的能源消耗降低了將近 99.95%,據 Vitalik Buterin 推文,以太坊合併將使全球用電量減少 0.2%。
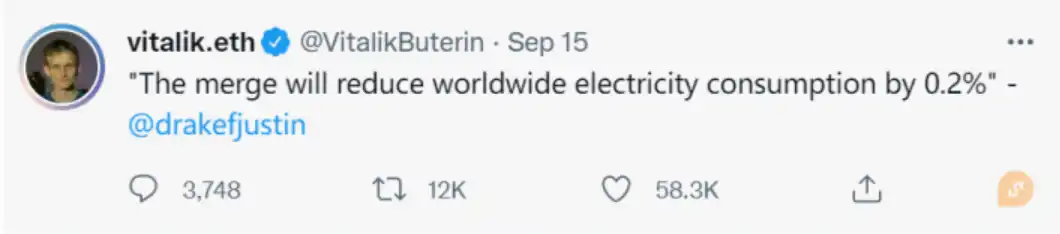
圖 2:Vitalik 對於合併後以太坊能源消耗的觀點
1.2 合併帶來的改變
Token 增發: PoW 時代的 ETH Token 增發停止,新的 ETH 僅通過 PoS 共識出塊產生,以太坊的通脹率降低,當 base fee 超過 15gwei 的時候,以太坊甚至進入通縮。

圖 3:合併後 Burn Total
質押收益: gas 費用和 MEV 的收入被分配給 Validator,驗證者的質押幣本位收益達到 5-7%。

圖 4:Rocket Pool 質押收益率
Withdraw: 合併以後質押的 ETH 並不能立即 Withdraw,需要在上海升級以後纔會放開 Withdraw 的限制,並且在提款的時候,用戶並不能直接提取,爲了避免大規模的提款,對於單次提款的數量和時間都有一定的限制,所以開放提款以後,並不會出現大量提款拋售的情況。具體的信息可以參考 EIP-4895:Beacon chain push withdrawals as operations
數據結構的改變: Consensus Block 裏面會包含 Execution Block 的 Hash 值,同時 Execution Block 裏面和 PoW 相關的參數不再生效。mixHash 字段會記錄以太坊原生的 RANDAO 隨機數,供 EVM 調用,以太坊的開發者可以直接使用這個隨機數到智能合約開發中。
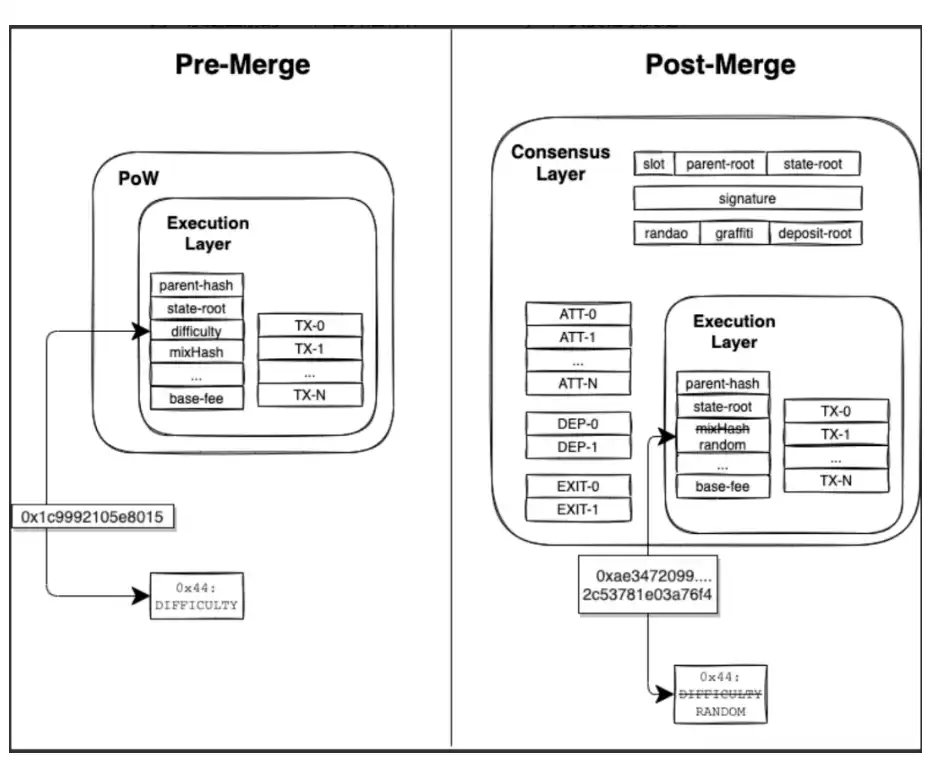
圖 5:Merge 後數據結構變化
共識替換: PoW 共識被 PoS 替換,原有的礦工職責被驗證者替代,同時存在兩條鏈,需要同時運行兩個客戶端節點,Execution Layer Client(EL)和 Consensus Layer Client(CL)。
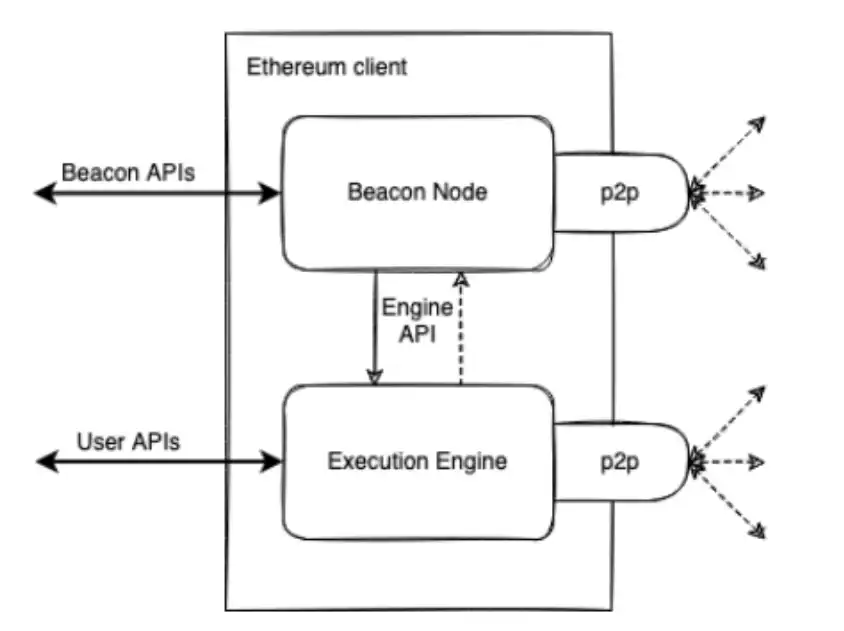
圖 6:合併後以太坊客戶端
切換爲 PoS 共識以後,以太坊的算法由 Ethash 轉換爲了 Casper FFG(Gasper),相較之前的算法,Gasper 更加節能,不需要再通過專門的礦機計算難度值,而是通過隨機的方式來出塊,讓我們往下繼續探索以太坊的共識算法和出塊方式!
二:Gasper
目前信標鏈上面質押了 13,830,378 個 ETH,活躍驗證者的數目爲 432,203 個(截至 2022 年 9 月 23 日),根據 PBFT 的特點,beacon chain 的驗證者數目很多,網絡通信數據量大,簡單的 PBFT 不再適用於以太坊網絡,於是以太坊在網絡結構上面採用 PBFT 的思想對網絡架構進行了改進和設計,使用了 Gasper 算法。
Gasper 爲 beacon chain 協議中的終局性工具(finality gadget),用於確定哪些區塊應被參與者認定爲已經確定的、不可更改的,同時在分叉的時候用於確定哪個分叉鏈是主鏈。Gasper 的終局性一般化了《Casper Friendly Finality Gadget(casper FFG)》論文中的概念。
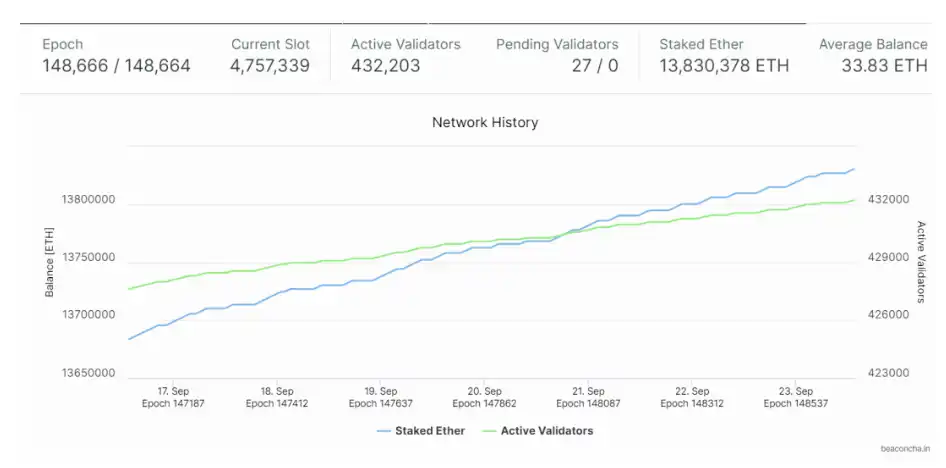
圖 7:質押和驗證者情況
2.1 概念
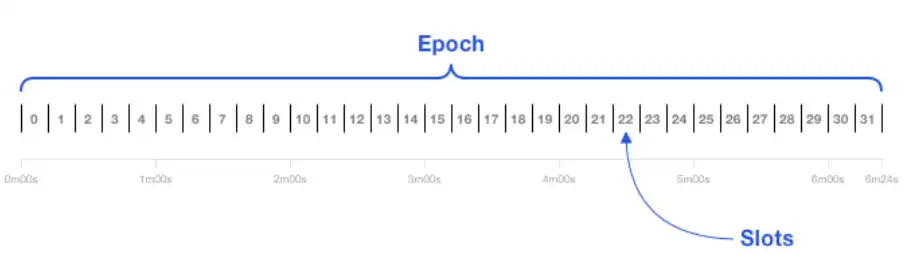
圖 8:Epoch 和 Slot 圖示
Slot(時隙): 合併以後一個 Slot 就是一個區塊,有一個 committee 負責在 12S 的時間內生成該 Slot。
Epoch: 每 32 個 Slot 組成一個 Epoch,一個 Epoch 的時間爲 384S,即 6.4Min。
Committee(驗證者委員會): 每個驗證者委員會最低會分配 128 個 Validator,驗證者會對自己負責的 Slot 進行 Attestation 操作,並且在委員會中有一個 Validator 會被隨機選爲 Proposer,進行出塊。
Attestation(投票簽名): 每一個 Slot 對應的 committee 裏面的 Validator 都需要對上一個 Epoch 進行投票簽名,確保自己認可了上一個 Epoch 裏面的交易。
Validator(驗證者): 由於以太坊 The Merge 以後共識算法切換爲了 POS,原來的礦工被 Validator 取代,Validator 通過質押 32ETH 資產成爲 Validator,負責參與各個 Epoch 內 slot 的出塊和簽名工作。
Proposer(提議者): Proposer 來自 committee 中的 Validator,通過 RANDAO 產生的隨機數選出,被選用於 Slot 區塊的打包。
Beacon chain(信標鏈): 用於替代 PoW 共識的 PoS 區塊鏈,beacon chain node 被用來掛載 Data Blobs 的交易類型,爲 Rollup 提供更多的存儲空間。
2.2 流程
Epoch 開始的時候,通過 RANDAO 爲每一個 Slot(時隙)分配一個 Committee(驗證者委員會)對上一個 Epoch 進行 Attestation(簽名投票)。
爲當前 Epoch 的 32 個 Slot 分配多個 Aggregator 將 committee 對上一個 Epoch 的 Attestation 聚合以後記錄進 Slot 區塊裏。
RANDAO 通過生成隨機數確定 Proposer 負責出塊。
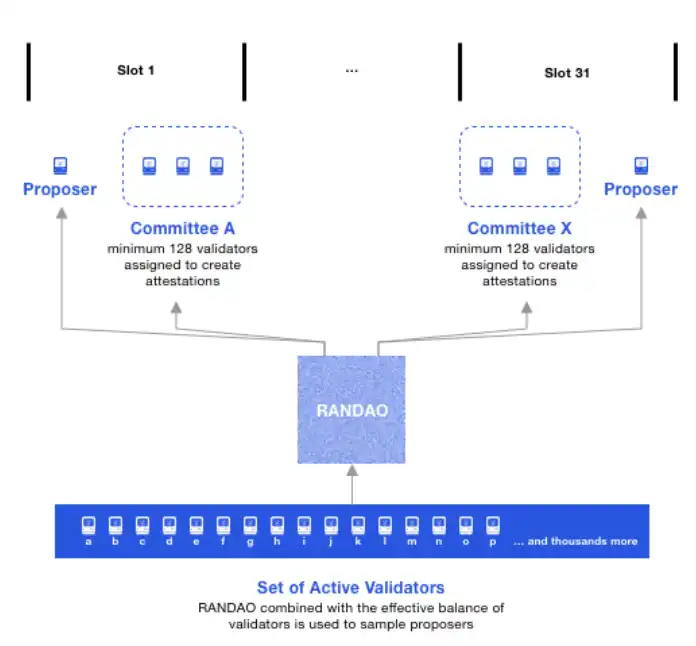
圖 9:Committee 出塊
在當前 Epoch,每一個 Slot 在出塊的時候,committee 都對上一個 Epoch 的檢查點進行 Attestation,連着兩個檢查點 Attestation 以後,上一個檢查點才 Finalised,直到 32 個 Slot 都依次對檢查點進行了 Attestation,本輪 Epoch 結束。Post-Epoch 的第一個 Slot 開始的時候,Pre-Epoch 達到了終局性的共識,即 Post-Epoch 經歷了 Pre-Epoch 和當前 Epoch,一共兩輪 Epoch(因爲兩個 Attestation 的檢查點之外,還有衝突的檢查點的話,必然有 1/3 的驗證人作惡了,比如 32 64 96 三個區塊高度,可能 64 號高度沒有達成檢查點,到了 96 號纔有檢查點,這時候 32 號高度纔是 Finalised),時間上爲 12.8Min,交易就在鏈上確定下來了,即所謂的終局性。
2.3 特性
RANDAO 賦予了鏈上的隨機數。RANDAO 生成的隨機數將會放進 Execution Layer Block,智能合約能夠直接使用該隨機數,在擁有鏈上的原生隨機數以後,DeFi 可能會有新的應用誕生,比如博彩類的 DeFi 應用可以直接信任和使用 RANDAO 產生的隨機數。
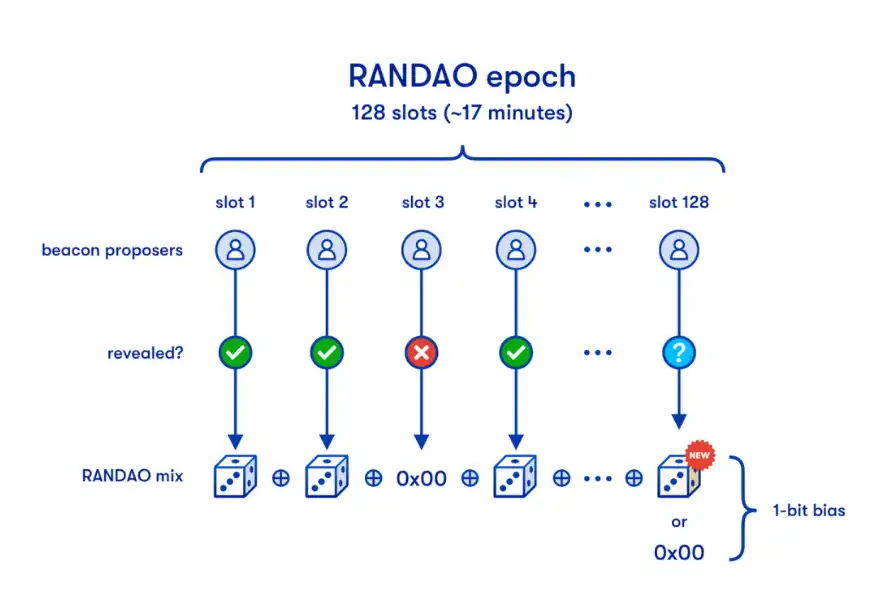
圖 10:RANDAO
2.4 Latest Message Driven GHOST(LMD-GHOST,由最新消息驅動的 GHOST)
在以太坊新的 POS 共識機制中使用 LMD-GHOST 作爲分叉選擇規則,當發生分叉的時候,GHOST 會選擇獲得更多消息支持的子樹。其背後的理念是在計算鏈頭時,只考慮每個驗證者最近的投票,而不是過去產生的任何投票,以此降低運行 GHOST 所需的計算量。
想要深入學習的可以查閱:https://eprint.iacr.org/2013/881.pdf
2.5 隨之而來的問題
通信與驗證成本增加: 是不是驗證者越多越好呢?其實不然,雖然驗證者的數量增多有利於數據可用性採樣(DAS)和去中心化,但是驗證者增多意味着單個 Slot 的驗證者也會變多,在收集各個驗證者簽名的時候就會增加 Aggregator 和驗證者之間的通信負擔,除此之外,聚合簽名的驗證成本也會增大,這無形中會增加驗證者節點的負擔。
長程攻擊: 長程攻擊是指某個驗證者在 Withdraw 質押在信標鏈上的 ETH 後,他可以利用舊私鑰在某個曾經簽署過的區塊進行惡意分叉,因爲此時其在鏈上已無任何質押資產,然後迅速產生空塊至目前的區塊高度,對網絡進行攻擊。這也是未來可能出現的攻擊方式。以太坊在設計的時候是對 Pre-Epoch 的 checkpoint(檢查點)進行投票,其設計思路也就是將初始狀態不斷往前推進,避免可能出現的攻擊。
三:以太坊質押挖礦
3.1 S taking
質押門檻: 驗證者爲了履行職責參與共識出塊需要質押 32ETH 作爲保證金資產。
驗證者的職責: 在協議規定的時間生產區塊和 attestation。
3.1.1 Staking 方式
Solo Staking: solo staking 的方式是由想要自己出資 32 個 ETH 做驗證者的質押人自己在雲服務器上運行驗證者節點,除了選擇在雲服務器上面運行節點,也可以選擇在自己家中擺放服務器設備運行以太坊節點,區別在於雲服務之上運行節點更加穩定,在參與網絡共識的時候可以避免和減少因爲停電和網絡原因造成的怠工懲罰,而在家自己搭建節點的優勢在於硬件和網絡服務的成本低於雲服務器,這裏質押人可以自行選擇採用哪種託管方案。
Staking Pool: 由於 32 個 ETH 對於普通人來說是一筆不菲的資金,尋常小資金的質押者想要參與網絡共識卻沒辦法自己運行節點,於是出現了質押池解決方案,其中以許可型的半去中心化質押解決方案 Lido 爲主要項目,其吸收了較大的資金體量,成爲賽道內的頭部解決方案,其次還有去中心化程度更高一些的解決方案如 Rocket Pool 和 Swell 等,在現有的質押池解決方案之上,還產生了 Unamano 這樣的聚合解決方案來幫助和發展以太坊 Staking 領域。
在節點運營方面,Lido 選擇指定部分專業的運營商來運行網絡節點,這也是其相對中心化的一點,運營商掌握簽名私鑰,用戶的資產部分信賴 Lido 和運營商,至於提款私鑰,2021 年 7 月之前,提款地址是一個 6/11 的多籤地址,多籤私鑰由行業內 OG 保管,2021 年 7 月之後,提款地址指向一個可升級的合約地址,該合約由 DAO 進行管理。Rocket Pool 在節點方面選擇更加去中心化,任何人只需要提供 16 個 ETH 和相應的軟硬件設備就可以作爲運營商運行節點,雖然降低了運營商門檻,但是 Rocket Pool 引入$RPL 質押來降低運營商作惡的風險。
Staking Pool 的方案使得普通的用戶可以將小額的 ETH 存入合約來獲得以太坊的挖礦獎勵,同時返還生息 Token 如 stETH 和 rETH 來釋放質押資產的流動性,進一步增強了以太坊的去中心化程度和資金使用效率,是社區最爲看好的方向。
CEX,中心化託管機構: 除了 Solo Staking 和 Staking Pool, 中心化的交易平臺和一衆資管機構都是以太坊質押的主要參與者,例如 Coinbase 和幣安等也都推出了自己的質押服務,通過吸收小額的 ETH 來參與低風險的以太坊質押挖礦。三種方案在去中心化程度和安全性方面都各有優劣,這取決於質押者的信任對象,但是無可置疑的是,三種方案都捕獲到了相應的資金和用戶,共同維護着以太坊的安全和去中心化。
3.1.2 風險與隱患
是否合併以後真的就萬事大吉?我覺得未必,從下圖的數據我們可以窺探一下解除信標鏈提款限制以後的局面。
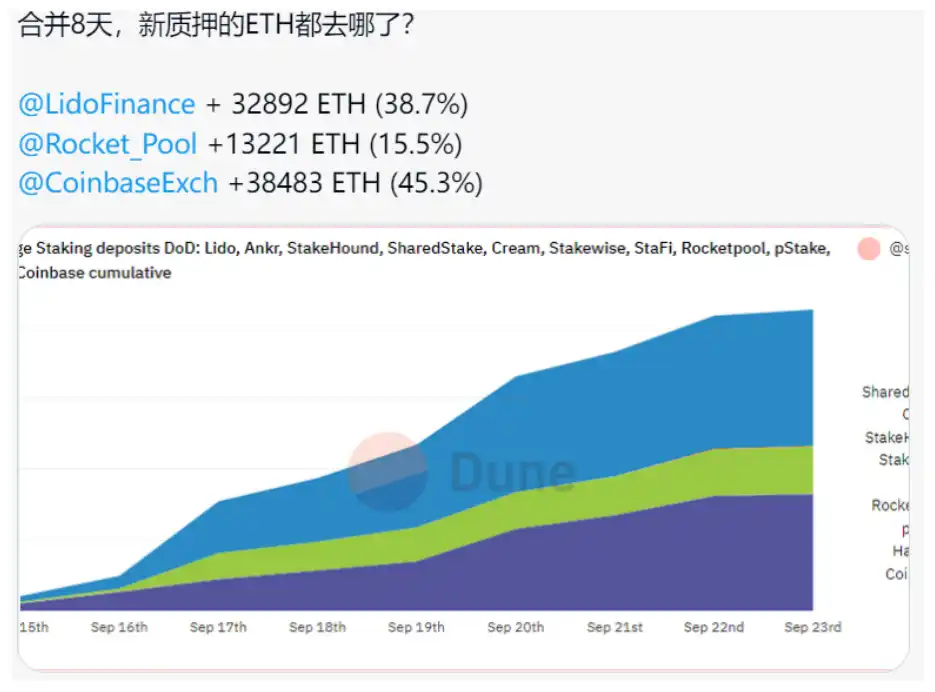
圖 11:合併後質押 ETH 去向
目前以太坊的質押量主要集中在 Lido,Coinbase 和 Solo Staking,合併以後新的以太坊質押則大量流向了 Lido 和 Coinbase 這類相對中心化的機構和協議裏,在解除提款限制以後,我覺得原來質押的以太坊會被重新分配到 Lido 和 Coinbase 裏,隨着時間的流逝,Lido 和 Coinbase 將會掌握越來越多的以太坊驗證者和質押量,最終對以太坊的去中心化帶來嚴重的威脅,當他們控制住以太坊以後,對於想要重新打破這種局面的交易,將會被 Lido 或 Coinbase 這樣的大礦池所拒絕,因爲你想質押 ETH 到以太坊的這筆交易能否上鍊也是他們說了算,並且新產生的 ETH 也將會往 ETH 越多的人手裏集中,因爲他們在質押的時候就掌握了大量的 ETH,這無疑對以太坊的去中心化會是新的挑戰,我們可以期待社區和核心開發者一起來解決這個問題。
3.1.3 獎勵類型
Attestation 獎勵: 每一個 slot 的 committee 都要對前一個 Epoch 歷史區塊檢查點進行 Attestation,成功 Attestation 以後會獲得 Attestation 獎勵,作爲 Validator 的收入之一。(概率大,獎勵低)
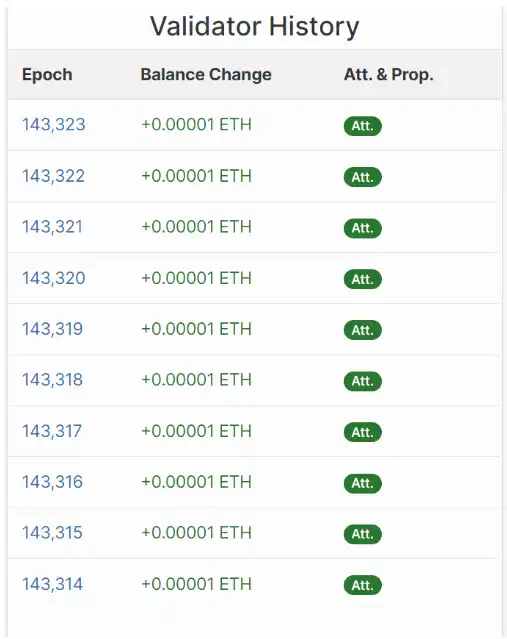
圖 12:Attestation 獎勵
出塊獎勵: 每一個 Slot 會有一個 Validator 作爲 proposer 來打包區塊,被選爲 proposer 的 Validator 可以獲得出塊獎勵。(概率低,獎勵多)
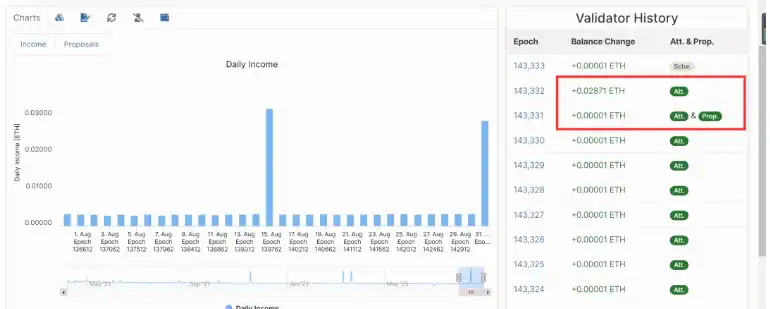
圖 13:Proposal 獎勵
MEV(礦工可提取價值)收入: MEV 收入除了 gas 費用的收入以外,還有三明治攻擊等方式的收入,據 EigenPhi 的數據,過去 7 天三明治攻擊的 Volume 都在 100M 以上,最高 Volume 接近 400M,MEV 的收入成爲驗證者的重要收入組成之一。
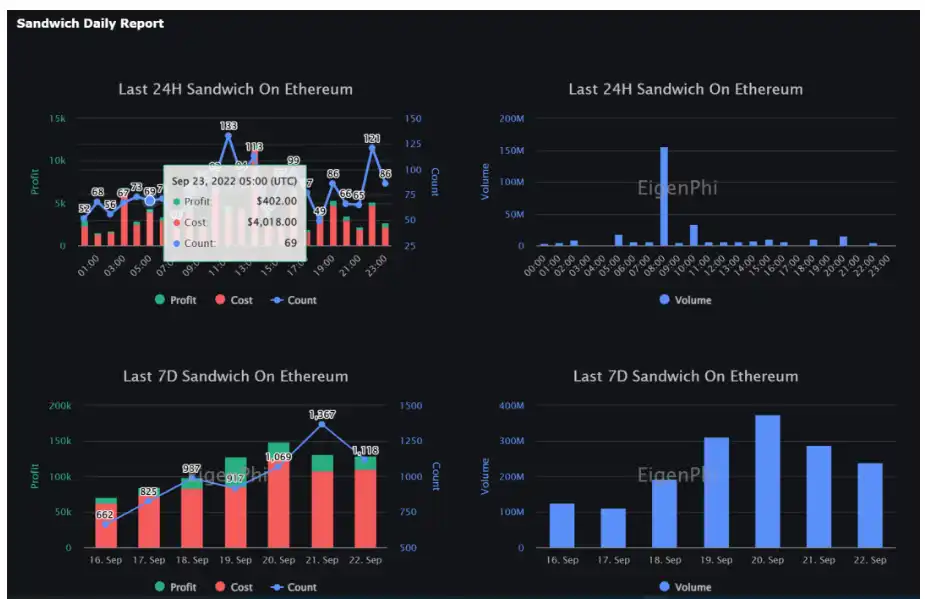
圖 14:合併後 MEV 情況
3.1.4 懲罰類型
怠工懲罰: 未能按照共識預期產生出塊:未在預期時間對區塊進行 Attestation。
惡意行爲導致 slash(罰沒): 在單個 Slot 內生產兩個區塊或者進行兩次 Attestation;違反 Casper FFG 共識規則提議錯誤區塊。
3.2 私鑰類型
簽名私鑰: 簽名私鑰用於驗證者在履行職責時的消息簽署,包括 attesting 和 proposing blocks,每 6.4min,即每個 Epoch,該密鑰將被使用一次。
提款私鑰: 提取質押資產和出塊獎勵時使用的密鑰,需要離線存儲,在上海分叉以後,可用提款私鑰提取質押的 ETH 和獎勵。
3.3 ETH2 質押風險
私鑰被盜: ETH2 的簽名/提款私鑰被盜。
單點故障/驗證者的有效性: 目前,驗證人以單一的機器或節點存在並履行其職責。協議嚴格的規則禁止常見的冗餘形式,如在多個節點上運行同一個驗證人,這樣做可能會導致驗證人被「懲罰」(slashed)。如果使用質押服務,密鑰位於一個雲服務器上(如 AWS)。如果任何組件出了問題,驗證人就會停止驗證,從而受到懲罰。
四:分佈式驗證者技術(DVT)
在質押層面,雖然我們有去中心化的質押解決方案來降低質押門檻和提高質押服務的去中心化,但是在 Validator 層面,依然存在着單點風險,現在單個驗證者運行着網絡的多個客戶端,如果因爲網絡原因或者是斷電等物理因素會造成怠工懲罰,slot 也無法收集到有效的簽名,我們無法通過冗餘的方式在多個地方運行同一個驗證者節點,因爲這會造成簽名的混亂,會被認爲是對網絡的攻擊,但是我們可以將簽名私鑰拆分,通過 DVT 技術來降低單點故障的風險,在實施升級的時候,也爲節點提供了升級空間,並不會因爲網絡升級導致節點的大面積掉線,具體分析,請讓我們往下探究!
4.1 概念
operator: 運行一個(或多個)節點的個人或實體。
operator node: 指的是一個硬件和軟件,執行以太坊驗證者的任務。這些任務可以由節點單獨完成,也可以與其他使用 DVT 工具的節點聯合完成。
分佈式驗證者技術: 分佈式驗證者技術是一種將單個以太坊驗證者的工作分配給一組分散節點的技術。相比驗證者客戶端在單臺機器上運行,分佈式驗證者技術能夠提供更加安全和去中心化的服務。
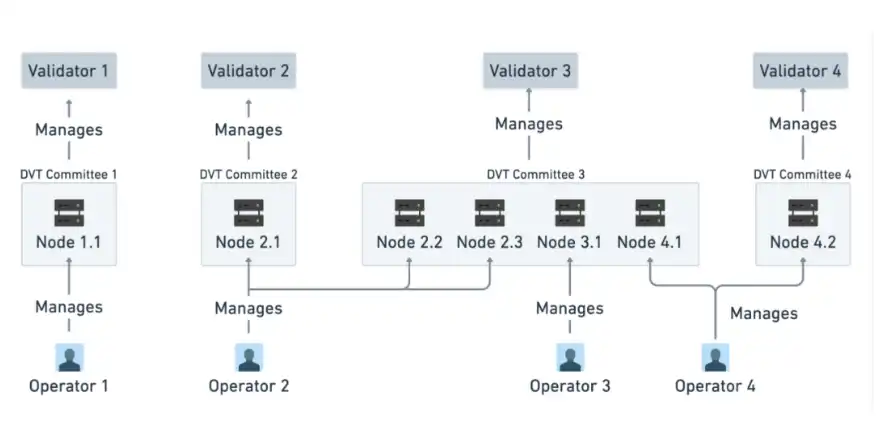
圖 15:Validator、Nodes、Committees 和 Operators 的關係
4.2 分佈式驗證者節點需要運行
以太坊執行層客戶端
以太坊共識層客戶端
以太坊分佈式驗證者客戶端
以太坊驗證者客戶端
4.3 DV 如何防範 ETH2 質押風險
私鑰被盜
使用門限簽名技術(m-of-n)可以實現防止私鑰被盜的風險
一個完整的驗證者密鑰被拆分爲多個小的密鑰
拆分後的小份密鑰通過聚合產生完整密鑰的簽名
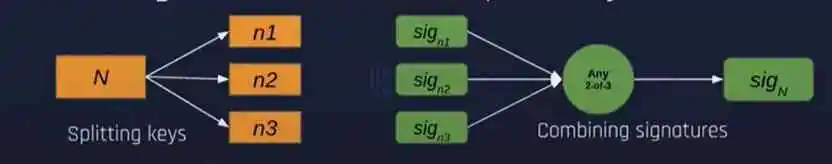
圖 16:密鑰拆分和聚合簽名
節點宕機
Crash Faults:
原因:因爲停電,斷網,硬件故障,軟件錯誤導致的崩潰;
防範措施:通過在多個地方運行同一個節點的冗餘備份方案來防範節點掉線;
Byzantine Faults:
原因:由軟件 bugs,網絡攻擊導致;
防範措施:多個參與節點通過共識決定,單個節點無法做出決定。
4.4 總體架構
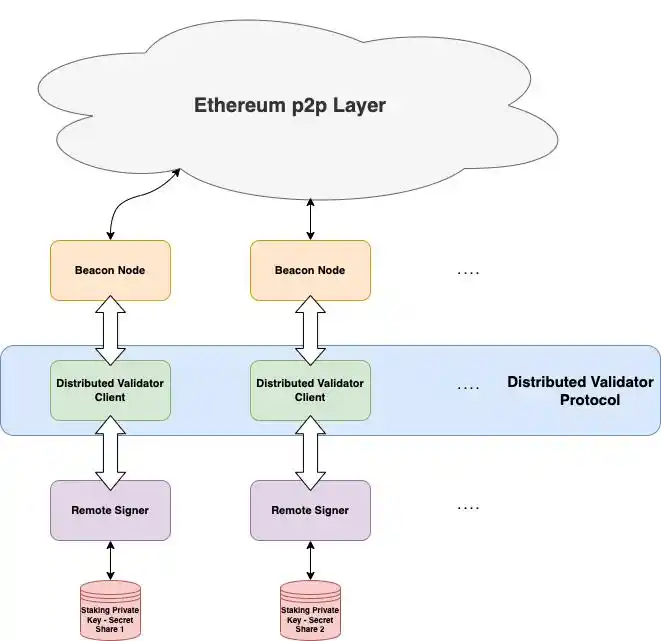
圖 17:DVT 總體架構
分佈式驗證者使用私鑰分片遠程簽署消息
在分佈式驗證者客戶端內通過聚合簽名技術對分佈式驗證者的簽名進行聚合,達到閾值以後,對區塊進行簽名。
4.5 實現 DVT 技術的兩種路徑
An approach to DVT using SSS:該方案由質押 32 個 ETH 的實體創建簽名私鑰(sk,pk)和提款私鑰,並運行一個 Secret Sharing Scheme 程序在委員會節點中安全的分發 sk 密鑰的份額。
An approach to DVT using a DKG protocol:在 DKG 的方案中,沒有一個實體來爲驗證者分發簽名私鑰的份額,而是一羣驗證者委員會節點一起運行 DKG 協議。因此,一個祕鑰和公鑰(sk,pk),以及 sk 的 n 個份額 sk_1,...,sk_n 被創建,i=1,...n 的第 i 個節點擁有份額 sk_i。
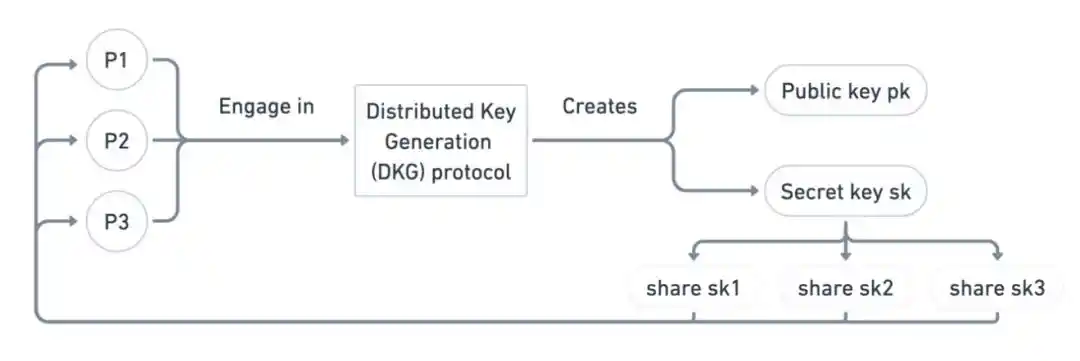
圖 18:DKG Protocol
4.6 Threshold Signature Schemes (TSS)(閾值簽名方案)
當驗證者對區塊達成一致需要簽名時,採用 BLS 閾值簽名方案來實現簽名。其允許 N 個驗證者共同簽名數據,並且在 t+1(0<t<n) 個驗證者正確簽名的情況下實現完整簽名。通過 tss 的方案,既實現了每一個驗證者都無法獲得完整的簽名私鑰,又保證了完整簽名的順利生成。
五:從主流項目看 DVT
5.1 SSV
表面上看,SSV 提供了穩健的、去中心化的進入以太坊質押(Staking)生態系統的途徑。再深入一點,SSV 是一個複雜的、配有共識層的多籤錢包,SSV 在信標鏈節點和驗證者客戶端之間充當緩衝器的作用。
5.1.1 配置的主要組成部分
Distributed Key Generation:operator 通過運行 SSV 程序計算生成了一個共享的公私鑰集。每個 operator 只擁有私鑰的單一部分,確保沒有一個運營商可以影響或控制整個私鑰做出單方面的決定。
Shamir Secret Sharing:這個機制被用於使用預先定義的 KeyShares 閾值重構驗證者密鑰,單個的 KeyShared 不能被用於簽署消息。
SSV 能夠利用 BLS 技術聚合簽名,創建驗證者的完整密鑰簽名。通過結合 Shamir 和 BLS,驗證者的簽名私鑰被切片共享,並在需要簽名時聚合重組。
Multi-Party Computation:將安全的多方計算(MPC)應用於 secret sharing,允許 SSV 的 KeyShares 安全地分佈在 operators 之間,以及執行驗證者職責的分散計算,而無需在單個設備上重建驗證者密鑰。
Istanbul Byzantine Fault Tolerance Consensus:將這一切聯繫起來的是 SSV 的共識層,基於伊斯坦布爾拜占庭容錯(IBFT)算法。該算法隨機選擇一個驗證者節點(KeyShare),負責區塊提議並與其他參與者分享信息。一旦預定的 KeyShares 閾值認爲該區塊是有效的,它就被添加到鏈上。因此,即使一些 operators(達到閾值)有問題或目前不在線,也可以達成共識。
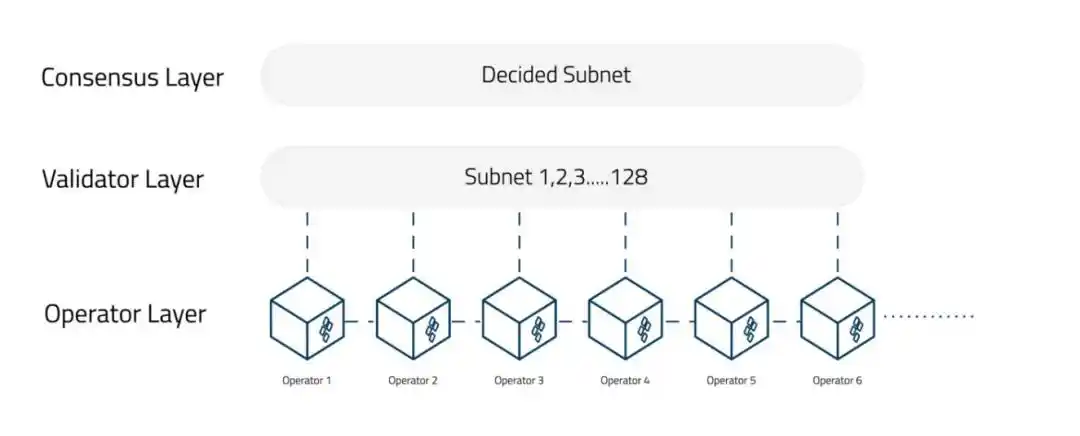
圖 19:SSV V2 網絡拓撲
5.1.2 SSV 生態的三類參與者
Stakers:利用 SSV/DVT 技術的交易平臺,服務商或個人 ETH 持有者,以實現其驗證者的最佳有效性、安全性和去中心化。stakers 向 operators 支付 SSV Token的費用,以管理他們的驗證器。
Operators:operators 提供硬件基礎設施,運行 SSV 協議,並負責維護驗證者和 ssv. 網絡的整體健康。operator 以 SSV Token 確定其服務費用,並向驗證者收取運營和維護驗證器的費用。
DAO (SSV token holders) :ssv.network DAO 分散了 ssv.network 協議和資金的所有權和治理權,SSV 是網絡的原生 Token 。任何擁有 SSV Token 的人都可以參與 DAO,對提案和其他需要投票的項目進行投票。擁有的 SSV Token 的數量決定了對影響網絡的決策的投票權。
5.1.3 ssv.network DAO 負責以下工作:
Operator scoring: ssv.network 依靠 operators 和對他們的質量、經驗和提供的服務進行 0-100% 的去中心化和透明的評分。DAO 還負責審覈 "Verified Operators"(VOs),並維護 VOs 的名單。Stakers 可以查看並使用這些排名來選擇管理其驗證者的 Operators
Network fees:爲了使用 ssv.network,Stakers 需要支付網絡費。網絡費是對每個驗證者收取的固定費用,被添加到 operators 費用中。網絡費直接流入 DAO 國庫,可用於資助 SSV 生態系統的進一步發展和通過 DAO 投票程序的活動。
Treasury:stakers 支付的網絡費用爲 DAO 國庫提供資金,它被用於發展 SSV 協議和生態系統的項目。可能包括協議開發和網絡增長的贈款,與 SSV Token 持有人直接分享收入,營銷和社區激勵, Token 交換以實現國庫的多樣化,以及戰略合作伙伴的投資以換取 SSV Token 。
Voting:提交給 DAO 的撥款請求和其他需要投票通過的提案。任何持有 SSV Token 的人都可以對影響 DAO 的決定進行投票,例如撥款請求、成爲驗證運營商的請求以及提交給 DAO 考慮的其他想法或請求。
5.2 Obol
Obol 是一種通過 multi-operator 促進 staking 信任最小化的協議,該協議能夠被作爲多種類 web3 產品的核心模塊以低信任成本獲得以太坊質押收益。
5.2.1 Obol 的四個核心公共產品:
Distributed Validator Launchpad:引導分佈式驗證者的 CLI 工具和 dApp
Charon:Charon 是 Obol Network 的分佈式驗證者客戶端,也是啓用信任最小化驗證的第一步。Charon 支持容錯、高可用性驗證,使一羣人能夠在多臺機器上共同運行驗證者,而不是在單個機器上運行。
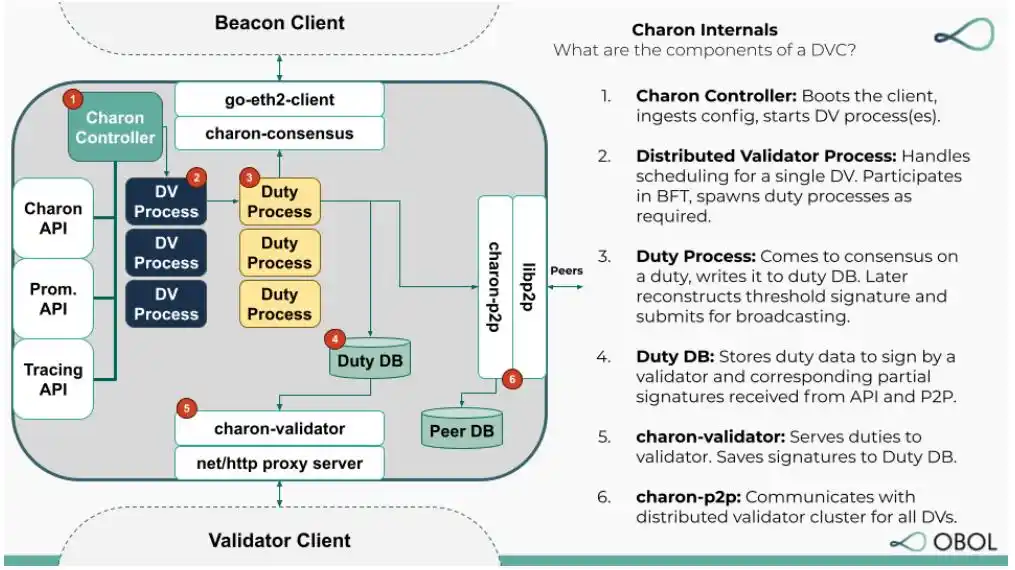
圖 20:Charon 內部架構
Obol Managers:一組用於形成分佈式驗證器的可靠智能合約
Obol Testnets:一組正在進行的公共激勵測試網,使任何規模的運營商都可以在爲 Obol 主網網絡服務之前測試他們的部署。
5.2.2 關鍵概念:
Distributed Validator:分佈式驗證器是運行在多個節點/機器上的以太坊權益證明驗證器。使用分佈式驗證器技術 (DVT) 可以實現此功能。分佈式驗證者技術避免了單點故障的問題,如果 DVT 集羣中<33% 的參與節點下線,剩餘的活躍節點仍然可以就簽署達成共識,併爲 Staking 的驗證者生成有效簽名。這是主動冗餘方式,用於最大限度減少關鍵任務系統停機時間的常見模式。
Distributed Validator Node:分佈式驗證器節點是 operator 需要配置和運行以履行分佈式驗證器 operator 職責的一組客戶端。operator 可以在同一硬件上運行冗餘的執行和共識客戶端,運行執行層中繼器(如 mev-boost),其他檢測服務,以確保最佳的性能。在上述例子中,客戶端堆棧包括 Geth,Lighthouse,Charon 和 Teku。
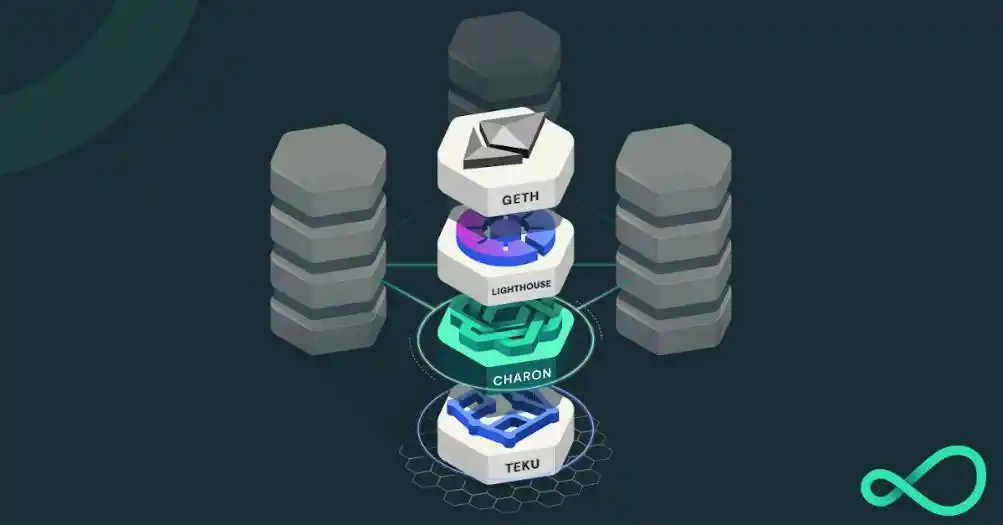
圖 21:Obol 的客戶端示例
Execution Client:執行層客戶端(以前稱爲 Eth1 客戶端)專門負責運行 EVM 和管理以太坊網絡的交易池。
執行層客戶端包括:Go-Ethereum、Nethermind、Erigon。
Consensus Cilent:共識客戶端的職責是運行以太坊的權益證明共識層,通常稱爲信標鏈。共識層客戶端包括:Prysm、Teku、Lighthouse、Nimbus、Lodestra。
Distributed Validator Client:
分佈式驗證者客戶端通過標準化的 REST API 攔截驗證者客戶端共識層客戶端的信息流,並聚焦於兩個核心職責:
就所有驗證者簽署的候選人職責達成共識
將所有驗證者的簽名組合成一個分佈式驗證者簽名
Validator Client:驗證者客戶端是運行一個或多個以太坊驗證者的一段代碼。
驗證者客戶端包括:Vouch、Prysm、Teku、Lighthouse
Distributed Validator Cluster:分佈式驗證者集羣是連接在一起的分佈式驗證者節點的集合。
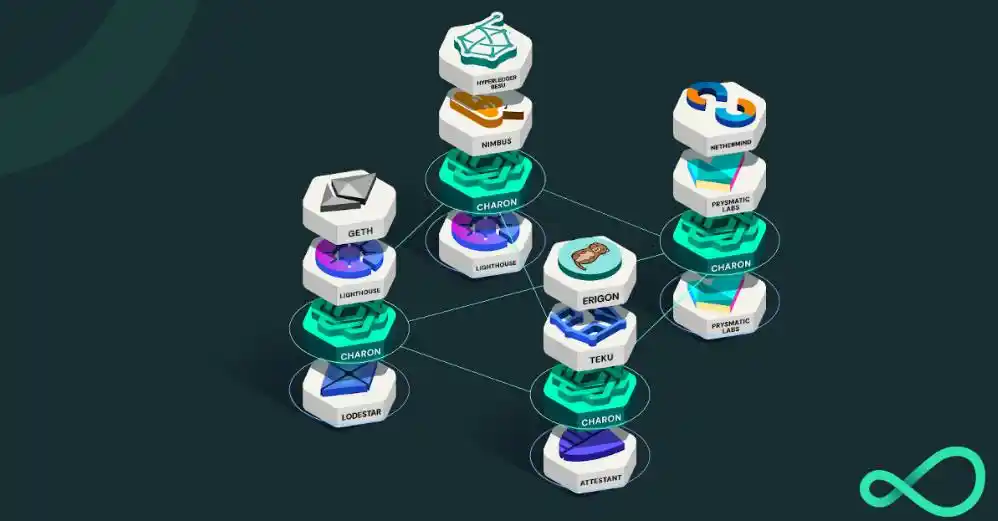
圖 22:Obol 的 DVT 網絡拓撲
Distributed Validator Key:Distributed Validator Key 是一組 BLS 私鑰,它們共同作爲參與權益證明共識的閾值密鑰。
Distributed Validator Key Share:分佈式驗證者私鑰的一份私鑰。
Distributed Validator Key Generation Ceremony:爲了在分佈式驗證器中實現容錯,各個私鑰份額需要一起生成。與其讓受信任的經銷商產生私鑰,將其分割並分發,不如讓分佈式驗證器集羣中的每個操作員參與所謂的分佈式密鑰生成儀式,這樣做的好處是在任何時候都不會構建完整的私鑰。分佈式驗證器密鑰生成儀式是 DKG 儀式的一種類型。儀式產生簽名的驗證器存放和退出數據,以及所有的驗證器密鑰份額和它們相關的元數據。
六:總結與展望
6.1 總結
行文通篇,從 The Merge 開始敘述,講述合併以後以太坊採用的 Casper FFG 算法,熟悉了合併以後區塊的產生方式以及新的一些技術概念,隨後講到了以太坊新的挖礦方式以及目前存在的 Staking 方案,瞭解到驗證者存在的單點故障問題,隨後又深入到 DVT 技術,並通過兩個項目的案例簡述 DVT 如何解決了這個問題,整篇文章按照去中心化的思路敘述,爲讀者瞭解以太坊的共識算法和去中心化發展方向提供了一定的參考。
6.2 展望
以太坊在 The Merge 以後,將會逐步實現 Danksharding,首先通過 EIP-4488 降低 calldata 的 gas 花銷,從 16gwei 降低到 3gwei,爲 rollup 的提速擴容進行強有力的支持,之後一步是在 Proto-danksharding 中引入 Blobs 的交易類型,使得以太坊能夠爲 rollup 提供更多的存儲空間,降低 D/A 的成本,並逐漸實現 Danksharding。
要實現 Danksharding 中描述的數據可用性採樣(DAS)、區塊提議者/構建者分離(PBS)等設想,必須要確保以太坊網絡的節點足夠多,足夠去中心化,數據可用性採樣才能實施,也就是說要確保擴容和低成本的 D/A,以太坊的去中心化是最爲重要的一環,因爲去中心化的質押方案和 DVT 等技術對以太坊後續的發展至關重要。
原文鏈接
歡迎加入律動 BlockBeats 官方社群:
Telegram 訂閱群:https://t.me/theblockbeats
Telegram 交流群:https://t.me/BlockBeats_App
Twitter 官方帳號:https://twitter.com/BlockBeatsAsia





